Depuis quelques années, une menace silencieuse s’est installée au cœur des entreprises, frappant là où on s’y attend le moins : la boîte de réception mail de vos dirigeants et collaborateurs clés. Plus sophistiqué qu’un phishing classique, le spear phishing s’est imposé comme l’une des principales failles exploitées par les cybercriminels. Cette technique, taillée sur-mesure pour chaque cible, ne s’adresse pas à la masse mais vise directement ceux qui détiennent l’accès, les leviers et les fonds. À la croisée de la psychologie sociale et du hacking, l’hameçonnage ciblé brouille les cartes de la sécurité IT. Dans cet univers où un simple clic peut coûter plusieurs millions et ruiner la réputation d’une boîte, il ne faut plus compter sur la chance, mais sur la compréhension et l’anticipation des méthodes des attaquants.
En bref :
- Spear phishing : une attaque ciblée bien plus redoutable que le phishing de masse classique.
- Les dirigeants et les équipes sensibles (finance, RH, IT) sont les victimes privilégiées : des dégâts parfois colossaux.
- Usurpation, ingénierie sociale, IA… Les hackers redoublent d’inventivité et de personnalisation.
- Un simple mail, apparemment “normal”, peut ouvrir les portes à un vol massif de données ou à une fraude financière.
- Sensibilisation, audit, process, outils : la prévention ne s’improvise pas.
- Commencez par comprendre la mécanique réelle de ces attaques avant de chercher des solutions miracles.
- Découvrez comment reconnaître un spear phishing, s’en protéger et transformer vos erreurs en remparts pour votre business digital.
Spear phishing : quand l’attaque se fait sur-mesure et cible le haut de l’organigramme
Le spear phishing n’est pas une cybermenace anonyme. Il frappe en s’appuyant sur une connaissance fine de l’entreprise, des cibles, de leurs habitudes et de leurs interactions. Plus qu’un simple spam qui espère un clic parmi des milliers, ici, le hacker vise haut : cadres dirigeants, responsables financiers, hauts potentiels de l’IT. Il se documente, exploite LinkedIn, fouille les réseaux sociaux, traque la moindre faille dans le process RH ou la chaîne hiérarchique. L’objectif : gagner la confiance de la cible le temps d’un échange.
Cette personnalisation extrême distingue radicalement le spear phishing du phishing de masse, bien plus grossier. Les attaquants peaufinent les détails : signature d’email crédible, références internes, ton adapté, contexte réaliste. On a vu des “faux PDG” ordonner un virement exceptionnel à la comptabilité en plein mois d’août, profiter d’une période de congés, ou exploiter une situation d’urgence (audit fiscal, acquisition en cours, etc.). Un exemple marquant : lors d’une attaque en France, un promoteur immobilier a perdu 38 millions d’euros après un simple mail trompeur… Ce chiffre donne le vertige, mais il reflète la réalité business de ces dernières années.
La réussite d’un spear phishing repose sur trois leviers : la crédibilité de la source (le mail d’un supérieur, d’un avocat, d’un partenaire clé), la finesse des informations utilisées (colisées sur des recherches poussées), et la cohérence de la demande, qui n’éveille a priori aucun soupçon. Ce triptyque rend l’attaque presque invisible pour un collaborateur non aguerri. En 2026, avec la montée du télétravail et la multiplication des outils collaboratifs, l’entreprise, plus dispersée, devient encore plus vulnérable à ce type de menace.
De l’humain à l’algorithme : l’évolution des tactiques cybercriminelles
Le spear phishing tire sa puissance de l’ingénierie sociale : les hackers savent parfaitement comment manipuler l’attention, l’émotion et les automatismes des pros du digital. Mais depuis 2025, on observe une montée en puissance de l’IA du côté des attaquants. Analyse comportementale des publications sur les réseaux, agrégation de données publiques et privées, génération automatique d’emails personnalisés… L’arsenal technologique explose.
Désormais, un pirate n’a plus besoin de passer des jours à épier sa cible. Certains outils d’intelligence artificielle collectent, croisent et exploitent les infos pour produire une attaque solide en quelques minutes. Le mail qui semble anodin, mais fait mouche, arrive souvent d’une machine et non plus d’un “hacker à capuche”. Cette industrialisation change la donne, aussi bien pour les entreprises du CAC40 que pour une PME d’agroalimentaire régionale. Le spear phishing n’est donc plus réservé aux géants : chaque business, s’il a un dirigeant exposé, est potentiellement fragile.
Face à cette pression accrue, les responsables doivent comprendre : la cybersécurité n’est plus une affaire d’outils, mais d’organisation, de culture et de process répétés. Les dirigeants trop confiants ou trop pressés sont statistiquement les plus vulnérables. Un mail pressant qui joue sur l’urgence, un ordre venu du “haut”, et c’est parfois tout un système financier qui s’effondre. La lucidité, en 2026, passe donc par la vigilance humaine… mais aussi par l’adoption d’outils de détection évolués.
Distinction avec le phishing traditionnel : pourquoi le spear phishing passe sous les radars
À première vue, spear phishing et phishing classique partagent un socle commun : tromper la victime via un message piégé. Mais en réalité, tout oppose ces deux univers. Le phishing classique, c’est le spam massif : un mail Amazon ou PayPal envoyé à 10 000 adresses, en espérant que quelques internautes peu attentifs cliqueront sur le mauvais lien, comme le décrit précisément cette analyse du phishing. Les signaux sont souvent grossiers : lien raccourci, fautes d’orthographe flagrantes, contenu impersonnel. En général, un utilisateur averti peut les détecter facilement, surtout en 2026 avec la prolifération de guides pratiques et de formations accessibles en ligne.
Le spear phishing, à l’opposé, cible une seule personne ou un groupe restreint. Pas de message générique, mais un mail qui paraît légitime, écrit dans le ton professionnel habituel, parfois en reprenant le fil de discussion réel. Ici, les erreurs grammaticales deviennent rares, le vocabulaire est ajusté, la signature d’email correspond à celle de la boîte. Un pirate peut ainsi cloner un mail interne ou simuler une vraie conversation entre l’équipe RH et le dirigeant. Résultat : même la sécurité informatique la plus stricte peine parfois à détecter ces mails personnalisés avant qu’il ne soit trop tard.
L’enjeu est clair : le spear phishing repose sur la qualité de l’attaque, pas sur la quantité. Sur le terrain, c’est souvent la finance (comptabilité, direction générale) et la chaîne d’achat qui sont visés. On ne déploie pas un filet pour attraper une centaine de petits poissons, mais une lance pour harponner la baleine : un “super-utilisateur” au sein de l’entreprise.
Les cibles du spear phishing : du PDG à l’assistante de direction
Pour illustrer, prenons Camille, assistante d’un DG d’un groupe industriel. Camille reçoit fin juin un mail qui semble venir du service IT, demandant les accès au drive partagé pour “mise à jour de sécurité avant le bilan de fin d’année”. Pressée par le temps, elle transmet les codes. En réalité, derrière l’adresse se cache un hacker qui a soigneusement observé le calendrier de l’entreprise sur LinkedIn, copié le style du service IT, et repéré que Camille gère l’accès aux fichiers stratégiques. Ce type de scénario, autrefois rare, s’est démocratisé et professionnalisé.
Le facteur humain reste au cœur de la réussite ou de l’échec de ces arnaques. Empilier les couches d’antivirus ou de solutions d’IA n’a de sens que si l’utilisateur final est formé, attentif, et si l’entreprise adapte ses process à la menace. C’est là qu’un audit de sécurité régulier et une simulation de phishing interne prennent toute leur valeur concrète.
Les variantes du spear phishing : whaling, smishing, vishing et clonage
Le spear phishing n’est qu’une brique dans l’arsenal des hackers modernes. À côté de cette attaque sur-mesure, d’autres méthodes ciblent des profils spécifiques ou exploitent d’autres canaux. Parmi les variantes, le whaling, ou « chasse à la baleine », vise explicitement les décideurs stratégiques : PDG, directeurs financiers, membres du Comex. Chaque opération demande une préparation pointue et, quand elle aboutit, les dommages se chiffrent souvent en millions.
Dans l’affaire très médiatisée de la Haute-Marne évoquée plus haut, il ne s’agissait pas seulement de tromper le comptable : l’attaque intégrait un niveau de mise en scène exceptionnel, avec faux avocat, courrier “officiel” et scénario d’urgence pour sécuriser la transaction. On parle ici d’un cybercrime élaboré comme un braquage moderne, où la technologie et la psychologie se combinent à la perfection.
Le smishing, pour sa part, attaque via les SMS ou messageries instantanées. Moins fréquent mais en croissance, surtout avec la démocratisation de WhatsApp ou Telegram dans les contextes professionnels. Le hacker infiltre une conversation existante, usurpe une identité et transmet un lien toxique qui, d’un clic, peut ouvrir un accès à toute une base de contacts.
Le vishing va plus loin encore : ingénierie sociale par téléphone, avec des pirates capables de reproduire la voix d’un collaborateur grâce à l’IA vocale. L’impact psychologique est redoutable : une demande pressante, une urgence simulée, une voix familière… Et la victime finit par livrer un accès confidentiel en pensant parler à son boss ou à sa banque.
Enfin, le clonage de mail – ou clone phishing –zurb la sécurité de l’entreprise en dupliquant à l’identique des communications internes ou partenaires reconnus. Un mail dont seul un caractère d’adresse diffère, un site factice calqué sur l’original : le détail fait la différence entre sécurité et brèche. Pour mieux comprendre la diversité de ces menaces, ce tableau synthétise les principaux types de hameçonnage ciblé :
| Type d’attaque | Canal utilisé | Cible principale | Caractéristique clé |
|---|---|---|---|
| Spear phishing | Dirigeants, fonctions support | Personnalisation extrême, usurpation fine | |
| Whaling | Email/Voix | PDG, DG, DAF | Touche le sommet hiérarchique |
| Smishing | SMS/Messagerie | Tout collaborateur | Utilise l’urgence, liens malveillants |
| Vishing | Téléphone/VoIP | RH, Finance, IT | Imite une voix, scénarios crédibles |
| Clone phishing | Email/Site web | Collaborateurs divers | Reproduit un mail ou un site interne |
Zoom sur l’arnaque au faux PDG en France
L’usurpation d’identité des décideurs a pris une ampleur inédite. Les hackeurs se servent de détails internes disponibles sur les réseaux publics, comme le montre l’épopée judiciaire des deux entreprises françaises victimes de l’arnaque au faux PDG. Ils orchestrent une mise en scène où la discrétion du collaborateur devient la faille béante du système. Pressions psychologiques, multiplication des acteurs (faux avocat, faux DAF), langage professionnel calibré… Le hacker connaît les codes de l’entreprise. On ne le répétera jamais assez : la menace vient désormais de l’intérieur, car exploitée via la confiance.
La pertinence de la prévention passe alors par une démarche positive et proactive, du dirigeant jusqu’au dernier salarié. Seule une équipe sensibilisée et formée peut déjouer ce type d’attaque.
Reconnaître une tentative de spear phishing : signaux d’alerte et erreurs à éviter
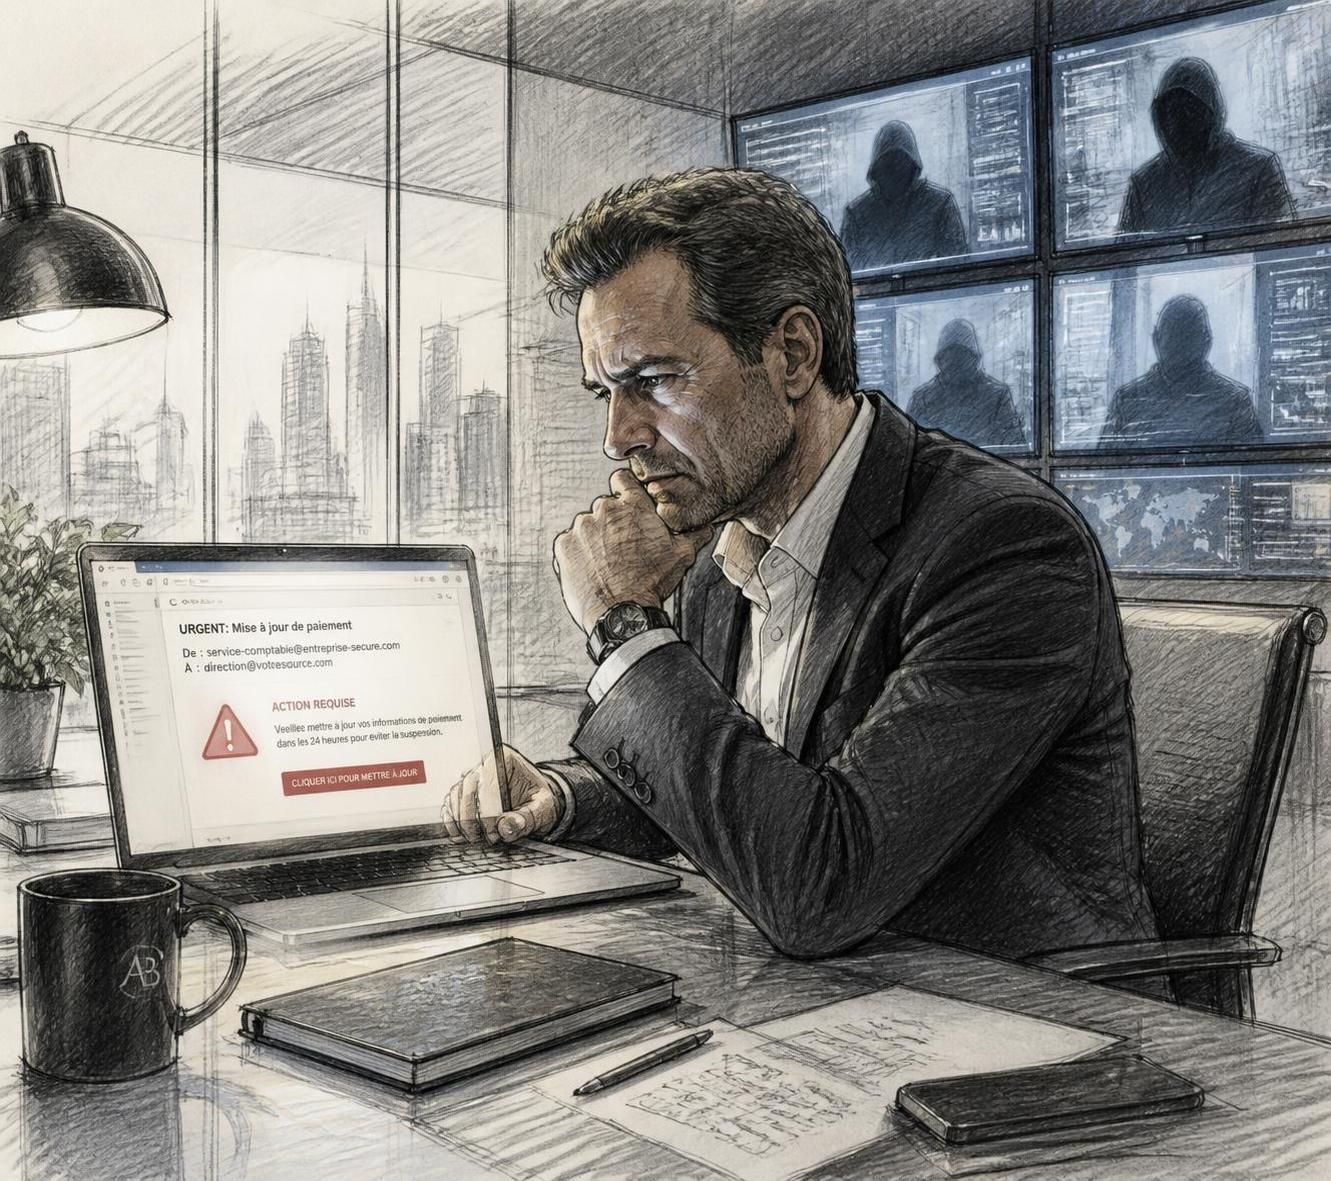
Tout n’est pas perdu face à la finesse des attaques ciblées. Même le meilleur mail frauduleux laisse des failles pour qui sait regarder. Première constante : l’urgence. Un mail qui vous demande d’agir “immédiatement” doit toujours vous alerter, surtout lorsque la demande sort du quotidien professionnel ou arrive à un moment inapproprié (période de bilan, fin de mois, vacances du boss).
Ensuite, le détail de l’adresse email : l’ajout d’un caractère, une faute de frappe minime dans le nom de domaine, un chiffre glissé subtilement. Le hacker compte sur votre inattention ou la fatigue de fin de journée. Une vigilance simple : vérifier l’adresse exacte, interroger la cohérence de la demande. Autre point : le style d’écriture. Un collaborateur habituellement familier se met à écrire hyper formel ? Ou, au contraire, un dirigeant connu pour son ton très pro envoie un message anormalement relâché ? Ce type d’incohérence peut signer la tentative de fraude.
- Sentiment d’urgence inédit : demande de transfert de fonds “avant midi”, accès à un document confidentiel sous pretexte de contrôle fiscal…
- Email légèrement modifié : attention aux “o” remplacés par des “0”, ou aux chiffres discrets qui font la différence.
- Orthographe et formulation : des phrases étranges, des expressions peu naturelles, parfois issues d’une traduction automatique.
Pour ceux qui veulent aller plus loin sur ce sujet, une mine d’informations claires est accessible sur le panorama des malwares, essentiel pour comprendre la diversité des menaces qui gravitent autour du spear phishing.
Processus pour valider ou infirmer un email suspect
Mettre en place un process vérifié fait toute la différence. Exemple concret : lors de réception d’un mail douteux demandé par un supérieur, créer la règle métier “un coup de fil de confirmation obligatoire”. Parfois une vérification de 2 minutes suffit à neutraliser une attaque qui aurait pu coûter 100 000 €. Mieux : partager auprès de l’équipe les cas réels interceptés dans l’entreprise via des briefings réguliers ou une newsletter interne sécurité.
Le point-clé : une vigilance de tous les instants ancrée dans la culture d’entreprise, pas seulement portée par la DSI ou les “pros du digital”. En 2026, la cybersécurité s’ancre dans les rituels quotidiens, au même titre qu’un process qualité ou une checklist RGPD.
Comment bâtir une défense solide contre le spear phishing en 2026 ? Sensibilisation, outils et process concrets
Sur le papier, la meilleure défense reste la sensibilisation active. Méfiez-vous des solutions miracles : aucun logiciel ne remplacera la capacité d’un salarié à détecter un mail piégé. Une stratégie efficace allie formation, audits récurrents, et mise à l’épreuve terrain via des simulations in-house. Formez régulièrement vos équipes aux nouveaux cas, partagez les exemples d’attaques récentes subies par votre secteur, et actualisez vos procédures dès qu’une nouvelle menace émerge.
Bouclier n°1 : la formation. Organisez des sessions trimestrielles, invitez des experts pour décrypter les tentatives à jour, simulez des attaques personnalisées et analysez les réactions. L’erreur a ici un rôle pédagogique fort : plus on expose les collaborateurs à de faux spear phishing, plus ils apprennent.
Bouclier n°2 : audit externe. Faites appel à un cabinet spécialisé pour mesurer le niveau réel de vigilance au sein de vos troupes. L’objectif : dénicher les vulnérabilités, isoler les profils les plus exposés, corriger les process faibles. Audit ne signifie pas sanction, mais progression collective.
Bouclier n°3 : outils numériques. Un antivirus à jour, un filtre antispam intelligent, et surtout l’activation systématique de l’authentification à double facteur. Car un mot de passe volé sans second niveau de protection, et c’est potentiellement toute votre infrastructure qui tombe entre de mauvaises mains.
- Sensibilisation régulière (workshops, newsletter sécurité, retours d’expérience interne)
- Audit et tests d’ingénierie sociale (interne/externe)
- Process de vérification (tous les virements, modifications d’accès, etc. validés par double canal)
- Mise à jour des politiques IT face aux nouvelles techniques de phishing
- Utilisation de gestionnaires de mots de passe et activation de l’authentification forte sur les comptes clés
À retenir : commencez petit, mais améliorez vite. Chaque faille repérée aujourd’hui vous protègera demain, tandis que chaque automatisation ou digitalisation sans vigilance n’accélère que la propagation des erreurs. Sur le marché digital de 2026, la réputation d’une entreprise se joue parfois sur la qualité réelle de sa défense face au spear phishing. Préparer, tester, documenter, et encore tester : voilà la méthode des organisations résilientes.
Quels sont les indices clés d’un email de spear phishing ?
Un message de spear phishing présente généralement un sentiment d’urgence inhabituel, une demande sortant du cadre habituel, une adresse email légèrement modifiée, ou une différence dans le ton utilisé. Une vérification attentive de l’adresse et du contexte de la demande est essentielle avant toute action.
Le spear phishing concerne-t-il uniquement les grandes entreprises ?
Non, toutes les organisations disposant d’informations ou de fonds sensibles sont exposées. Les PME et ETI sont même devenues des cibles privilégiées car supposées moins protégées et parfois plus faciles à manipuler.
Quelles sont les meilleures pratiques pour s’en prémunir efficacement ?
La meilleure défense repose sur une formation continue des collaborateurs, l’instauration de procédures de double vérification pour toutes les opérations sensibles, et l’utilisation d’outils de cybersécurité robustes. Les audits et simulations régulières renforcent la vigilance collective.
Quelle différence majeure entre spear phishing et whaling ?
Le spear phishing cible des individus choisis dans l’organisation, tandis que le whaling s’adresse spécifiquement aux dirigeants et hauts cadres, via des attaques encore plus personnalisées et sophistiquées.