En 2026, le Shadow IT n’est plus un mythe d’informaticien ou un simple tracas de DSI. C’est la réalité de quasiment trois quarts des équipes : outils non référencés, IA fantôme, dépenses invisibles. On n’est plus au temps où Excel sur Dropbox faisait trembler la sécurité. Aujourd’hui, 269 applis IA hors radar pour 1 000 salariés, des silos qui se multiplient à chaque clic, des données client copiées dans ChatGPT Free sur une pause café. Pourquoi ce phénomène explose-t-il alors que la maturité numérique est censée progresser ? Simple : la friction IT gangrène encore les process, les catalogues peinent à suivre la cadence du marché, et la productivité passe avant la gouvernance, même à l’ère des budgets serrés. Le danger : 91 % des IA utilisées sans même un contrôle centralisé, jusqu’à 40 % du budget IT qui file hors circuit, le RGPD qui pend au nez de ceux qui n’ont pas vu venir la violation… Dans ce guide, angles morts, coûts, risques, méthodes actionnables : tout pour décoder le Shadow IT de 2026 — et surtout, pour reprendre (vraiment) la main, sans casser la dynamique digitale. Ni bullshit, ni défaitisme : du concret, du mesurable, du réparable.
En bref :
- En 2026, 75 % des employés utilisent des technologies sans la visibilité de l’IT ; le Shadow IT explose en volume et complexité.
- L’IA fantôme ajoute 670 000 $ au coût d’un incident de sécurité, 91 % des outils IA échappent au contrôle central.
- Le Shadow IT, ce n’est pas juste une question de sécurité : c’est 30 à 40 % du budget IT en fuite, du RGPD à haut risque et des pertes de gouvernance sur les flux critiques.
- La détection commence par l’inventaire matériel, puis par la cartographie des applications – la surface cachée est souvent 2 à 3 fois la surface visible.
- Réagir, ce n’est pas tout bloquer : absorber, bloquer ou remplacer. L’essentiel est de comprendre, prioriser et aligner la réponse sur le terrain.
- Les nouveaux outils (SaaS, IA) imposent une gouvernance adaptative et transparente pour sécuriser sans tuer l’innovation.
- Le Shadow IT signale surtout des besoins métiers non couverts ; le transformer en levier de progrès est aujourd’hui un avantage business.
Shadow IT et Shadow AI : décryptage d’un phénomène devenu la norme en 2026
Ce qu’on appelait « Shadow IT » il y a dix ans était une poignée d’outils SaaS ou un vieux drive partagé sur un coin de cloud. En 2026, la zone grise s’est élargie : 75 % des employés se servent de solutions hors contrôle de leur DSI. Oubliez la vision désuète du « geek qui bricole », et découvrez un univers bien plus vaste — applications, plateformes d’IA, scripts d’automatisation. L’enjeu n’est plus l’anecdote, c’est la masse critique. Trois ères se succèdent :
- L’ère du hardware fantôme (USB, disques durs)
- L’ère du SaaS sauvage (Dropbox, Slack, Trello hors radar)
- L’ère Shadow AI (ChatGPT, Claude, Copilot, LLMs non validés)
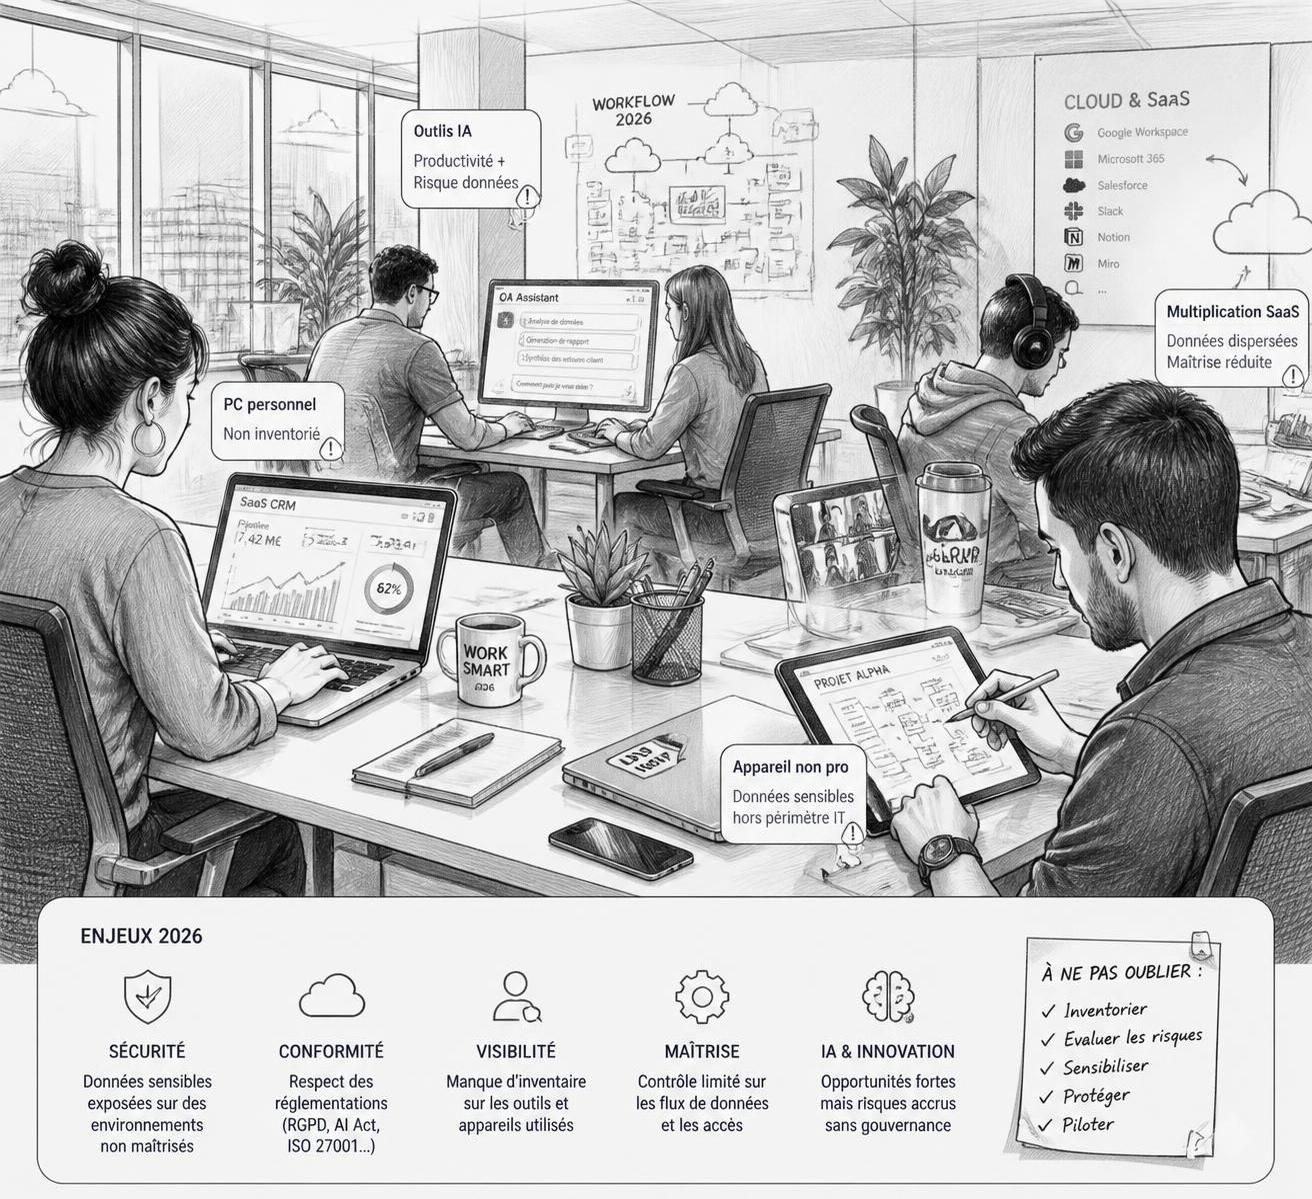
En 2026, le Shadow AI bouscule tout : 91 % des outils IA échappent totalement au contrôle IT selon Reco, c’est 269 applications IA identifiées pour 1 000 employés. Les données sortent du cadre — prompts envoyés à des LLM non hébergés, données RH dans des chatbots externes, décisions métiers prises par des algorithmes non documentés. La friction réelle ? L’adoption d’outils plus rapide côté métier que l’approbation IT : 60 % des employés assument le risque pourvu que la productivité gagne.
Le shadow IT s’alimente d’un cercle vicieux : plus la DSI est lente ou rigide, plus les collaborateurs contournent, plus il y aura d’usage caché et donc de brèches potentielles. La clé n’est pas le blocage, mais l’écoute des signaux faibles et la capacité à absorber ou canaliser l’innovation. On n’est plus devant une infraction isolée, mais dans une économie parallèle qui peut plomber à la fois performances et conformité.
La poussée du Shadow AI : révolution invisible ou bombe à retardement ?
Le Shadow AI est la nouvelle fracture du SI. Les éditeurs d’IA déboulent chaque semaine, les équipes testent, produisent, automatisent… sans garde-fous. Le réel : des bases clients injectées dans des outils gratuits, des décisions pilotées par des algorithmes aveugles, la confidentialité réduite à une question de praticité. Replacer la technologie dans le contexte — questionner le lien au ROI, à la productivité, à la sécurité — devient urgent.
Dans les faits, ceux qui maîtrisent l’inventaire, qui cartographient leurs usages et challengent leurs outils, progressent : le Shadow IT n’est plus subi, il est transformé en révélateur de besoins et de leviers business. Pour aller plus loin, la maîtrise ne repose pas sur plus de contrôles, mais sur une monitoring adaptatif en temps réel. Et l’apport d’un audit indépendant comme celui proposé sur cybersecurité et innovations permet de poser un vrai diagnostic.
Risques, coûts cachés et impacts business du Shadow IT en France
Les chiffres ne mentent pas : 30 à 40 % du budget IT sort du scope DSI, 670 000 $ de surcoût par incident Shadow AI (données IBM 2025), jusqu’à 4 % du CA en amendes RGPD. Mais derrière, c’est surtout la perte de pilotage stratégique qui fait mal. Le Shadow IT, c’est quatre couches de coûts :
- Licences fantômes non négociées (jusqu’à 30 % de surcoût sur le SaaS)
- Dépenses diffusées impossibles à rationaliser
- Coût des violations de sécurité et de la remédiation post-incident
- Amendes et risques juridiques sur la donnée personnelle et la propriété intellectuelle
Imaginez : une PME gère 500 K€ de budget IT, mais 150 à 200 K€ partent sur des apps SaaS souscrites hors radar — pas de négociation, pas de support, aucun process de sortie en cas de départ du collaborateur. Maintenant, ajoutez à cela une violation de données via un outil d’IA « off » : la note grimpe à 670 000 $ de surcoût, y compris pour la remédiation, la communication de crise, les audits d’impact…
Le plus gros gap : l’angle mort réglementaire. 65 % des violations via Shadow AI touchent des données personnelles. Les contrôleurs RGPD ne reconnaissent aucune excuse liée à l’absence de visibilité.
| Type de coût | % Budget IT | Montant (PME) | Cause principale |
|---|---|---|---|
| Licences fantômes | 15-30 % | 75 K€ | Outils SaaS non négociés |
| Dépenses hors radar | 30-40 % | 200 K€ | Achats directs équipes métiers |
| Coût violation Shadow AI | Variable | +670 K$ | Données sensibles dans IA fantôme |
| Amendes RGPD | Jusqu’à 4 % du CA | – | Manque d’inventaire/Sous-traitance non maîtrisée |
En exposant ces chiffres au COMEX ou au board, on parle ROI, pas sécurité « par principe ». Pour aller vers l’action, adoptez la logique « voir, mesurer, prioriser ». Un audit RGPD et data protection permet de situer concrètement son niveau de risque. La maturité, c’est la transparence sur ses faiblesses — pas leur dissimulation.
Méthode terrain : détecter, cartographier et piloter le Shadow IT
Le Shadow IT se traite à la source : sur le parc, pas sur le papier. Toute détection qui commence par un CASB néglige déjà 10 à 15 % du problème caché (le matériel non géré). Voici un process actionnable, applicable à tous les contextes — PME, ETI, collectivités :
- Inventorier le matériel : agent endpoint sur chaque device, jusqu’aux laptops BYOD oubliés dans l’open-space, tablettes non gérées — la base de la pyramide.
- Cartographier les applis : scanner toutes les apps installées, extensions, scripts. Le delta entre l’inventaire et le catalogue officiel est le premier scope du Shadow IT.
- Auditer les flux réseau : logs proxy, DNS analytics, détection des accès SaaS hors standard. C’est là qu’on débusque les usages purement web, IA « native browser », etc.
- Analyser les dépenses : rapprochement factures, notes de frais et catalogue. Ce qui est payé sans être référencé = Shadow IT confirmé.
- Classer (Absorber/Bloquer/Remplacer) : selon la sensibilité des données, le niveau de risque, l’alternative catalogue. Sans cette matrice, on bloque ce qui nourrit la performance — ou on absorbe des dangers.
Chaque étape est itérative : la détection n’est pas un projet ponctuel, mais un process à implémenter dans la durée. Outiller l’inventaire matériel (ex : agent Rust), c’est ramener à la surface 10 à 15 % de matériel fantôme invisible aux outils traditionnels. La visibilité, c’est 80 % du chemin — car piloter l’invisible, c’est le pari perdu d’avance.
Attention : la cartographie seule n’est pas suffisante. Il faut croiser avec les besoins métiers, les processus réels (ateliers, interviews) pour ne pas bloquer l’innovation terrain. Le Shadow IT révèle des failles d’offre ; s’y attaquer, c’est travailler sur les causes, pas juste sur les symptômes.
- Exemple concret : Dans une société de 200 collaborateurs, un audit complet révèle 37 applications IA non référencées, trois plateformes de gestion projet fantômes. Après classification, 60 % sont absorbés après analyse de risque, 25 % sont bloqués (risque RGPD trop élevé), 15 % remplacés par des outils validés.
L’accompagnement est clé : un processus qui vise à intégrer, et non à sanctionner brutalement. La clé de voûte, c’est la transparence ; sans cela, le Shadow IT se reconstitue à la moindre saignée.
Vers une gouvernance Shadow IT efficace : absorber, remplacer ou bloquer avec méthode
La gestion du Shadow IT n’est pas une croisade ni une affaire de technologie miracle. C’est un équilibre : réduire le risque sans exploser la friction métier. Le framework star : Absorber / Bloquer / Remplacer (A/B/R), basé sur 4 critères : sensibilité des données, existence d’un remplaçant, coût de migration et niveau d’adoption. Voici comment l’appliquer rationnellement :
- Absorber : l’outil répond à un usage réel, sécurisé ou sécurisable, pas d’alternative meilleure = on le passe en mode officiel (contrat, DLP, intégration).
- Bloquer : l’outil est risqué ET existe déjà dans le catalogue. L’accès est coupé, l’utilisateur redirigé vers la solution officielle.
- Remplacer : pas d’alternative, mais risque trop fort = recherche d’un substitut, déploiement rapide et support à la migration.
Le Shadow AI impose de dépasser la logique binaire. Interdire ChatGPT Free ? 60 % des employés repassent aussitôt sur un outil non validé. La solution n’est jamais l’autoritarisme, mais la fourniture d’alternatives sécurisées, documentées, rapides à accéder. C’est la rapidité (moins de 48h de délai sur une demande d’outil) qui réduit le Shadow IT, pas la menace de sanction.
En pratique, les DSI performantes gardent en tête que chaque outil fantôme est un signal : catalogue trop lent, process trop lourd, innovation mal câblée. L’analyse ne doit pas être punitive, mais enracinée dans la compréhension du besoin réel. En créant des comités mixtes (IT, métiers, juridiques) et des outils de suivi automatisés, la gouvernance devient un levier de progrès, pas une muraille.
Pensez comme un entrepreneur : l’automatisation, la scalabilité, l’IA — rien de tout ça ne remplace le discernement business. À ce titre, une veille continue sur les outils d’automatisation et IA est indispensable pour garder le cap, en restant à l’affût des nouveaux leviers, toujours.
- À retenir : commencer petit, documenter chaque progrès, rendre le monitoring visible et actionnable par tous, pas seulement par l’IT.
Tailler une politique Shadow IT/Shadow AI moderne et RGPD by design
En 2026, la politique Shadow IT qui fonctionne n’est pas rédigée dans un coin de SharePoint, elle vit dans l’outillage, la culture d’entreprise et l’automatisation. Pour matcher les enjeux RGPD, il faut quatre piliers :
- Visibilité continue : inventaire automatisé et en temps réel, pas d’audits ponctuels, agent endpoint obligatoire.
- Catalogue officiel dynamique : outils approuvés accessibles, bench en continu avec les besoins des métiers.
- Processus de validation express : aucune demande ne reste sans réponse plus de 48h, formulaire simplifié et arbitrage léger selon le risque.
- Monitoring et sensibilisation live : alertes, reporting, revue mensuelle, réseau ambassadeurs, feedback métier/IT permanent.
Le RGPD n’offre aucune zone de confort pour les apps inconnues : le registre des traitements (article 30) doit couvrir « tout » ce qui traite de la donnée client, l’évaluation de sécurité (article 32) s’impose partout. La faille majeure : chaque SaaS non déclaré est un sous-traitant non contractuel, donc un risque épicé… jusqu’à 4 % du CA en cas de sanction.
La méthode, c’est la co-construction. La sensibilisation n’est pas un webinaire une fois par an : c’est un lexique accessible, des use cases concrets, une ligne directe avec la DSI, et des ambassadeurs pour relayer les bons réflexes — identification des données sensibles, usage raisonné de l’IA externe, obligation de recours à l’IT.
Les organisations qui gagnent sont celles qui outillent, automatisent et informent, jamais celles qui pénalisent à l’aveugle. Le Shadow IT, c’est d’abord le signal d’un besoin : catalyser ce besoin, c’est convertir le risque en puissance business. La démarche d’innovation SaaS orientée growth hacking permet d’accélérer l’intégration sans sacrifier la gouvernance.
Le Shadow IT est-il toujours synonyme de danger ?
Non. Souvent, il traduit d’abord un besoin réel non couvert par l’IT. Le risque vient de l’absence de visibilité, pas forcément de l’outil lui-même. Une fois détecté, évalué et absorbé ou remplacé, il devient même un atout pour améliorer l’offre digitale de l’entreprise.
Comment faire pour repérer du Shadow IT / Shadow AI dans sa boîte ?
Commencez par une analyse du parc matériel (agent endpoint), cartographiez les applis installées, puis auditez les flux web. Complétez par une analyse des dépenses pour repérer des achats SaaS non déclarés. La surcouche IA impose la capture des usages dans les outils de génération de contenu.
Annoncer une interdiction pure des outils non validés fonctionne-t-il ?
Non. 60 % des employés contournent les restrictions si elles nuisent à leur productivité. Privilégier l’écoute, la co-construction de solutions alternatives, et la réactivité de validation, c’est ça l’ADN d’une gouvernance efficace en 2026.
Le Shadow IT place-t-il mon entreprise en infraction RGPD ?
Oui s’il conduit à des traitements de données personnelles hors du registre ou avec des outils non contractualisés. Chaque outil inconnu, c’est potentiellement une violation double : juridique et réputationnelle.
Quelle place donner à l’automatisation face au Shadow IT ?
L’automatisation doit s’intégrer à la politique globale : elle détecte, inventorie, alerte. Un monitoring automatisé et des outils adaptés aident à contrôler le Shadow IT et à le transformer en levier d’innovation plutôt qu’en source de chaos.