Le paysage numérique de 2026 impose aux entreprises un défi de taille : assurer la sécurité de leurs données dans un environnement de menaces en perpétuelle évolution. Le Responsable de la Sécurité des Systèmes d’Information (RSSI) n’est plus une option pour les organisations désirant pérenniser leur activité, qu’il s’agisse de grands groupes ou de PME ambitieuses. De la gestion du risque cyber à la conformité réglementaire, le RSSI a changé de dimension : il devient un chef d’orchestre stratégique au sein de l’entreprise, garantissant non seulement la protection du capital numérique mais aussi la continuité et la fiabilité des opérations. Comprendre les missions concrètes d’un RSSI, son périmètre, ses compétences et ses modalités d’intervention — interne ou externalisé — n’est plus un sujet réservé aux experts : toute PME qui vise la croissance digitale est aujourd’hui concernée. Le vrai enjeu : comment transformer la sécurité informatique d’une contrainte en un levier de performance et de confiance ? Voici un tour d’horizon sans jargon, inspiré par le terrain, pour disséquer la réalité d’un métier devenu crucial.
- Le RSSI agit comme le chef d’orchestre de la cybersécurité en entreprise
- Il structure, pilote et adapte la stratégie de sécurité à l’évolution des menaces
- Ses missions vont bien au-delà de la technique : gestion des risques, conformité, sensibilisation
- Le choix entre un RSSI interne et un RSSI externalisé dépend de la taille, de la maturité et des besoins de l’entreprise
- La sécurité n’est plus un coût mais un pilier pour gagner en résilience et en performance business
RSSI et enjeux stratégiques en informatique : dépasser la simple cybersécurité pour impulser la performance
Pendant longtemps, la sécurité informatique s’est jouée dans l’ombre des directions techniques, perçue comme un centre de coût, parfois subie au gré des audits ou des incidents majeurs. Cette époque est révolue. En 2026, l’information est la colonne vertébrale de toute entreprise viable et, sans une politique robuste de protection des données, impossible d’affronter les multiples risques : ransomware, espionnage industriel, non-conformité RGPD ou LPM, perte de clients après une fuite. Le Responsable Sécurité des Systèmes d’Information devient le garant transversal de la résilience numérique, mais aussi un allié business à part entière.
Sa mission ne s’arrête plus à vérifier que le pare-feu tourne ou à installer la dernière mise à jour critique. Il aligne la stratégie de sécurité sur les ambitions business de l’emploi du cloud, la croissance à l’international, ou encore la digitalisation de services métiers. Un exemple parlant : une PME du secteur industriel, visée par des tentatives de phishing massifs début 2026, a vu son RSSI proposer non seulement des mesures défensives mais aussi un plan de continuité d’activité numérique, limitant les pertes et rassurant partenaires et clients. Ce positionnement stratégique trouve un écho fort, en particulier depuis l’introduction de règlementations renforcées (comme NIS2) : le RSSI se mue en interlocuteur obligé des dirigeants, arbitre entre innovation, performance et maîtrise du risque.
La réalité du terrain montre que sans pilotage RSSI, les initiatives comme l’automatisation des processus, l’adoption de l’IA ou le télétravail massif s’exposent à des vulnérabilités critiques. Un RSSI visionnaire anticipe ces nouveaux usages et adapte les dispositifs, tout en favorisant l’acculturation des équipes aux bonnes pratiques. Pour approfondir l’impact de la sécurité sur la performance, cet article sur les innovations cyber en 2026 propose un panorama complet sur la façon dont la sécurité devient un levier de compétitivité, loin de l’image d’un frein à l’innovation.
De la défense à la proactivité : comment le RSSI transforme le socle de l’entreprise numérique
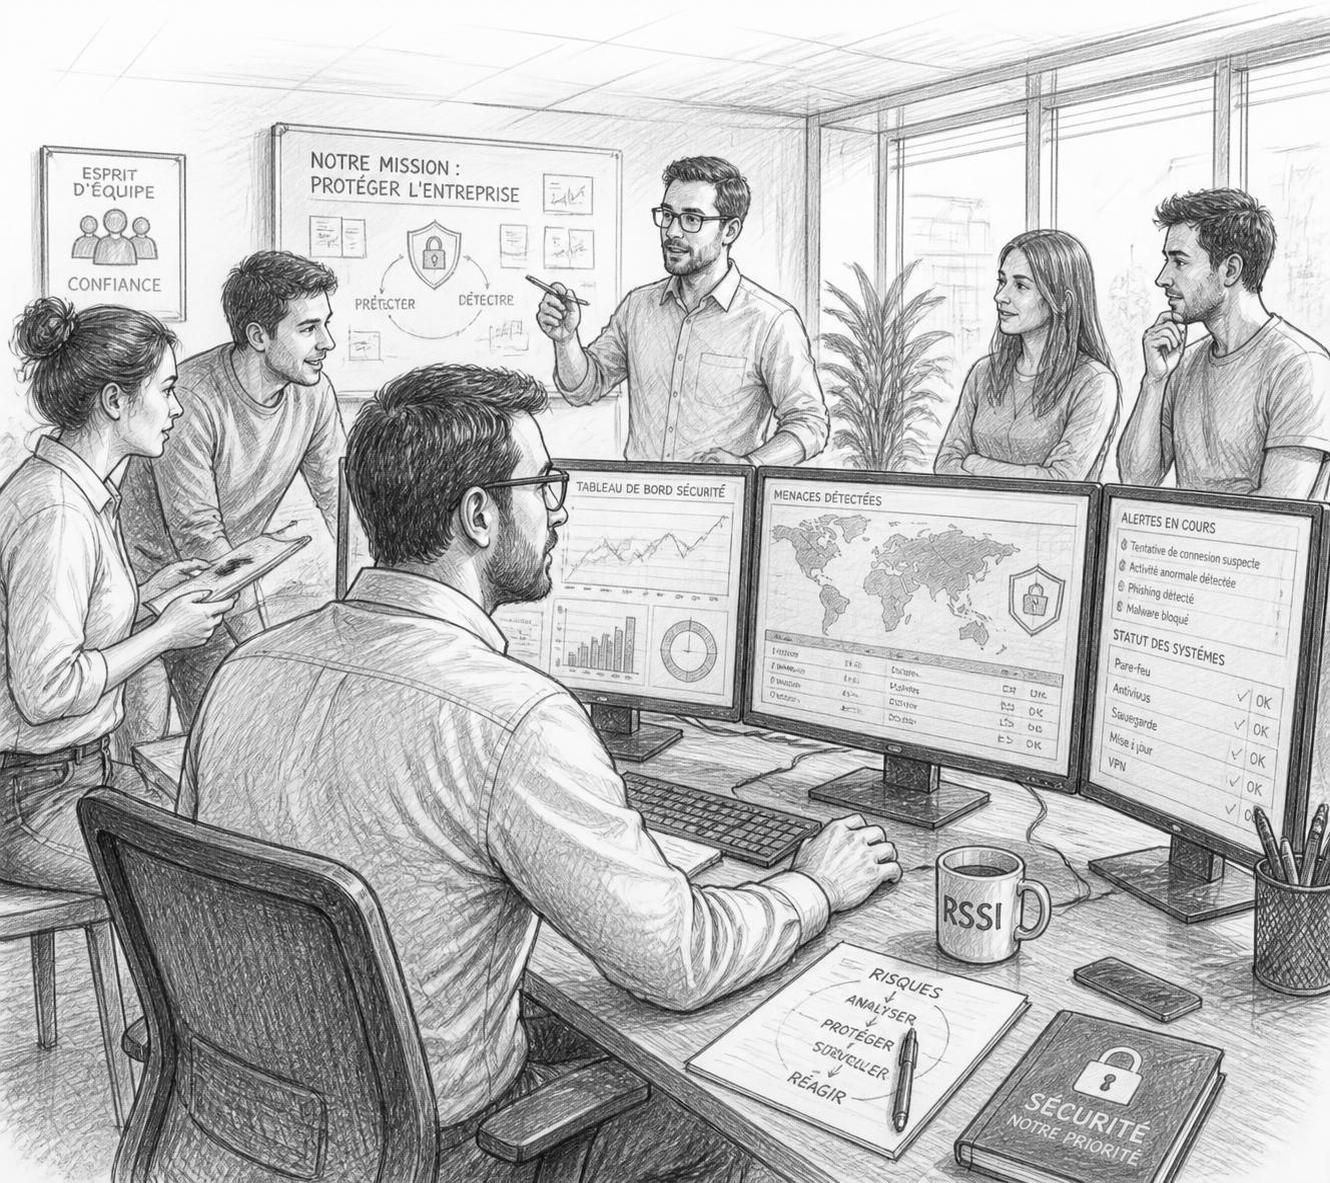
Le RSSI 2026 s’appuie sur des process testés et concrets : cartographie des risques cyber, audits réguliers, analyse fine des incidents. Mais il va plus loin. Dans une TPE ayant digitalisé sa relation client, le RSSI infiltre la culture de la sécurité à la racine : sensibilisation des collaborateurs, mise en place de KPI cybersécurité dans le pilotage business, conseil direct au COMEX sur la gestion du risque fournisseur ou l’intégration d’outils cloud. Dans cette logique, la sécurité cesse d’être périphérique.
Les entrepreneurs de la nouvelle vague l’ont bien compris : chaque euro investi en cybersécurité est un euro gagné en confiance client et en agilité opérationnelle. La différence ne se joue plus sur la technologie, mais sur la capacité à orchestrer humains, process et outils vers un objectif unique : rendre le système d’information anti-fragile, capable de résister et même de s’améliorer à la faveur des crises.
Mission du RSSI : du quotidien à la gestion de crise, une feuille de route opérationnelle pour PME et ETI
Le terrain du RSSI n’a rien d’une ligne droite tranquille. Chaque journée peut faire basculer une PME d’une routine maîtrisée à une situation de crise où chaque minute compte. Ce qui distingue les organisations résilientes, ce n’est pas l’absence d’incident, mais la capacité à réagir, corriger, apprendre. Le RSSI, c’est la vigie : surveillance, anticipation, action méthodique. Un point clé : sa feuille de route doit refléter les risques métiers réels tout en restant actionnable, même avec des ressources limitées.
La première étape : définir, diffuser et piloter la Politique de Sécurité des Systèmes d’Information (PSSI). Ce document, loin d’être une simple formalité, donne le cap — règles claires, priorités, actions concrètes, responsabilités. Le RSSI prend le temps d’évaluer la surface d’attaque de l’entreprise : cloud, endpoints mobiles, applications métiers, partenaires interconnectés. Rien n’est laissé au hasard. Un entrepreneur en e-commerce a misé sur cette approche pour préparer un audit fournisseur décisif ; résultat : certification obtenue, confiance renforcée et nouveaux marchés ouverts.
Quand on parle cybersécurité, l’anticipation est la clé. L’analyse et la gestion des risques restent l’arme numéro un : identification, hiérarchisation, mise en place de contre-mesures, de plans de continuité et de backup testés régulièrement. On évite ainsi le “il aurait fallu…”. Par expérience, ceux qui traitent la sécurité seulement après un incident le paient en perte de chiffre d’affaires, d’image ou même d’exploitation pure et simple (exemple concret : paralysie de plusieurs hôpitaux courant 2025, documentée ici : cyberattaque hôpital).
Passons à l’opérationnel : le RSSI centralise la supervision du monitoring, la gestion des habilitations, les audits, les tests d’intrusion. Un plan d’action régulier, pas un coup d’épée dans l’eau. Surtout, il anticipe le pire : arrêt d’activité, fuite de données. Dès lors, la gestion de crise se prépare par la rédaction de procédures, la constitution d’équipes, la répétition de scénarios d’attaque (table-top). L’après-crise est tout aussi crucial : analyse des causes, partage des leçons, correction immédiate des failles. Ce pragmatisme fait toute la différence dans la durée.
Les missions du RSSI, entre terrain et gouvernance
Voici une synthèse opératoire des axes majeurs à couvrir :
- Mise en place et pilotage de la PSSI
- Gestion et sensibilisation du personnel
- Audit, supervision et contrôle des accès
- Gestion proactive des incidents
- Communication avec la direction et reporting régulier
La clé ? Mettre en miroir ces actions avec les enjeux business et ne jamais sacraliser la technique. Le RSSI est là pour prioriser, adapter, accompagner vers un modèle de sécurité rentable et réaliste. Seule une stratégie bien ancrée permet de rester maître du jeu, sans surinterpréter chaque nouveauté technologique ou réglementation du moment.
Compétences et soft skills du RSSI en 2026 : bien plus qu’un technicien, un chef d’orchestre digital
Le RSSI de 2026 n’est pas seulement un expert en pare-feu ou en VPN. Son rôle hybride, à la croisée de la tech, de la gestion et de l’humain, exige un ensemble d’aptitudes diversifiées, rarement réunies chez un seul candidat sorti d’école. Ce qui fait la différence, ce n’est pas le diplôme, mais l’expérience, l’agilité et la capacité à connecter technique et stratégie.
Certaines PME recrutent leur RSSI chez un prestataire, d’autres investissent dans un talent maison déjà rompu aux enjeux terrain. Dans tous les cas, les compétences clés s’articulent autour de trois axes :
- Expertise technique : architectures de sécurité, technologies de protection, veille permanente sur les nouveaux types de menaces et gestion pragmatique des risques
- Compétences managériales : pilotage d’équipe pluridisciplinaire, gestion de projet, animation de comités de gouvernance
- Soft skills : communication, pédagogie, diplomatie, capacité à vulgariser les enjeux sécurité pour convaincre la direction et embarquer les équipes
Dans une startup ayant réussi sa levée de fonds, le RSSI s’est illustré non seulement par la sécurisation de l’infra cloud, mais aussi par sa pédagogie lors des ateliers sécurité, rendant les développeurs proactifs sur la gestion des vulnérabilités. Ce mindset change la donne. Un bon RSSI est aussi un coach interne, capable de mener des simulations, d’organiser des crash-tests et de fédérer autour d’une culture sécurité partagée.
Voici un tableau récapitulatif des compétences attendues d’un RSSI moderne :
| Compétence | Description | Impact opérationnel |
|---|---|---|
| Architecture sécurité | Maîtrise des systèmes, réseaux, cloud et applications | Détection proactive des failles & protection multi-couches |
| Gestion de crise | Mise en place de plans de continuité, réponses rapides aux incidents | Réduction du downtime, limitation des dégâts (financiers/image) |
| Dialogue direction | Pilotage des réunions, reporting, vulgarisation | Adhésion de la direction & budget aligné sur les vrais enjeux |
| Pédagogie | Formation et sensibilisation des collaborateurs | Réduction du facteur humain dans les incidents |
| Veille cyber | Suivi des tendances, anticipation des menaces émergentes | Capacité d’adaptation, mises à jour rapides |
On le voit : bien plus qu’un “admin sécurité”, le RSSI doit devenir un chef de projet business, un accompagnant RH, un veilleur. En 2026, la donnée est devenue un actif aussi précieux que volatile. Ceux qui sauront la protéger, l’exploiter et rassurer clients et investisseurs prendront l’avantage sur le marché.
Pour approfondir, l’analyse sur la gouvernance des données en entreprise montre comment la sécurité et la gestion de l’information se complètent pour affirmer une stratégie digitale robuste.
RSSI interne ou externalisé (vCISO) : comment choisir pour optimiser la sécurité en PME
La question du format RSSI est cruciale, surtout pour une PME : faut-il embaucher un RSSI interne, ou confier la fonction à un prestataire externe/vCISO (virtual Chief Information Security Officer) ? Il n’existe pas de solution universelle : tout dépend de la surface d’attaque, des enjeux, du secteur et de la maturité digitale de l’entreprise. Voici comment analyser les options concrètement, sans tomber dans le piège du gadget ou de la fausse économie .
Option 1 : le RSSI interne. Il offre une présence et une implication quotidienne, une parfaite connaissance du SI et des métiers, la capacité à réagir vite en cas de crise, une forte légitimité auprès des équipes internes. L’investissement est plus important (embauche, formation, maintien à niveau), mais la sécurité devient un pilier central dans la gouvernance de l’entreprise. C’est généralement la voie privilégiée des ETI/mid-caps et de certaines PME qui gèrent des données critiques.
Option 2 : le RSSI externalisé (ou vCISO). Solution flexible, qui s’adapte au besoin (mission ponctuelle, audit, plan de remédiation, hotline sécurité, animation des ateliers). Le coût, souvent maîtrisé, permet aux start-ups ou PME en croissance de profiter de l’expertise d’un pro aguerri, mutualisé sur plusieurs clients, donc exposé à une large palette de scénarios de menaces. Idéal pour débuter, valider sa conformité ou palier un manque de ressource en interne. Détail qui rassure : on délègue, mais in fine la responsabilité légale reste côté entreprise, il faut donc s’assurer du sérieux de l’expert et contractualiser les engagements de résultats.
- RSSI interne: intégration longue, présence continue, expertise personnalisée
- RSSI externalisé: mission sur-mesure, vision multi-secteurs, coût plus souple
Un exemple typique : une jeune PME tech a externalisé la fonction RSSI pour son passage à l’IA, profitant de formations ciblées et d’un plan de sécurisation IT, sans mobiliser un budget RH complet. Résultat : conformité, business scalable, équipe sensibilisée et capable de piloter au quotidien avec agilité (lire à ce sujet l’importance de la cybersécurité dans les PME).
En synthèse, la bonne question à se poser n’est pas “quel type de RSSI ?” mais “quel niveau de maturité sécurité voulons-nous atteindre, et comment orchestrer la montée en compétence sans brûler le budget ou perdre en efficacité opérationnelle ?”.
Tendances et enjeux 2026 : sécurité, innovation et réglementation dans le quotidien du RSSI
L’horizon de la cybersécurité en 2026, c’est l’irruption massive de l’IA dans les outils de détection, de gestion de crisis, d’analyse de logs. Les RSSI n’ont pas le choix : il faut composer avec l’automatisation, la croissance des menaces pilotées par des groupes de plus en plus organisés et une réglementation qui ne fait que se renforcer. Nouvelles lois, exigences accrues sur la protection des données et l’obligation de résultat. Toute PME non préparée s’expose à l’amende, voire à l’immobilisation de son système d’information après une attaque réussie.
L’autre enjeu : la sécurité “by design”. Plus question de coller des rustines a posteriori. Dès la conception des solutions métiers, le RSSI doit imposer les réflexes sécurité, du choix des outils Cloud à la formation continue du personnel. Plusieurs entreprises françaises ont ainsi évité le pire simplement en instaurant des process automatiques de détection et de recertification régulière des habilitations. La différence : ceux qui s’y mettent tard courent toujours derrière les failles, ceux qui anticipent gardent la main sur la confiance client et la conformité.
2026 marque aussi un tournant sur la place du RSSI à la table des décisions stratégiques. Les actionnaires, les clients, les partenaires demandent plus de transparence, plus de preuve d’engagement et de résultats. Un pilotage par la donnée n’est plus un luxe. L’idéal : un tableau de bord cyber consultable à tout moment, visibles par la gouvernance et les métiers. Les RSSI les plus efficaces s’appuient sur la métrique : taux d’incidents détectés, temps de résolution moyen, taux de sensibilisation au phishing, conformité aux audits externes. Ces indicateurs permettent à la fois de justifier le budget et de prouver la maturité opérationnelle de l’organisation.
Pour approfondir ces enjeux, un dossier sur les grandes tendances technologiques 2026 détaille l’impact attendu sur les stratégies digitales et la place de la sécurité dans ce paysage mouvant.
Le RSSI 2026 n’est plus un simple gestionnaire de risques. C’est le chef d’orchestre qui scelle l’alliance entre innovation digitale et confiance, dans un écosystème où la moindre faille se paie cash.
Quel est le rôle principal d’un RSSI en 2026 ?
Le RSSI pilote la stratégie de sécurité informatique, veille à l’alignement avec les objectifs de l’entreprise, anticipe les risques cyber et supervise la conformité réglementaire. Il agit aujourd’hui comme un partenaire business clé et non plus comme un simple technicien.
Pourquoi une PME aurait-elle besoin d’un RSSI ?
Une PME évoluant dans un monde de plus en plus digitalisé est exposée à des risques majeurs : attaques ciblées, perte de données, sanctions RGPD… Le RSSI apporte une expertise pour structurer, piloter et adapter la sécurité informatique, garantissant ainsi continuité et crédibilité auprès des clients et partenaires.
Quelles sont les différences entre un RSSI interne et un RSSI externalisé ?
Le RSSI interne s’implique quotidiennement et connaît parfaitement l’entreprise. Le RSSI externalisé (vCISO) intervient à la demande, apporte une vision multi-sectorielle avec plus de flexibilité. Le choix dépend surtout de la taille, des besoins et du budget de l’organisation.
La cybersécurité coûte-t-elle cher pour une PME ?
Le coût est relatif à la maturité recherchée. La prévention coûte moins cher que les conséquences d’une cyberattaque ou d’une non-conformité. Les solutions externalisées permettent un accès progressif et maîtrisé à une expertise haut niveau.
Comment mesurer l’efficacité de la fonction RSSI ?
En analysant des indicateurs clés : nombre d’incidents évités, rapidité de détection et de résolution, taux d’adhésion des collaborateurs, conformité aux référentiels. Un tableau de bord régulier, partagé avec la direction, prouve la valeur ajoutée de la fonction.