Pas de hasard avec la tech : en informatique, tout se joue sur le contrat. Le SLA – Service Level Agreement – sépare la promesse marketing du service réel. Chaque année, des PME perdent plus en indisponibilité qu’en abonnement logiciel, simplement parce que leur contrat d’infogérance n’écrit rien de précis sur les délais ou les engagements. Un SLA, c’est la boussole qui transforme une offre floue en garantie tangible, avec des métriques no bullshit – GTI, GTR, taux de disponibilité – qui engagent pour de vrai. Ce qui compte, ce n’est pas ce que le commercial annonce, mais ce que le fournisseur signe. Et là, seule la clarté contractuelle vous protège vraiment, surtout quand le lundi matin, un serveur plante et qu’il faut revenir au business en moins de quatre heures. Comment lire, comprendre, et surtout négocier un SLA taillé pour votre activité ? Regard détaillé, exemples concrets, astuces de vraie vie web et retours de terrain. Objectif : transformer votre contrat en bouclier, pas en nid à imprévus ou litige.
En bref :
- Un SLA informatique, c’est la garantie écrite de la performance et de la réactivité de votre prestataire IT – pas juste de belles paroles.
- Les engagements clés sont la GTI, la GTR, le taux de disponibilité, les niveaux de criticité et les pénalités en cas de non-respect.
- Un contrat sans pénalité réelle ou sans reporting, c’est la porte ouverte aux mauvaises surprises et à l’imprécision.
- Lire les exclusions, comprendre les plages horaires et ajuster le SLA à la criticité de votre métier, c’est vital pour chaque PME.
- Le socle : ne jamais accepter un SLA flou, toujours négocier et réviser – parce que vos enjeux évoluent.
SLA informatique : lire entre les lignes pour sécuriser son business
Le web regorge de contrats où les SLA sont traités comme des annexes en petit caractère. Pourtant, c’est le cœur de la relation avec votre prestataire informatique. Pour une PME, signer un SLA, ce n’est pas cocher une case légale, c’est verrouiller la sécurité opérationnelle du business. Prenons un cas réel : une boutique e-commerce importante, dépendante de sa plateforme, voit sa solution d’hébergement tomber un week-end. Sans SLA assorti d’une disponibilité 24/7 et d’une GTR de quelques heures, la boutique dort… pendant que la concurrence rafle les ventes. On ne négocie pas le taux de disponibilité a posteriori.
La première force du SLA informatique, c’est son précision : chaque engagement (disponibilité, délai de prise en charge, temps de rétablissement) est chiffré. Rien n’est laissé à l’interprétation. Un SLA générique qui n’affiche ni GTI (Garantie de Temps d’Intervention), ni GTR (Garantie de Temps de Rétablissement), expose à des délais aléatoires. Admettons une GTI de 30 min, affichée noir sur blanc : votre incident est pris en charge avant même que la tension ne monte. En 2026, où l’attente ne pardonne plus, c’est non négociable.
Derrière chaque pourcentage de disponibilité garanti, il y a un impact business direct – 99,9 %, ce n’est pas une promesse, c’est un tableau : moins d’une heure d’arrêt par mois. À 99 %, vous sortez à 7 h d’arrêt, ce qui, pour un logiciel de facturation ou un CRM critique, vaut bien plus que la ligne de facturation qui accompagne le contrat. Et attention : ces chiffres ne sont pas gravés dans le marbre. Les outils BPM modernes facilitent désormais le suivi strict de la disponibilité et des incidents, mais il faut quand même savoir lire et exiger des comptes.
Le vrai piège se glisse souvent dans la section des exclusions : « hors intervention externe », « cas de force majeure »… Sans vigilance, l’étendue de l’engagement fond comme neige au soleil. On croirait tout avoir signé, alors que la moitié du SI passe entre les mailles. C’est pourquoi chaque Dirigeant doit challenger son prestataire sur : qui, comment, jusqu’où. Surtout, ne rien laisser en dehors du périmètre sans explication claire.
SLA informatique : exemples concrets d’engagements
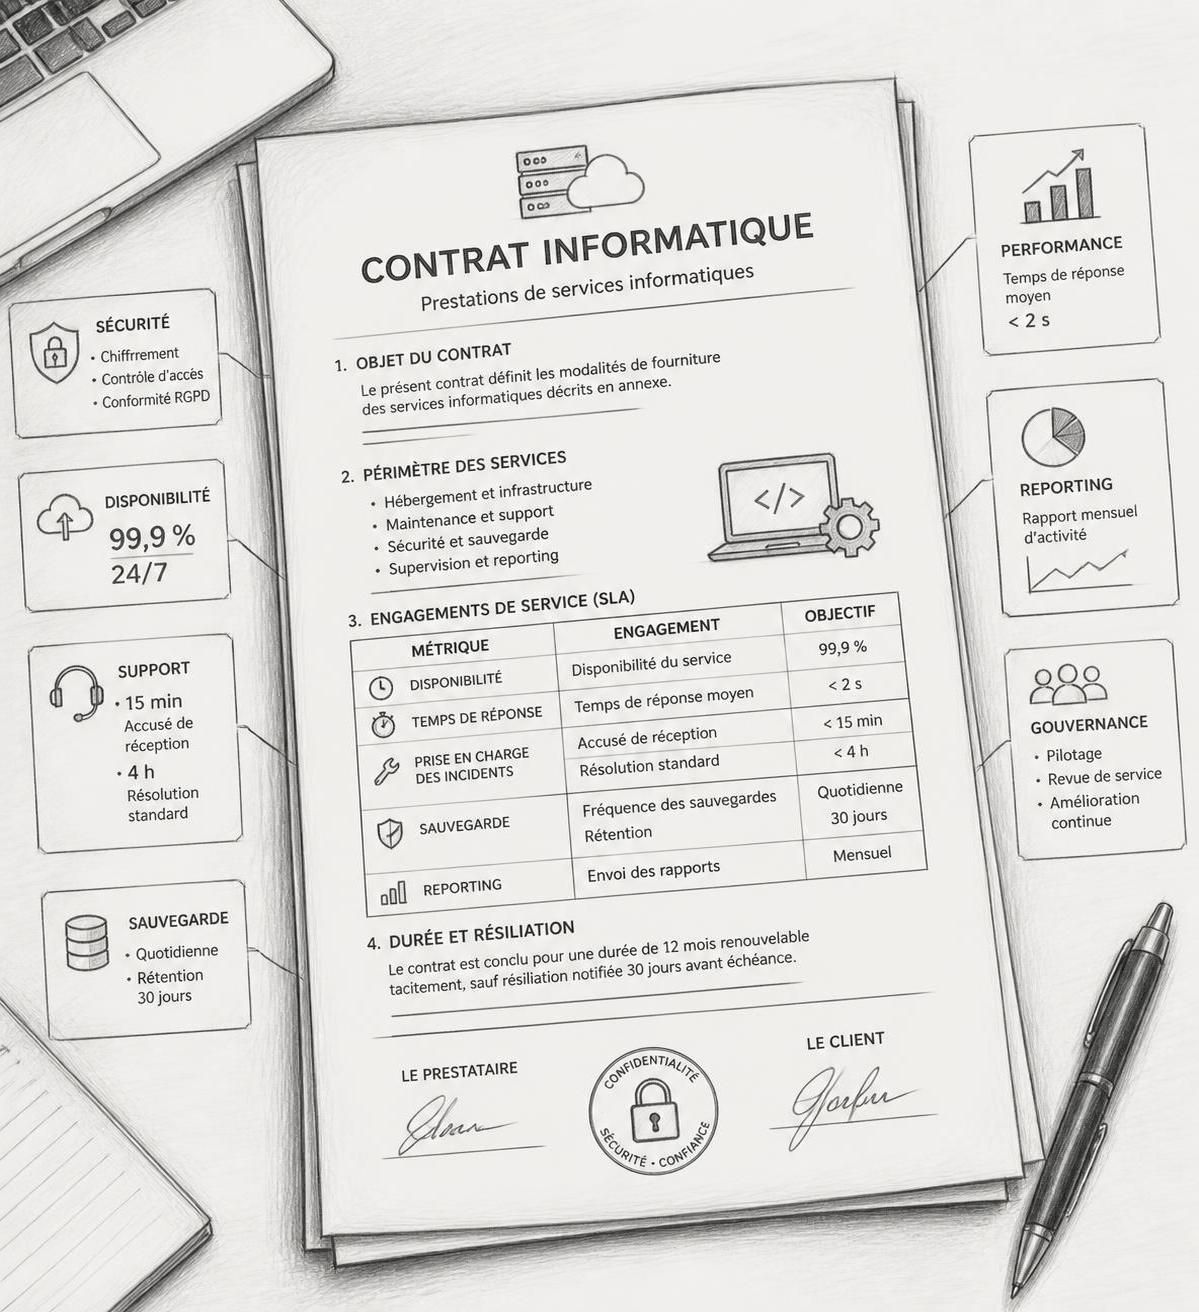
Un SLA compétitif mentionne :
- Un taux de disponibilité à 99,9 % pour la messagerie, synonyme de moins d’une heure d’interruption par mois
- Une GTI de 30 minutes pour tout incident critique
- Une GTR de 4h max pour rétablir un service stoppé
- Un reporting automatique des incidents chaque mois
- Des pénalités de 10 % du forfait mensuel pour chaque dépassement
La logique : mieux vaut quelques pourcents en moins sur le tarif, mais une vraie pression contractuelle sur la qualité de service. En 2026, la plupart des PME qui passent le cap de l’externalisation IT le savent : le SLA, c’est d’abord un filet de sécurité, pas juste une garantie de show-room.
Comprendre les métriques d’un SLA informatique : GTI, GTR, disponibilité
Rentrons dans le dur : un SLA informatique n’est pas un festival d’acronymes pour impressionner la galerie. Chaque sigle traduit un engagement réellement mesurable, et chacun a son rôle dans la maîtrise du risque opérationnel – plus votre activité dépend du digital, plus ces détails font la différence.
GTI : Garantie de Temps d’Intervention
La GTI, ce n’est pas le temps total de résolution, mais le délai maximum entre l’ouverture de votre ticket d’incident et la prise en charge réelle par le prestataire. Un simple message automatique ne compte pas : il faut un technicien actif sur le problème. Un GTI à 15 minutes en gamme premium ou 1h en standard reste la marque d’un prestataire réactif. Sur le terrain, nombreux sont les salariés qui voient la productivité chuter parce que « personne n’est passé avant 3 heures ».
GTR : Garantie de Temps de Rétablissement
C’est le graal du SLA. Il indique le délai maximal pour remettre le service en ligne. La GTR doit être proportionnelle à la criticité : moins de 4 heures pour une panne critique (P1), 8 heures pour une panne majeure (P2). Plus ce chiffre est court, plus le business court peu de risques sur ses revenus.
Taux de disponibilité
Rarement compris, il est pourtant vital : ce pourcentage exprime le temps où le service doit être fonctionnel sur une période donnée. 99,9 % de disponibilité, c’est 43 minutes d’indisponibilité par mois. Cela semble peu… jusqu’à ce que l’incident tombe en plein lancement de campagne ou pic de trafic. Voici un comparatif utile :
| Disponibilité | Indisponibilité / mois | Indisponibilité / an |
|---|---|---|
| 99 % | 7h 12min | 3j 15h |
| 99,5 % | 3h 36min | 1j 19h |
| 99,9 % | 43min | 8h 45min |
| 99,99 % | 4min | 52min |
Les nouveaux outils d’analytics IT permettent de tracer en temps réel ces indicateurs. Certains fournisseurs envoient même un rapport mensuel automatisé, preuve tangible du respect des SLA. Ceux qui ne mesurent rien n’engagent rien. Et pour mesurer, il faut rendre accessibles les dashboards, idéalement intégrés au reporting financier ou à l’extranet du client.
La vigilance est aussi de rigueur côté exclusions : chaque minute d’indisponibilité doit s’expliquer. Si le fournisseur sort une panne majeure du périmètre en invoquant une clause planquée, c’est tout l’édifice contractuel qui s’effondre. D’où l’importance de challenger chaque métrique et d’exiger une justification précise en cas de dépassement.
Négliger son SLA informatique : les risques invisibles pour l’entrepreneur digital
Sans vrai SLA, vous naviguez à vue. Impossible d’exiger, difficile de prouver, la protection du business repose alors sur des promesses orales ou des standards implicites. Or, en cas d’incident majeur – serveur HS, cyberattaque, base de données corrompue – le temps se transforme vite en argent perdu… ou en réputation plombée.
Prenons l’exemple d’une société de conseil dont l’expertise repose sur un outil collaboratif en SaaS. Lors d’une montée en charge, la plateforme crashe le vendredi soir avant une livraison importante. Le support, contacté, répond « pendant les heures ouvrées », soit retour prévu lundi à 9h. Sans SLA précisant une astreinte ou un GTI express, la promesse de disponibilité s’évapore, et le savoir-faire de l’entreprise est invisible pendant 48h. À chaque faille, c’est le cash, mais aussi la crédibilité sur le marché, qui en prend un coup.
Autre fléau : le shadow IT. Beaucoup d’équipes rognent sur les outils officiels pour gagner en agilité, mais ces solutions non cadrées échappent à toute couverture contractuelle. En cas de panne, aucun SLA ne protège, aucun levier juridique pour réclamer une intervention ou un remboursement. C’est la porte ouverte aux improvisations cachées : une faille pour la gouvernance, un cauchemar pour la conformité RGPD, et au final, un angle mort pour la pérennité business.
En 2026, la maturité digitale se mesure aussi à la capacité de l’entreprise à formaliser ces attentes. Oublier le SLA, c’est comme prendre l’autoroute sans assurance : ça roule, mais à la première sortie de route, il n’y a plus personne pour payer les pots cassés.
À retenir : Un bon SLA, c’est le calme contractuel, l’imprévu sous contrôle, et la possibilité de se concentrer sur la croissance plutôt que sur la gestion de crise. Ce qui compte, ce n’est pas la promesse initiale mais la réalité du terrain – chaque incident non pris en charge, c’est une opportunité de moins.
Optimiser son contrat : méthodes pour négocier un SLA informatique gagnant
Négocier un SLA, ce n’est pas juste chasser les tarifs — c’est obtenir la juste dose de garanties pour son modèle d’affaires. La clé, c’est d’aligner les niveaux de service sur la criticité réelle du métier. Voici une liste des incontournables pour obtenir un SLA digne de ce nom :
- Assurez-vous que le SLA couvre tous les services essentiels (serveurs, bases de données, sauvegardes, sécurité, etc.)
- Exigez des plages horaires adaptées à votre activité (24/7 si le business ne s’arrête jamais, horaires élargis pour les moments stratégiques)
- Négociez la GTI et la GTR : des engagements réalistes, mais ambitieux (30 min/4h pour le critique, 1h/8h pour le majeur, etc.)
- Relisez chaque exclusion : toute clause de type “hors panne opérateur, force majeure, intervention externe” doit être cadrée
- Exigez un reporting mensuel et vérifiable, qui fournit des données claires sur la réalité du service
- Pénalités : un minimum de 5 à 10 % du forfait mensuel par infraction reste une base solide
- Prévoyez enfin une clause de révision annuelle, car vos enjeux évoluent avec le temps
Case study : une PME de services a ainsi renégocié son contrat en 2025 pour passer d’un SLA “heures ouvrées” à une astreinte 24/7, avec GTI de 15 minutes pour les incidents P1. Résultat : aucun incident critique non pris en compte en moins de 30 minutes en un an, satisfaction client et équipe au plus haut, un vrai ROI sur la qualité de service.
Pour les structures qui veulent aller encore plus loin, il existe des solutions pour automatiser la surveillance contractuelle et la gestion des remontées : intégration d’un outil BPM ou d’un tableau de bord digital relié à votre infogéreur. Si ce sujet vous intéresse, un passage par ces solutions juridiques pour entreprises vous permettra aussi de consolider votre couverture légale et d’éviter les batailles d’experts en cas de contentieux.
Un bon contractuel, ce n’est pas celui qui verrouille tout – c’est celui qui sait réagir, mesurer, et évoluer avec votre activité. Sur le web, la croissance n’attend pas. Autant scaler son service… que son contrat.
Périmètre, exclusions, reporting : analyser son SLA informatique comme un pro
Changer sa vision, c’est déjà transformer la relation avec ses fournisseurs. Un SLA, ce n’est pas qu’un papier sorti pour arbitrer les litiges. C’est un outil de pilotage continu. Les professionnels du secteur recommandent d’auditer son contrat au moins une fois par an, voire à chaque évolution majeure du SI ou du business model. Les points clés à examiner ?
- Périmètre : vérifiez que le SLA s’applique bien à tous les outils critiques. Certains prestataires écartent les solutions achetées sur étagère, n’assurent que les serveurs locaux et négligent la messagerie ou les sauvegardes. Résultat : des angles morts dangereux.
- Exclusions : chaque contrat devrait les détailler. Plus une clause est floue (« hors événement externe », « sauf cas de force majeure »), plus le prestataire garde la main pour refuser un incident.
- Reporting : sans outillage pour monitorer et répertorier les incidents, impossible de savoir si l’engagement contractuel est tenu. Privilégiez un reporting automatisé, envoyé chaque mois et accessible en temps réel.
En prenant l’habitude d’un audit annuel, les entreprises détectent souvent des “trous dans la raquette” : une sauvegarde non couverte, une GTR trop longue pour un outil devenu stratégique, un taux de pénalité bricolé au rabais. À ce jeu, les plus avancées installent des processus de suivi qui croisent données internes et rapports du prestataire, pour garantir un alignement permanent sur l’évolution du business.
Au final : ce qui fait la différence, ce n’est jamais la promesse affichée en gras dans le mail du commercial, mais la réalité de la ligne contractuelle… et votre capacité à la faire vivre.
Qu’est-ce qu’un SLA informatique, concrètement ?
Un SLA informatique est un accord contractuel qui spécifie noir sur blanc les niveaux de service attendus d’un prestataire IT. Il détaille les délais d’intervention (GTI), de rétablissement (GTR), le taux de disponibilité garanti, les pénalités applicables et les exclusions de couverture. C’est le document central pour protéger l’entreprise contre les défaillances de service et sécuriser la continuité du business.
Comment vérifier si mon SLA est suffisant pour mon activité ?
Pour vérifier la pertinence de votre SLA, confrontez les engagements contractuels (GTI, GTR, taux de disponibilité) aux exigences de votre métier : combien de temps pouvez-vous réellement tolérer une coupure ? Ensuite, épluchez les exclusions, exigez un reporting mensuel et des pénalités qui font vraiment bouger votre prestataire. Enfin, révisez régulièrement le contrat pour l’ajuster à vos nouveaux enjeux.
Peut-on renégocier un SLA en cours de contrat ?
Oui, il est possible (et même conseillé) de renégocier votre SLA en cas d’évolution des besoins, de changement de prestataire, ou d’incident majeur ayant révélé un défaut de couverture. Privilégiez les clauses de révision régulière, et imposez la transparence sur les métriques. Utilisez les reportings comme appui pour justifier une évolution des garanties.
Quels sont les pièges à éviter dans un SLA ?
Faites particulièrement attention aux exclusions floues, aux pénalités plafonnées à zéro ou symboliques, aux GTI et GTR imprécises, et à un reporting inexistant ou inaccessible. Méfiez-vous également des services essentiels non couverts par le SLA ou sortis du périmètre du contrat.
Un SLA protège-t-il contre tous les risques IT ?
Non, le SLA n’est pas une assurance tous risques. Il fixe les engagements de service mais ne couvre généralement pas les pannes réseaux structurelles, les catastrophes majeures ou les incidents provenant du shadow IT. Pour une couverture intégrale, combinez avec des solutions juridiques adaptées et un audit régulier des risques cachés dans votre SI.