Le délégué à la protection des données, ou DPO, occupe une place centrale dans la conformité au RGPD. Il conseille l’organisation, vérifie ses pratiques et facilite les échanges avec la CNIL et les personnes concernées. Pourtant, toutes les entreprises ne sont pas tenues d’en désigner un : l’obligation prévue par l’article 37 du règlement européen s’applique à trois situations précises, dont l’évaluation dépend parfois de l’échelle et de la nature des traitements.
Pour une entreprise numérique, la question n’est pas seulement juridique. Une base clients qui s’étoffe, un outil de suivi comportemental ou le déploiement de l’IA peuvent modifier rapidement les risques liés aux données. Comprendre le rôle du DPO et savoir quand sa désignation s’impose aide à prendre des décisions concrètes : cartographier les traitements, attribuer les responsabilités et éviter qu’un incident soit géré dans l’urgence. Le DPO éclaire la décision, mais la responsabilité de la conformité reste celle de l’organisme.
En bref
- La désignation d’un DPO est obligatoire pour les autorités et organismes publics, sauf lorsqu’une juridiction agit dans l’exercice de sa fonction juridictionnelle.
- Elle l’est aussi si l’activité de base implique un suivi régulier et systématique de personnes à grande échelle, ou un traitement à grande échelle de données sensibles ou pénales.
- En dehors de ces cas, nommer un DPO reste facultatif, mais peut structurer efficacement la gouvernance des données.
- Le DPO peut être interne, externe ou mutualisé. Il doit disposer de compétences, de moyens, d’indépendance et ne pas se trouver en conflit d’intérêts.
- Sa désignation doit être communiquée à la CNIL et ses coordonnées rendues accessibles aux personnes concernées.
DPO : définition, missions et responsabilités selon le RGPD
Le DPO, abréviation de l’anglais Data Protection Officer, est le délégué à la protection des données prévu par le RGPD. Son rôle consiste à aider l’organisme à respecter les règles applicables aux données personnelles et à vérifier que les pratiques définies sont suivies. Il ne se limite pas à relire une politique de confidentialité : il doit comprendre les traitements, leurs objectifs, les personnes concernées et les risques associés.
Imaginons une entreprise fictive, Lumen, qui commercialise un logiciel de gestion en ligne. Elle collecte les coordonnées de ses clients, enregistre des journaux de connexion et utilise un outil d’analyse pour comprendre le parcours des visiteurs. Le DPO peut aider les équipes à déterminer quelles données sont nécessaires, combien de temps elles doivent être conservées et comment informer les utilisateurs. Il peut aussi conseiller la direction lors du lancement d’une nouvelle fonctionnalité.
Informer, conseiller et contrôler les pratiques
Le DPO informe le responsable de traitement et les salariés de leurs obligations. Il conseille sur l’application du RGPD et contrôle le respect des règles, des procédures internes et des politiques de protection des données. Ce contrôle suppose un accès suffisamment large aux informations utiles : projets numériques, contrats avec des prestataires, processus RH et procédures de réponse aux demandes des clients.
Son intervention est particulièrement utile avant la mise en production d’un nouvel outil. Une équipe marketing qui veut enrichir ses profils clients avec des données issues de plusieurs services peut, par exemple, solliciter le DPO avant le déploiement. L’objectif est de repérer les risques en amont, plutôt que de découvrir après coup qu’une collecte est excessive ou mal expliquée.
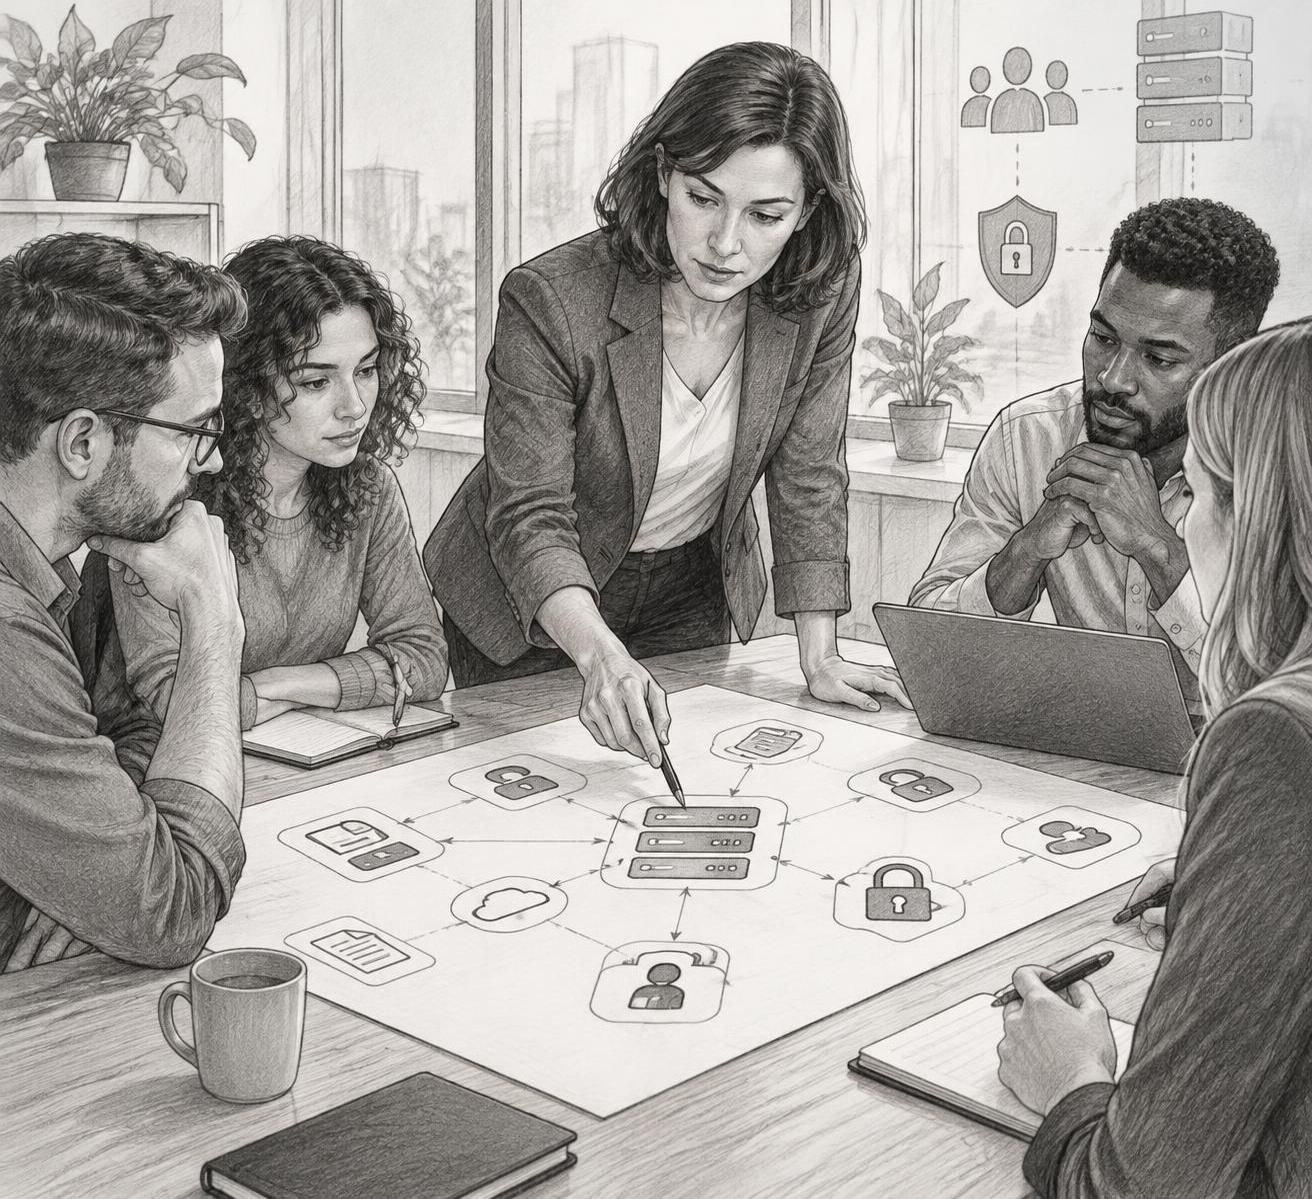
Le DPO accompagne également les analyses d’impact relatives à la protection des données lorsqu’elles sont nécessaires. Il sensibilise les équipes, contribue à la gestion des incidents et coopère avec la CNIL. Pour mieux organiser les réflexes de base, une entreprise peut compléter cette démarche par un plan de sécurisation des données dans le cadre du RGPD.
Un conseiller, pas le décideur de la conformité
Une distinction compte : le DPO conseille et alerte, mais ne prend pas à la place de l’organisation les décisions sur les finalités et les moyens des traitements. La responsabilité de la conformité demeure celle du responsable de traitement ou, selon les situations, du sous-traitant concerné. Si la direction décide de maintenir un dispositif malgré les réserves formulées, elle doit assumer cette décision et pouvoir en expliquer les raisons.
Le DPO sert aussi de point de contact pour les personnes qui veulent exercer leurs droits, notamment l’accès, la rectification ou l’effacement de leurs données. Il facilite les échanges, sans remplacer les équipes chargées de traiter concrètement chaque demande. Dans une entreprise en croissance, un circuit clair évite qu’un message adressé à une boîte générique reste sans réponse.
Cette fonction relie donc conseil, contrôle et dialogue. Sa valeur dépend autant de sa compétence que de sa capacité à intervenir assez tôt dans les projets.
DPO obligatoire : les trois critères de l’article 37 du RGPD
L’article 37 du RGPD rend la désignation obligatoire dans trois cas. Il faut les examiner à partir de l’activité réelle de l’organisme et des traitements qu’il met en œuvre, pas seulement de sa taille ou de son secteur affiché. Une petite structure peut être concernée si son activité repose sur un suivi à grande échelle ; une entreprise plus importante ne l’est pas automatiquement si aucun des critères n’est rempli.
| Situation prévue | Exemples possibles | Point à vérifier |
|---|---|---|
| Autorité ou organisme public | Collectivité, ministère, établissement public | La nature publique de l’organisme et ses missions |
| Suivi régulier et systématique à grande échelle | Télécommunications, publicité comportementale, géolocalisation étendue | La fréquence, la méthode et l’ampleur du suivi |
| Traitement à grande échelle de données sensibles ou pénales | Données de santé, biométriques ou relatives aux condamnations | La nature des données et l’échelle des opérations |
Organismes publics : une obligation largement applicable
Les autorités et organismes publics doivent désigner un DPO. Cela concerne notamment les administrations, les collectivités territoriales et les établissements publics. Des organismes privés chargés d’une mission de service public peuvent également relever de cette obligation selon leur statut et leurs activités. Le texte prévoit une exception pour les juridictions lorsqu’elles agissent dans l’exercice de leur fonction juridictionnelle.
Une mairie qui gère des demandes d’état civil, des inscriptions scolaires et des dispositifs sociaux traite des informations relatives à de nombreuses personnes. La désignation du DPO fournit un interlocuteur identifié pour les services internes et pour les habitants. Elle ne dispense pas chaque service de protéger les données, mais elle rend la gouvernance plus lisible.
Suivi à grande échelle : une appréciation concrète
Le deuxième cas vise les activités de base qui consistent à suivre régulièrement et systématiquement des personnes à grande échelle. Le suivi peut prendre des formes variées : observation en ligne, profilage, géolocalisation ou collecte continue de comportements. Les opérateurs télécoms, certains services financiers et les plateformes publicitaires peuvent être concernés, selon les traitements effectivement réalisés.
Il n’existe pas de seuil universel exprimé en nombre de comptes ou en volume de fichiers. L’évaluation tient notamment compte du nombre de personnes concernées, de la quantité et de la variété des données, de la durée du traitement et de son étendue géographique. Une application qui suit les déplacements de milliers d’utilisateurs sur plusieurs régions ne présente pas le même profil qu’un outil de réservation utilisé ponctuellement par une équipe locale.
Données sensibles ou pénales traitées à grande échelle
Le troisième cas concerne le traitement à grande échelle de catégories particulières de données visées par l’article 9 du RGPD, ainsi que de données relatives aux condamnations pénales et aux infractions mentionnées à l’article 10. Les données de santé, biométriques ou génétiques en font partie, tout comme les informations révélant les opinions politiques, les convictions religieuses ou l’appartenance syndicale.
Un établissement de santé qui traite des dossiers de patients à grande échelle constitue un exemple parlant. Une entreprise qui recueille quelques informations de santé dans un processus ponctuel ne se trouve pas automatiquement dans la même situation : la nature des données ne suffit pas, le critère de grande échelle doit aussi être examiné. En cas de doute, documenter l’analyse permet de justifier la décision prise.
Ces trois critères sont distincts. Une évaluation structurée évite de confondre secteur d’activité, sensibilité des données et ampleur réelle du traitement.
Désignation facultative du DPO : quand est-elle utile à une entreprise ?
Si aucun des trois critères de l’article 37 n’est rempli, l’organisme n’est pas automatiquement tenu de désigner un DPO. Cela ne signifie pas que la protection des données devient secondaire. Le principe de responsabilité du RGPD impose de pouvoir démontrer les choix et les mesures retenus. Une fonction clairement identifiée aide à transformer cette exigence en pratiques suivies, même lorsque la loi n’impose pas formellement un délégué.
Cette décision peut être pertinente pour une entreprise qui traite un volume important de données sans atteindre clairement le seuil de grande échelle. Elle l’est aussi pour une start-up dont l’activité progresse vite : une base de quelques centaines de clients peut devenir, en quelques mois, un service utilisé dans plusieurs pays. Un système de gestion des prospects, un outil de support et une solution d’analytique peuvent alors multiplier les flux de données.
Anticiper la croissance et les nouveaux outils
Les projets d’automatisation et d’intelligence artificielle renforcent l’intérêt d’une gouvernance claire. Une entreprise qui connecte son CRM à des outils d’IA doit savoir quelles informations sont transférées, à quelles fins et à quels prestataires. Le DPO peut contribuer à poser les bonnes questions avant que l’intégration ne devienne centrale dans le fonctionnement commercial. L’usage d’un outil ne crée pas à lui seul une obligation de désignation, mais il peut modifier le niveau de risque et l’ampleur des traitements.
Dans une petite société SaaS, par exemple, l’équipe produit peut vouloir analyser les comportements des utilisateurs pour améliorer l’interface. Un DPO, même externe et sollicité quelques jours par mois, peut aider à distinguer les données réellement nécessaires des informations collectées « au cas où ». Cette discipline améliore la confiance et limite les données inutiles à protéger.
Pour cadrer la démarche, il est utile de commencer par une organisation pratique de la protection des données en entreprise : inventorier les traitements, préciser les responsabilités et identifier les prestataires. Une réflexion sur le cloud et les transferts d’informations peut aussi s’inscrire dans une approche plus large de la souveraineté numérique des entreprises.
Des bénéfices opérationnels, pas seulement réglementaires
Un DPO volontaire peut fluidifier les réponses aux demandes des personnes, clarifier les procédures en cas de violation et apporter un regard indépendant sur les nouveaux projets. Il peut aussi aider à préparer des échanges avec des clients ou des partenaires qui demandent des garanties de conformité. Dans certains appels d’offres, une gouvernance documentée des données constitue un élément de crédibilité, même si la présence d’un DPO n’est pas une exigence légale universelle.
Pour que le choix soit utile, il faut définir un périmètre réaliste. Une désignation de façade, sans accès aux projets ni temps disponible, n’améliore pas réellement les pratiques. À l’inverse, un DPO doté d’un calendrier de suivi, d’un canal de contact connu et d’un accès à la direction peut faire remonter les problèmes avant qu’ils ne deviennent coûteux.
Une entreprise peut commencer par une revue périodique de ses traitements et réévaluer la nécessité d’un DPO lorsque son activité évolue. La conformité n’est pas une case cochée une fois pour toutes : elle suit les changements du produit, des marchés et des données collectées.
Nommer volontairement un DPO n’est donc pas un réflexe automatique, mais un choix de gouvernance à mesurer selon les risques et la trajectoire de l’organisation.
DPO interne ou externe : statut, indépendance et moyens nécessaires
Le DPO peut être un salarié de l’organisme ou un prestataire extérieur. Il peut également être partagé entre plusieurs structures, par exemple dans un groupe ou entre des organismes ayant des besoins compatibles. Le choix dépend des compétences disponibles, de la complexité des traitements et du temps nécessaire pour exercer la mission. Dans tous les cas, le statut choisi ne réduit pas les garanties prévues par le RGPD.
Compétences et ressources : les conditions d’une mission crédible
Le DPO doit disposer de connaissances adaptées à la protection des données et d’une compréhension suffisante des activités de l’organisme. Il n’existe pas un diplôme unique qui convient à toutes les situations. Les compétences peuvent combiner droit, sécurité informatique, gestion des risques et capacité à expliquer des règles aux équipes non spécialistes.
Une entreprise de commerce en ligne aura intérêt à choisir une personne capable de comprendre ses outils de paiement, ses solutions de mesure d’audience et ses prestataires logistiques. Un établissement de santé devra, lui, maîtriser les enjeux spécifiques aux dossiers médicaux et aux accès professionnels. La compétence se juge donc au regard des traitements, et pas seulement au titre affiché sur une carte de visite.
Les moyens comptent autant que le profil. Le DPO doit disposer de temps, d’un accès aux informations utiles et d’un budget ou d’un soutien adapté à ses missions. Si les équipes ne savent pas comment le joindre, ou si les projets ne lui sont présentés qu’après leur lancement, le dispositif perd une grande partie de son intérêt.
Indépendance et prévention des conflits d’intérêts
Le DPO ne doit pas recevoir d’instructions sur la manière de traiter une question relevant de sa mission. Il rend compte au plus haut niveau de la direction et ne peut être sanctionné ou relevé de ses fonctions pour avoir exercé ses tâches. Cette indépendance ne signifie pas qu’il dirige l’entreprise : elle protège son aptitude à signaler les risques sans pression.
Un conflit d’intérêts peut apparaître lorsqu’une personne décide des finalités ou des moyens des traitements qu’elle est censée contrôler. Un dirigeant, un responsable informatique ou un responsable marketing peut ainsi cumuler des responsabilités incompatibles selon les fonctions réellement exercées. Le titre ne suffit pas à trancher : il faut examiner le pouvoir de décision concret de la personne.
Pour une PME, choisir un salarié déjà chargé de déployer les outils de suivi peut sembler économique. Mais si cette personne fixe elle-même les paramètres du traitement, sa capacité à contrôler ses propres décisions devient problématique. Un DPO externe ou un autre profil interne, sans pouvoir décisionnel sur ces opérations, peut alors être une option plus adaptée.
Externe ou mutualisé : une solution souple à encadrer
Un prestataire externe apporte une expertise accessible sans créer nécessairement un poste à temps plein. La mutualisation peut également convenir à plusieurs structures, à condition que le DPO reste facilement joignable et puisse traiter les demandes avec suffisamment de disponibilité. Une contractualisation précise doit décrire les missions, les délais, les modalités de contact et les règles de confidentialité.
Le recours à un prestataire ne transfère pas la responsabilité juridique de l’organisme. La direction doit lui fournir les informations nécessaires et donner suite aux recommandations. Pour éviter une relation purement théorique, il est utile de prévoir des points réguliers avec les équipes produit, RH, marketing et informatique.
Le bon choix est celui qui garantit une expertise accessible, une indépendance réelle et une connaissance suffisante du terrain.
Comment désigner un DPO et vérifier l’obligation dans son organisme
La première étape consiste à déterminer si l’un des critères de l’article 37 s’applique. L’analyse doit tenir compte des activités principales, des traitements réellement mis en œuvre, de leur ampleur et de la nature des données. Une organisation peut commencer sans audit complexe, mais elle doit éviter de conclure uniquement à partir de son effectif ou de son chiffre d’affaires.
Une démarche pratique pour prendre une décision documentée
- Qualifier l’organisme : préciser s’il s’agit d’une autorité ou d’un organisme public, ou si une mission de service public est exercée.
- Cartographier les traitements : recenser les données, les personnes concernées, les objectifs, les outils et les prestataires.
- Évaluer l’échelle et le suivi : considérer la fréquence, la durée, la couverture géographique et le nombre de personnes touchées.
- Repérer les données particulières : vérifier notamment la présence de données de santé, biométriques, génétiques ou pénales.
- Consigner l’analyse : garder une trace des critères examinés et des raisons qui motivent la désignation ou son absence.
Une plateforme de réservation qui suit les déplacements de ses utilisateurs doit, par exemple, examiner la régularité du suivi et son étendue. Une association qui traite des données sensibles concernant un nombre limité de membres ne relève pas automatiquement du troisième critère : le caractère « à grande échelle » doit être étudié. Cette distinction évite de transformer un mot du RGPD en seuil imaginaire.
Formaliser la désignation et rendre le contact accessible
Une fois le profil choisi, l’organisme doit clarifier ses missions, son rattachement, ses moyens et ses modalités d’intervention. La désignation est ensuite communiquée à la CNIL au moyen du téléservice prévu à cet effet. Les coordonnées professionnelles du DPO doivent être portées à la connaissance de l’autorité et rendues accessibles aux personnes concernées.
Cette accessibilité a une conséquence très concrète : un client qui souhaite exercer son droit d’accès doit pouvoir trouver le bon interlocuteur sans parcourir un labyrinthe de formulaires. En interne, les salariés doivent également savoir à quel moment associer le DPO, par exemple avant l’achat d’un nouvel outil ou la création d’un formulaire recueillant des informations personnelles.
Évaluer les risques en cas de non-désignation
Lorsqu’un organisme soumis à l’obligation omet de désigner un DPO, il s’expose à une sanction administrative. Le RGPD prévoit, pour les manquements aux obligations relatives à la désignation et aux missions du délégué, un plafond pouvant atteindre 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial total, le montant le plus élevé étant retenu. Le montant effectivement décidé dépend du dossier et des critères applicables : le plafond n’est pas une amende automatique.
Les conséquences peuvent aussi être opérationnelles et réputationnelles. Sans interlocuteur identifié, une demande d’accès peut circuler entre plusieurs services, tandis qu’un incident de sécurité risque d’être traité sans coordination suffisante. Une gouvernance claire n’empêche pas toute erreur, mais elle facilite la détection, l’escalade et la documentation des décisions.
Pour finir l’évaluation, l’organisation peut s’appuyer sur les ressources de la CNIL et solliciter un professionnel si les critères restent difficiles à appliquer. Le plus important est de pouvoir expliquer son raisonnement et de le réexaminer lorsque les traitements évoluent.
Le DPO peut-il être externe ?
Oui. Le DPO peut être un prestataire extérieur, une personne physique ou une structure qui met à disposition les compétences requises. L’organisme doit toutefois garantir sa disponibilité, son indépendance, son accès aux informations utiles et la clarté des modalités de collaboration.
Toutes les entreprises doivent-elles désigner un DPO ?
Non. L’obligation concerne les autorités et organismes publics, le suivi régulier et systématique de personnes à grande échelle, ou le traitement à grande échelle de données sensibles ou pénales. Dans les autres situations, la désignation reste facultative, mais peut être pertinente selon les risques et les activités.
Le dirigeant peut-il aussi exercer la fonction de DPO ?
Ce cumul est généralement à éviter si le dirigeant décide des finalités et des moyens des traitements. Le DPO doit pouvoir contrôler les pratiques sans vérifier ses propres décisions. Il faut analyser les responsabilités réelles, car le risque de conflit d’intérêts dépend des pouvoirs exercés.
La désignation doit-elle être déclarée à la CNIL ?
Oui. L’organisme communique la désignation au moyen du téléservice dédié de la CNIL et rend les coordonnées du DPO accessibles aux personnes concernées. Ces informations doivent permettre un contact simple pour les questions relatives aux données et à l’exercice des droits.