Une entreprise qui ouvre plusieurs agences se retrouve vite face à un problème concret : comment relier les sites, garantir l’accès aux applications et éviter qu’une panne Internet ne bloque toute l’activité ? Le SD-WAN apporte une réponse logicielle à ces enjeux. Il relie les bureaux, magasins, entrepôts ou sites temporaires en s’appuyant sur plusieurs types de connexions, comme la fibre, l’ADSL, la 4G/5G ou le MPLS.
Son intérêt ne tient pas seulement au choix d’une liaison moins chère. Une couche de pilotage centralisée peut orienter le trafic selon l’application, la qualité des liens et les règles définies par l’entreprise. Pour une chaîne de magasins, par exemple, les paiements, les appels vidéo et la navigation web n’ont pas les mêmes exigences. Le SD-WAN aide à traiter ces flux différemment, tout en donnant aux équipes une vue d’ensemble du réseau.
- Le SD-WAN relie les sites grâce à une couche logicielle qui pilote les connexions disponibles.
- Il peut combiner plusieurs accès, notamment la fibre, l’Internet fixe, la 4G/5G et le MPLS.
- Il adapte le routage aux applications, à la qualité des liens et aux priorités de l’entreprise.
- Il facilite le pilotage centralisé, mais ne dispense ni d’un bon paramétrage ni d’une politique de sécurité.
- Son intérêt dépend du contexte : nombre de sites, usages cloud, coûts actuels, exigences de disponibilité et compétences internes.
SD-WAN : définition simple d’un réseau multi-sites
WAN signifie « Wide Area Network », autrement dit réseau étendu. C’est l’infrastructure qui permet à des sites éloignés de communiquer entre eux et d’accéder aux ressources de l’entreprise. Le SD-WAN, pour « Software-Defined Wide Area Network », ajoute une couche logicielle de contrôle : au lieu de gérer chaque liaison et chaque route de manière isolée, l’organisation applique des règles communes depuis une plateforme de pilotage.
Imaginez une enseigne fictive, « Atelier Nord », avec un siège, un entrepôt et huit boutiques. Chaque site a besoin d’accéder à la caisse, au logiciel de stock, à la téléphonie et à des outils en ligne. Dans un réseau traditionnel, les connexions sont souvent conçues autour de circuits dédiés et de configurations spécifiques. Modifier une règle ou ouvrir un nouveau site peut alors demander des interventions coordonnées entre l’opérateur, l’équipe informatique et les prestataires.
Avec une approche SD-WAN, les connexions physiques restent nécessaires, mais le logiciel décide comment les utiliser. Une boutique peut disposer d’une fibre et d’un accès mobile de secours. Le système observe la disponibilité et certaines caractéristiques des liaisons, puis applique les politiques définies : privilégier la stabilité pour la téléphonie, réserver un chemin adapté aux applications métier ou utiliser une connexion moins coûteuse pour des usages secondaires.
Un réseau piloté par logiciel, pas une nouvelle connexion magique
Le mot « défini par logiciel » peut laisser croire que le SD-WAN remplace Internet ou rend les opérateurs inutiles. Ce n’est pas le cas. Il s’appuie sur des liens existants ou nouvellement commandés, puis organise leur utilisation. Le matériel installé sur les sites peut être un boîtier physique, une machine virtuelle ou une fonction intégrée à un équipement compatible.
La différence se situe surtout dans la manière de gérer le réseau. Les équipes définissent des politiques, par exemple « la voix doit emprunter un lien disponible offrant une qualité suffisante » ou « le trafic de sauvegarde peut utiliser la liaison secondaire en dehors des heures d’ouverture ». Les équipements appliquent ces règles aux sites concernés. La console centrale permet ensuite de vérifier l’état des connexions et d’identifier plus rapidement un incident.
Cette logique est utile lorsque le réseau doit évoluer régulièrement. Une entreprise qui ouvre une agence, déplace un entrepôt ou adopte de nouveaux services SaaS peut ajuster sa configuration sans reconstruire toute son architecture. Cela ne supprime pas les étapes de validation : les adresses, les règles de sécurité, les accès locaux et les besoins applicatifs doivent rester cohérents.
SD-WAN et WAN traditionnel : où se trouve la différence ?
Un WAN traditionnel peut fonctionner efficacement, notamment lorsqu’il est conçu autour de liaisons privées et de besoins stables. Sa gestion devient cependant plus lourde si les sites se multiplient, si les usages cloud augmentent ou si les changements doivent être appliqués rapidement. Le SD-WAN vise à simplifier cette orchestration et à rendre l’utilisation de plusieurs liens plus souple.
Il ne faut pas réduire la comparaison à « ancien contre moderne ». Certaines entreprises conservent des circuits MPLS pour des flux sensibles à la latence ou soumis à des contraintes particulières, tout en ajoutant des accès Internet pilotés par SD-WAN. D’autres peuvent migrer une part importante de leurs usages vers des accès haut débit moins coûteux. La décision se prend à partir des applications, des contrats existants et du niveau de service attendu.
Pour Atelier Nord, la première question n’est donc pas « quel boîtier acheter ? », mais « quels usages doivent continuer à fonctionner en cas de dégradation d’un lien ? ». Cette distinction évite de transformer un projet réseau en simple achat de matériel.
Comment fonctionne l’architecture SD-WAN au quotidien ?
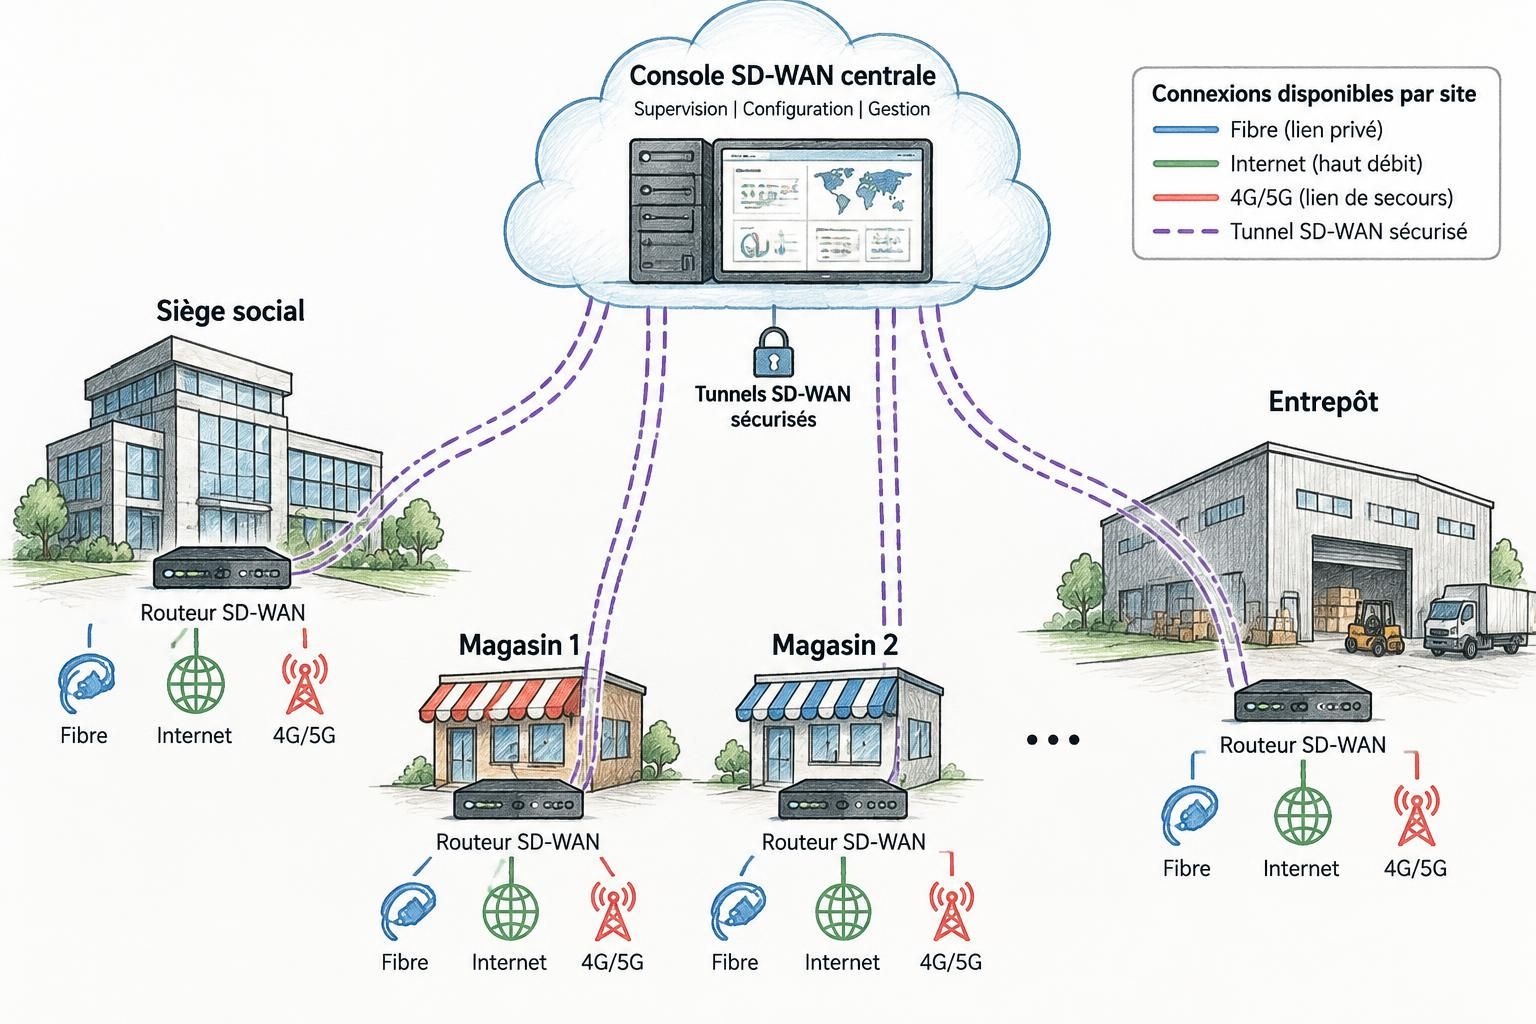
Dans une architecture courante, un équipement SD-WAN est installé sur chaque site. Il se connecte au réseau local de l’établissement et à une ou plusieurs liaisons WAN : fibre, câble, accès Internet professionnel, 4G/5G ou MPLS. Les appareils des différents sites établissent ensuite des tunnels entre eux ou vers des points de présence, selon la conception retenue. Ces tunnels créent une couche virtuelle, appelée souvent réseau overlay, qui s’appuie sur les connexions physiques sous-jacentes.
Un orchestrateur central sert à configurer et superviser l’ensemble. Il peut être hébergé dans le cloud ou dans l’infrastructure de l’entreprise. Depuis cette interface, les administrateurs définissent les règles de routage, les priorités de trafic, les paramètres de sécurité et les alertes. Une politique prévue pour le siège peut être adaptée aux boutiques, sans devoir saisir manuellement chaque paramètre sur chaque équipement.
Le routage selon les applications et la qualité des liens
Le routage traditionnel s’appuie souvent sur des chemins définis à l’avance. Le SD-WAN peut ajouter des critères liés à l’application ou à l’état de la connexion. Selon les solutions, il mesure des indicateurs comme la latence, la perte de paquets ou la variation du délai, puis choisit un chemin conforme aux règles. La visioconférence peut ainsi être favorisée sur une liaison stable, tandis que des téléchargements moins urgents passent par un autre accès.
Prenons une réunion vidéo entre le siège et une boutique. Si la fibre rencontre une dégradation, le système peut déplacer le flux vers une autre liaison lorsque la politique et la configuration l’autorisent. La bascule peut être très rapide, mais le résultat dépend de la technologie employée, du fournisseur, de la qualité des liens et du comportement de l’application. Il serait imprudent de promettre une absence totale de coupure dans toutes les situations.
La qualité de service, souvent appelée QoS, complète ce mécanisme. Elle permet de hiérarchiser les flux lorsque la bande passante est limitée. Donner une priorité à la téléphonie ne crée pas de capacité supplémentaire, mais aide à éviter qu’un usage moins urgent ne monopolise la liaison au mauvais moment. Les règles doivent toutefois être testées : une classification mal conçue peut pénaliser une application importante ou laisser passer trop de trafic prioritaire.
Le déploiement sans configuration manuelle sur chaque site
De nombreux fournisseurs proposent un mécanisme de mise en service à distance, souvent désigné par l’expression « zero-touch provisioning ». L’équipement arrive sur le site, se connecte à Internet et récupère une configuration préparée dans la plateforme. L’objectif est de réduire les manipulations locales, pas de faire disparaître tout travail d’intégration. Il faut encore prévoir l’alimentation, le câblage, les accès opérateur et les tests d’usage.
Pour une nouvelle boutique, l’équipe informatique peut préparer à l’avance un profil réseau, puis vérifier à distance que les caisses, les terminaux de paiement et la téléphonie communiquent correctement. Cette méthode peut accélérer l’ouverture par rapport à un déploiement entièrement configuré sur place, mais le délai réel dépend de la disponibilité des accès et de l’organisation du projet.
Une architecture réussie rend le réseau plus pilotable, sans le rendre autonome au point de pouvoir être oublié. La console centralise l’action ; les tests et la supervision garantissent que les règles correspondent encore aux usages réels.
Les avantages du SD-WAN pour les coûts, la performance et la continuité
Le premier bénéfice recherché est souvent économique. Les liaisons MPLS peuvent coûter davantage que des accès Internet classiques, mais leur prix dépend des contrats, des débits, des zones desservies et des engagements de service. Certaines analyses de marché évoquent des coûts de plusieurs fois supérieurs pour le MPLS dans certains contextes ; ce n’est pas une règle universelle applicable à chaque entreprise. Une comparaison sérieuse intègre aussi le matériel, l’exploitation, le support et les coûts de migration.
Le SD-WAN peut permettre d’utiliser davantage de connexions Internet haut débit, tout en conservant une liaison privée pour certains flux. Des estimations de gains de 30 à 60 % sont parfois avancées pour des projets adaptés, mais elles varient fortement selon la situation de départ. Une entreprise déjà équipée de liens compétitifs ne réalisera pas nécessairement la même économie qu’une organisation qui paie des circuits coûteux sur de nombreux sites.
Le second avantage concerne l’expérience applicative. Toutes les applications ne réagissent pas de la même façon à une liaison lente ou instable. Un appel vidéo supporte mal les retards et les pertes de paquets ; une consultation de documents peut être moins sensible. Le routage par application aide à associer les besoins au chemin approprié, et la QoS limite les conflits quand plusieurs usages sollicitent le réseau au même moment.
Résilience : prévoir un autre chemin en cas de panne
Une entreprise qui dépend d’un seul accès sur chaque site prend un risque simple à comprendre : si la liaison tombe, les services qui en dépendent deviennent inaccessibles. Avec plusieurs liens et des règles de bascule, le SD-WAN peut rediriger le trafic vers un accès encore disponible. Une connexion mobile peut ainsi servir de secours à une fibre, ou même de lien principal pour un site temporaire qui n’a pas encore d’accès fixe.
Chez Atelier Nord, une boutique située dans une zone où la fibre n’est pas disponible pourrait utiliser un accès fixe moins rapide et une connexion 4G/5G en complément. Si le lien principal est interrompu, les services essentiels peuvent continuer à fonctionner sur le réseau mobile, sous réserve du débit disponible et de la couverture. Les usages lourds, comme les sauvegardes ou les mises à jour, peuvent être limités pour préserver les caisses et les paiements.
Cette continuité n’est pas automatique au sens opérationnel. Il faut tester les bascules, vérifier que les adresses et les tunnels restent valides, surveiller les limites de consommation mobile et définir quels services doivent être prioritaires. Une liaison de secours qui n’a jamais été testée est une hypothèse, pas un plan de continuité.
Déploiement et évolutivité : des gains à vérifier
Une architecture centralisée simplifie souvent l’ajout d’un site. L’équipe peut réutiliser un profil éprouvé plutôt que refaire toute la configuration depuis zéro. Dans certains projets, les équipements sont configurés à distance et le site peut être raccordé rapidement une fois les accès disponibles. Des mises en service en quelques heures sont envisageables dans des conditions favorables, tandis qu’une commande de lien opérateur peut prendre beaucoup plus longtemps.
Pour mesurer le ROI, il faut comparer l’avant et l’après sur des indicateurs concrets : facture des télécommunications, temps passé à gérer les incidents, durée d’indisponibilité, qualité des applications et coût de mise en service d’un nouveau site. Le prix d’un abonnement SD-WAN ne suffit pas à mesurer le coût total. Une solution pertinente doit réduire une friction réelle, pas simplement ajouter une nouvelle console à administrer.
Le bon arbitrage consiste à chiffrer les économies sans sous-estimer l’exploitation. La flexibilité a de la valeur seulement si les règles sont documentées et si les équipes savent réagir lorsqu’un lien ou une application se comporte mal.
SD-WAN et cybersécurité : protéger les échanges sans confondre les rôles
Un réseau qui relie plusieurs sites doit aussi protéger les communications qui y circulent. Les solutions SD-WAN établissent généralement des tunnels chiffrés entre équipements, souvent avec IPsec. Le trafic peut alors emprunter des réseaux Internet publics tout en étant protégé pendant son transport. Certains produits prennent en charge d’autres protocoles, mais les capacités dépendent de l’éditeur et de la configuration retenue.
Le chiffrement ne règle pas tout. Il ne protège pas un poste compromis, ne remplace pas les mises à jour et ne décide pas à lui seul qui peut accéder à une application. La gestion des identités, la segmentation des réseaux, les règles de pare-feu et la supervision des événements restent nécessaires. Une politique doit distinguer, par exemple, les terminaux de caisse, les équipements administratifs et le Wi-Fi invité.
Segmenter les accès et appliquer des règles cohérentes
La segmentation consiste à séparer des catégories de trafic pour limiter les communications inutiles entre elles. Dans une chaîne de magasins, les terminaux de paiement peuvent être isolés des appareils des visiteurs. Si un équipement invité est infecté, cette séparation réduit le risque qu’il atteigne directement les systèmes sensibles. Le SD-WAN peut contribuer à appliquer ces politiques entre les sites, mais il faut les concevoir avec précision.
Une règle trop permissive ouvre des chemins qui ne sont pas nécessaires. À l’inverse, une règle trop stricte peut interrompre un service métier et pousser les équipes à créer des exceptions mal documentées. La méthode pragmatique consiste à inventorier les applications, identifier les flux indispensables, puis tester les règles sur un périmètre limité avant un déploiement général.
Les solutions modernes peuvent réunir des fonctions de pare-feu, de filtrage web, de prévention d’intrusion ou de contrôle des services cloud. Leur présence varie selon les offres. L’expression SASE désigne une approche qui rapproche les fonctions réseau et sécurité, souvent avec des services accessibles depuis le cloud. Elle ne signifie pas que chaque SD-WAN inclut automatiquement toutes les protections attendues.
Le rôle du SASE et les limites à connaître
Le SD-WAN vise principalement la connectivité et le pilotage des liaisons. Le SASE élargit la réflexion en intégrant des contrôles de sécurité adaptés aux utilisateurs, aux terminaux et aux applications, y compris lorsque ceux-ci se trouvent en dehors du réseau du siège. Pour une entreprise dont les équipes utilisent beaucoup de SaaS et travaillent à distance, cette approche peut simplifier certaines architectures, à condition de comparer précisément les services inclus.
Avant de choisir une offre, il faut vérifier où s’effectuent l’inspection et le filtrage, comment sont gérés les journaux, quelles règles s’appliquent aux utilisateurs nomades et comment les accès privilégiés sont protégés. Il faut aussi clarifier les responsabilités : l’opérateur peut fournir la plateforme et le support, mais l’entreprise reste responsable de ses choix de sécurité et de la gestion des comptes.
La bonne question n’est pas « le produit est-il sécurisé ? », mais « quels risques couvre-t-il dans notre architecture, et lesquels restent à traiter ailleurs ? ». Cette distinction évite de confondre tunnel chiffré, protection des postes et gouvernance des accès.
À qui s’adresse le SD-WAN et comment préparer un déploiement ?
Le SD-WAN devient particulièrement intéressant lorsque plusieurs sites partagent des applications, que les usages cloud prennent de l’importance ou que la gestion des liaisons devient difficile à suivre. Une entreprise avec trois établissements peut déjà en tirer parti si chaque agence dépend de la téléphonie IP, d’un logiciel métier centralisé et d’outils SaaS. Le nombre de sites est un repère, pas un seuil absolu : une organisation de deux sites critiques peut avoir davantage besoin de résilience qu’un réseau plus vaste aux usages simples.
Les commerces, les cabinets répartis sur plusieurs villes, les franchises, les sites industriels et les équipes itinérantes ont des besoins différents. Un magasin doit préserver les paiements et les caisses. Un entrepôt peut dépendre de terminaux de préparation de commandes. Un chantier temporaire peut privilégier une connexion mobile parce qu’une liaison fixe serait trop lente à obtenir ou trop coûteuse pour une période courte.
Évaluer les besoins avant de comparer les fournisseurs
La première étape consiste à dresser une cartographie des sites, des opérateurs, des débits, des applications et des incidents récurrents. Il faut distinguer les usages critiques des usages simplement confortables. Une visioconférence dégradée peut gêner une équipe ; une interruption des paiements ou de la gestion des stocks peut bloquer directement l’activité.
Un audit utile répond à des questions concrètes : quels services doivent rester accessibles si la liaison principale tombe ? Quels sites peuvent utiliser la 4G/5G ? Les contrats MPLS arrivent-ils bientôt à échéance ? Les applications hébergées dans le cloud sont-elles accessibles directement depuis les agences ou doivent-elles passer par le siège ? Ces réponses influencent l’architecture et le coût total.
Il faut ensuite comparer plusieurs scénarios : conserver le MPLS, le compléter par des accès Internet, ou migrer certains flux vers une architecture SD-WAN. Pour les applications très sensibles à la latence ou soumises à des engagements spécifiques, un modèle hybride peut être préférable. Le but n’est pas de supprimer une technologie par principe, mais de choisir le chemin adapté à chaque usage.
Tester sur un site pilote et mesurer les résultats
Un déploiement progressif réduit le risque. Une agence représentative peut servir de pilote : elle doit présenter des usages courants, mais aussi permettre de tester une bascule et de recueillir les retours des utilisateurs. Pendant cette phase, les équipes vérifient les appels, les paiements, l’accès aux applications, la supervision et les procédures en cas d’incident.
Les indicateurs de réussite doivent être définis avant le pilote. On peut suivre la disponibilité des services, la qualité des appels, le nombre d’incidents, le temps nécessaire à l’ouverture d’un site et les dépenses de connectivité. Si le nouveau réseau réduit une facture mais rend la téléphonie moins fiable, le bilan n’est pas positif. À l’inverse, une légère hausse de coût peut être justifiée si elle évite des interruptions coûteuses.
Le fournisseur doit aussi préciser les modalités de support, les responsabilités en cas de panne, la portabilité des configurations et la façon de récupérer les données de supervision. Une démonstration commerciale ne remplace pas un test avec les applications réelles de l’entreprise. Le choix final doit s’appuyer sur des mesures, pas sur une promesse de simplicité.
Les questions à poser avant la décision
Avant de signer, vérifiez combien de liens chaque site pourra utiliser, quelles fonctions de sécurité sont comprises, comment les mises à jour sont déployées et quelles compétences seront nécessaires au quotidien. Demandez également comment la solution se comporte en cas de perte de l’orchestrateur central ou d’indisponibilité d’un point de présence. Les réponses révèlent souvent la différence entre une offre adaptée et une architecture seulement séduisante sur une présentation.
Pour Atelier Nord, la décision pourrait être de conserver une liaison MPLS au siège pendant la transition, tout en équipant les boutiques de deux accès Internet et d’un lien mobile de secours. Les flux de caisse et de téléphonie seraient testés en priorité, puis les autres usages migrés par étapes. Ce scénario n’est pas une recette universelle : c’est une façon de réduire le risque en vérifiant chaque hypothèse sur le terrain.
Un projet SD-WAN solide commence par les usages, se poursuit par un pilote mesurable et se termine par une exploitation documentée. La technologie apporte de la souplesse ; c’est la méthode qui transforme cette souplesse en disponibilité et en maîtrise des coûts.
Le SD-WAN peut-il remplacer complètement le MPLS ?
Oui, dans certains environnements, une grande partie des flux peut passer par des accès Internet pilotés par SD-WAN. Les organisations ayant des besoins stricts de latence, de disponibilité ou de service peuvent préférer une architecture hybride qui conserve le MPLS pour certains usages critiques.
Peut-on utiliser la 4G ou la 5G avec un SD-WAN ?
Oui. Un accès mobile peut servir de connexion principale ou de secours, notamment pour un site temporaire, une agence sans fibre ou une bascule en cas de panne. Il faut vérifier la couverture, le débit réel, les plafonds de données et les coûts associés.
Le SD-WAN oblige-t-il à remplacer les équipements du réseau local ?
Pas nécessairement. Les équipements SD-WAN s’insèrent généralement entre les accès WAN et le réseau local existant. La compatibilité et les éventuels ajustements doivent être vérifiés lors de l’audit et du pilote.
Combien peut-on économiser avec un SD-WAN ?
Les économies dépendent des contrats actuels, du nombre de sites, des débits et des coûts de déploiement et d’exploitation. Des gains importants sont possibles lorsque des liaisons privées coûteuses sont remplacées ou complétées par des accès Internet, mais aucun pourcentage ne peut être garanti sans étude du contexte.
Le SD-WAN inclut-il automatiquement toute la cybersécurité nécessaire ?
Non. Le chiffrement des tunnels protège les échanges en transit, mais ne remplace pas la gestion des identités, la sécurité des postes, la segmentation ni la supervision. Certaines offres ajoutent des fonctions de pare-feu et de filtrage ; il faut vérifier précisément leur périmètre.