Le RGPD n’est pas réservé aux grands groupes ni aux services juridiques. Dès qu’une entreprise collecte une adresse e-mail, gère une commande ou conserve des données de salariés, elle doit pouvoir expliquer ce qu’elle en fait et pourquoi. Le règlement européen, applicable depuis le 25 mai 2018, a installé une règle de fond dans le quotidien numérique : les données personnelles ne sont pas une matière première que l’on peut accumuler sans limite.
Pour une entreprise, comprendre le RGPD revient à poser des questions très concrètes. Quelles informations sont vraiment nécessaires ? Qui y a accès ? Combien de temps faut-il les garder ? Que se passe-t-il lorsqu’un client demande leur suppression ou qu’un compte est compromis ? Les réponses ne se trouvent pas uniquement dans une politique de confidentialité : elles doivent correspondre aux pratiques réelles, des formulaires du site aux outils d’emailing et de facturation.
Une boutique en ligne fictive servira de fil conducteur. Elle emploie dix personnes, reçoit des commandes sur son site et utilise un hébergeur, un logiciel de paie et une plateforme d’envoi d’e-mails. Son exemple montre qu’une démarche RGPD solide commence moins par un achat d’outil que par un inventaire honnête des usages.
En bref
-
Le RGPD encadre les informations se rapportant à une personne identifiée ou identifiable, quelle que soit la taille de l’organisme.
-
Chaque traitement doit avoir une finalité définie et une base légale adaptée ; le consentement n’est pas la réponse automatique à toutes les situations.
-
Les personnes disposent de droits, dont l’accès, la rectification, l’effacement et l’opposition, avec des conditions propres à chacun.
-
La sécurité, les contrats avec les prestataires et la documentation font partie du travail de conformité.
-
En cas de violation présentant un risque, l’autorité de contrôle doit être notifiée dans les meilleurs délais et, si possible, sous 72 heures.
Que signifie RGPD et quelles entreprises sont concernées ?
RGPD signifie Règlement général sur la protection des données. Son nom juridique est le règlement (UE) 2016/679. Il fixe un cadre commun dans l’Union européenne pour protéger les personnes physiques lorsque leurs données sont traitées. Il s’applique depuis 2018 et a remplacé l’ancien cadre européen de 1995, conçu avant l’essor massif des smartphones, des plateformes et du commerce numérique.
La règle ne vise pas seulement les informations secrètes ou sensibles. Une donnée personnelle est toute information qui se rapporte à une personne identifiée ou identifiable, directement ou indirectement. Un nom, une adresse e-mail, un numéro client, une adresse IP ou une localisation peuvent entrer dans cette définition. Plusieurs détails anodins mis bout à bout peuvent également permettre de reconnaître quelqu’un.
Le traitement est tout aussi large : collecter, consulter, classer, stocker, transmettre ou supprimer des données sont autant d’opérations concernées. Un fichier client exporté dans un tableur reste donc dans le champ du règlement. Remplacer les noms par des numéros ne suffit pas toujours à anonymiser les données : si une clé permet de retrouver les personnes, il s’agit généralement de pseudonymisation, et les obligations demeurent.
Petite entreprise, association ou prestataire : le champ d’application
Le RGPD concerne les entreprises, associations et organismes publics qui réalisent des traitements entrant dans son champ. Une petite structure n’est pas dispensée simplement parce qu’elle compte peu de salariés ou qu’elle ne poursuit pas un but lucratif. Un artisan qui conserve les coordonnées de ses clients et une association qui gère ses adhérents doivent donc examiner leurs pratiques.
Le règlement peut également concerner un organisme établi hors de l’Union européenne lorsqu’il propose des biens ou services à des personnes qui s’y trouvent, ou lorsqu’il suit leur comportement dans l’Union, selon les critères prévus par le texte. La nationalité de la personne n’est pas le critère décisif. En revanche, la simple présence d’un visiteur européen sur un site ne résume pas à elle seule l’analyse juridique : il faut regarder l’activité et le ciblage effectifs.
Dans la boutique fictive, le responsable de traitement détermine pourquoi les données des clients sont utilisées et les moyens principaux de ce traitement. L’hébergeur ou l’outil d’emailing peut agir comme sous-traitant lorsqu’il traite ces informations pour le compte de la boutique, selon ses instructions. Les rôles dépendent de la réalité des opérations, pas seulement du titre inscrit sur un contrat.
Les deux rôles à distinguer dans le langage d’entreprise
Cette distinction a des conséquences pratiques. Le responsable doit notamment définir les finalités, choisir une base légale, informer les personnes et organiser l’exercice de leurs droits. Le sous-traitant, lui, doit traiter les données selon les instructions documentées et offrir des garanties suffisantes en matière de sécurité. Un contrat conforme doit encadrer leur relation, comme le prévoit l’article 28.
Pour savoir où se situent les données et les responsabilités, l’entreprise peut réaliser un audit de maturité numérique et cartographier ses outils. Cette étape fait souvent apparaître des copies oubliées dans des boîtes mail, des tableaux partagés ou des services auxquels plusieurs collaborateurs ont accès. Le RGPD commence par une question simple : quelles données circulent réellement dans l’entreprise ?
Les principes du RGPD traduits en décisions concrètes
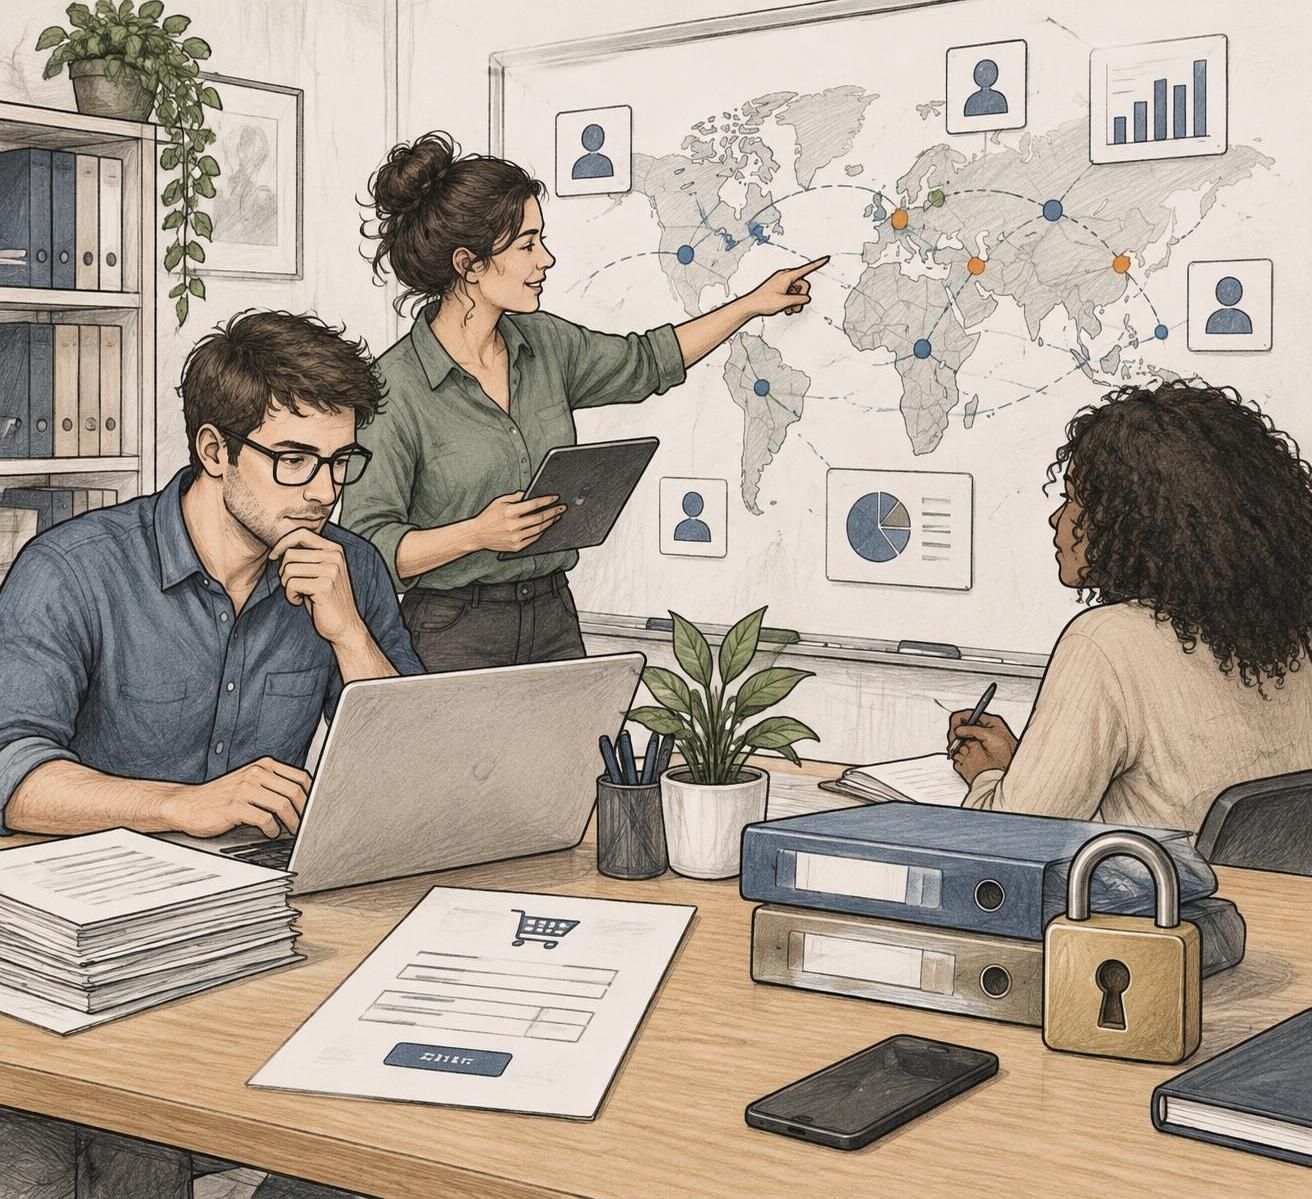
Le règlement repose sur sept principes qui servent de boussole aux entreprises : licéité, loyauté et transparence ; limitation des finalités ; minimisation des données ; exactitude ; limitation de la conservation ; intégrité et confidentialité ; responsabilité. Les retenir par cœur est moins utile que de les transformer en décisions vérifiables.
La limitation des finalités signifie qu’une donnée collectée pour expédier une commande ne peut pas être réutilisée automatiquement pour n’importe quel objectif marketing. La minimisation impose de ne demander que les informations utiles. Si la boutique n’a pas besoin de la date de naissance pour livrer un colis, ce champ n’a pas sa place dans le formulaire. Un champ supplémentaire peut sembler inoffensif, mais il augmente le volume à protéger et à justifier.
L’exactitude et la durée de conservation exigent aussi des règles. Une adresse devenue obsolète peut entraîner une livraison ratée ; un compte inactif conservé sans limite ajoute un risque sans bénéfice clair. L’entreprise doit établir des durées adaptées aux finalités et aux obligations légales applicables, puis prévoir un effacement ou un archivage approprié à leur terme.
Choisir une base légale avant de lancer le traitement
Tout traitement doit reposer sur une base légale prévue par le règlement. Les principales sont le consentement, l’exécution d’un contrat, le respect d’une obligation légale, la sauvegarde des intérêts vitaux, l’exécution d’une mission d’intérêt public et l’intérêt légitime, sous réserve des conditions applicables. Il n’existe pas une base universelle à cocher pour toute l’entreprise : le choix se fait traitement par traitement.
Pour expédier une commande, l’exécution du contrat peut justifier l’usage des coordonnées nécessaires à la livraison. Pour établir une fiche de paie, une obligation légale peut s’appliquer. Une campagne de prospection demande une analyse distincte, qui doit également tenir compte des règles relatives aux communications électroniques. L’intérêt légitime n’est pas un passe-partout : l’entreprise doit examiner ses intérêts et les mettre en balance avec les droits et libertés des personnes.
Le consentement doit être libre, spécifique, éclairé et exprimé par un acte positif clair. Une case déjà cochée ne démontre pas un choix actif. Il faut aussi conserver la preuve du choix et permettre son retrait aussi facilement que son accord. Si la boutique souhaite envoyer une lettre d’information, l’inscription doit donc être distincte de la commande lorsque le consentement constitue la base retenue.
La protection des données dès la conception
La protection des données dès la conception et par défaut consiste à intégrer les garanties au produit et aux processus dès le départ. Pour un formulaire, cela peut vouloir dire limiter les champs, restreindre l’accès aux équipes qui en ont besoin et éviter l’activation automatique d’options facultatives. Cette approche réduit les corrections coûteuses après le lancement.
Les sept principes se traduisent en questions de gestion quotidiennes :
-
Finalité : l’objectif de chaque collecte est-il précis et expliqué aux personnes ?
-
Nécessité : chaque champ est-il indispensable au service annoncé ?
-
Conservation : une durée ou un critère de suppression est-il défini ?
-
Sécurité : les accès, sauvegardes et mesures de protection sont-ils adaptés aux risques ?
-
Preuve : l’entreprise peut-elle montrer les décisions prises et les corrections réalisées ?
La documentation n’est pas une fin en soi. Elle doit refléter les formulaires, les logiciels et les habitudes de travail. Un traitement bien conçu recueille moins, protège mieux et se justifie plus facilement.
Droits des personnes : demandes clients, salariés et visiteurs
Le RGPD donne aux personnes des droits sur les données qui les concernent. Elles peuvent notamment être informées, demander l’accès à leurs informations, les faire rectifier, solliciter leur effacement ou la limitation de certains usages, s’opposer à des traitements dans les cas prévus et demander la portabilité lorsque les conditions sont réunies. Ces droits ne sont pas interchangeables et chacun possède ses règles et exceptions.
Le droit d’accès peut, par exemple, permettre à un client de demander quelles données la boutique conserve à son sujet et à qui elles ont été communiquées. Le droit de rectification concerne une adresse ou un nom inexact. Le droit à l’effacement ne s’applique pas dans tous les cas : certaines obligations légales ou raisons légitimes peuvent justifier la conservation de certaines informations. L’entreprise doit donc traiter la demande avec méthode, sans promettre une suppression impossible ni la refuser sans examen.
Les demandes peuvent arriver par différents canaux : formulaire de contact, courriel, courrier ou échange avec le service client. Une procédure interne doit permettre de les repérer, de vérifier raisonnablement l’identité du demandeur lorsque c’est nécessaire et d’identifier les systèmes concernés. Dans une petite structure, ce processus peut tenir dans une fiche claire attribuant un responsable et des étapes, plutôt que dans un outil complexe acheté trop tôt.
Délais de réponse et organisation des demandes
En principe, l’organisme répond sans retard injustifié et au plus tard dans un délai d’un mois. Ce délai peut être prolongé de deux mois compte tenu de la complexité ou du nombre de demandes ; la personne doit alors être informée dans le premier mois et recevoir les motifs de la prolongation. L’entreprise doit aussi conserver une trace des demandes et des réponses, afin de démontrer le suivi effectué.
La boutique fictive peut centraliser les demandes auprès d’une personne référente, tout en sollicitant l’hébergeur ou l’outil d’emailing pour retrouver les données pertinentes. Cette coordination est importante : une réponse extraite du seul logiciel de commande peut être incomplète si des informations figurent aussi dans un outil de support ou une liste marketing. Une cartographie des traitements facilite ces recherches.
La prospection commerciale mérite une attention particulière. Une personne peut s’opposer à l’utilisation de ses données à des fins de marketing direct ; cette opposition doit être respectée. Un mécanisme de désinscription visible et fonctionnel est donc un élément opérationnel, pas un détail de mise en page.
Consentement, cookies et transparence utile
Les bannières de consentement ne remplacent pas une stratégie de conformité. Elles servent à recueillir un choix lorsqu’une règle applicable l’exige, notamment pour certains traceurs, mais elles ne rendent pas licite n’importe quel traitement. Une bannière confuse, qui masque le refus ou mélange plusieurs finalités, peut donner une impression de contrôle sans offrir un choix réel.
La politique de confidentialité doit expliquer qui traite les données, pourquoi, sur quelle base, avec quels destinataires, pendant combien de temps et quels droits peuvent être exercés. Elle doit employer un langage compréhensible et être accessible au moment pertinent. Une page juridique interminable ne compense pas des pratiques opaques ; la transparence se mesure aussi à la capacité d’un client à comprendre ce qui se passe.
Pour une entreprise qui utilise des formulaires numériques, la protection des données en entreprise doit être reliée aux parcours réels des utilisateurs. Il est utile de tester le formulaire comme le ferait un client : sait-il distinguer une commande d’une inscription marketing ? Peut-il changer son choix ? Les droits deviennent crédibles lorsque l’entreprise sait répondre sans improviser.
Sécurité, prestataires et gestion d’une violation de données
La sécurité constitue un principe central du RGPD, mais le règlement n’impose pas une solution technique identique à toutes les structures. Les mesures doivent être adaptées à la nature des données, au contexte, aux finalités et aux risques. Pour une petite boutique, cela peut inclure des comptes individuels, des mots de passe robustes, l’authentification renforcée, des sauvegardes testées et une limitation des accès selon les fonctions.
Le chiffrement et la pseudonymisation peuvent réduire les conséquences d’un incident, sans supprimer le besoin de gérer les accès et les sauvegardes. Il faut aussi vérifier que les données restent disponibles et que l’activité peut reprendre après une panne ou une attaque. Une sauvegarde jamais testée ressemble à une porte de secours dont personne n’a vérifié la serrure.
Les prestataires font partie de cette chaîne. Hébergeur, outil de paie, CRM ou service d’emailing peuvent manipuler des données pour le compte de l’entreprise. Avant de les choisir, il faut examiner leurs garanties, les lieux de traitement pertinents, leurs mesures de sécurité et les clauses contractuelles. Un contrat de sous-traitance doit préciser les instructions, la confidentialité, l’assistance pour les droits, la sécurité et le sort des données en fin de prestation.
Que faire après une fuite ou un accès non autorisé ?
Une violation de données peut être une divulgation accidentelle, une perte, une destruction ou un accès non autorisé. Dès sa découverte, l’entreprise doit documenter l’incident, limiter ses effets et évaluer les risques pour les personnes. Si la violation est susceptible d’engendrer un risque pour leurs droits et libertés, l’autorité de contrôle doit être informée dans les meilleurs délais et, si possible, dans les 72 heures après que l’organisme en a pris connaissance.
Lorsque le risque est élevé, les personnes concernées doivent également être informées sans retard injustifié, sous réserve des exceptions prévues par le règlement. La notification doit permettre de comprendre ce qui s’est passé, les conséquences probables et les mesures engagées. Même lorsqu’une notification à l’autorité n’est pas requise, consigner l’incident et le raisonnement retenu reste essentiel.
Un scénario concret : un compte de messagerie partagé est compromis et un fichier contenant des coordonnées clients est téléchargé. La boutique doit sécuriser le compte, déterminer quelles informations ont été exposées, identifier les personnes éventuellement touchées et décider des notifications nécessaires. Une procédure préparée à l’avance évite de perdre les premières heures à chercher qui prend la décision.
DPO et analyse d’impact : des obligations selon les risques
La désignation d’un délégué à la protection des données, ou DPO, n’est pas obligatoire pour toute entreprise. Elle l’est notamment pour les autorités publiques, lorsque les activités principales impliquent un suivi régulier et systématique à grande échelle, ou un traitement à grande échelle de catégories particulières de données ou de données relatives aux condamnations pénales. Une petite entreprise ne doit donc pas conclure automatiquement qu’elle en a besoin, ni écarter la question sans examiner ses activités.
Une analyse d’impact relative à la protection des données est nécessaire lorsqu’un traitement est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes. Elle permet d’anticiper les risques et de choisir des mesures pour les réduire ; si un risque élevé persiste, une consultation préalable de l’autorité peut être requise. Les outils d’IA ou de profilage ne déclenchent pas mécaniquement la même réponse dans tous les cas, mais leur usage mérite une analyse sérieuse des données et des effets produits.
Les risques de sécurité ne sont pas théoriques : une mauvaise configuration ou un accès détourné peut transformer une faiblesse technique en incident juridique et opérationnel. Les entreprises peuvent compléter leur démarche avec un guide pour sécuriser les données au regard du RGPD et une revue de leurs protections contre les cyberattaques visant les entreprises. La conformité passe aussi par la capacité à prévenir, détecter et traiter un incident.
Mettre le RGPD en pratique et comprendre les sanctions
Pour avancer, mieux vaut commencer par un traitement courant et bien délimité que lancer un grand chantier documentaire sans priorité. Dans la boutique fictive, la gestion des commandes constitue un bon point de départ. Une fiche décrit la finalité, les catégories de données, les personnes concernées, les destinataires, la durée de conservation, la base légale et les mesures de sécurité.
La fiche est ensuite comparée à la réalité : formulaire, facture, logiciel d’expédition, prestataires et échanges internes. Cette vérification peut révéler un champ inutile, un accès trop large ou une durée de conservation imprécise. Chaque écart reçoit un responsable, une échéance et une preuve de correction. Un plan d’action vivant est plus utile qu’une politique parfaite qui ne correspond pas aux outils utilisés.
Un exemple de plan d’action pour une boutique en ligne
Supposons que le formulaire de commande demande une date de naissance sans nécessité identifiée, que l’inscription à la newsletter soit précochée et que le contrat du prestataire d’emailing ne soit pas formalisé. Le plan consiste à supprimer le champ injustifié, à revoir le mécanisme d’inscription selon la base légale applicable et à encadrer contractuellement le prestataire. Il faut ensuite tester chaque changement et conserver une trace datée de la validation.
Le registre des activités de traitement aide à garder une vue d’ensemble. L’exemption prévue pour certains organismes de moins de 250 personnes est limitée : elle ne s’applique notamment pas lorsque le traitement est régulier, présente un risque ou porte sur certaines catégories de données. La gestion courante des clients ou de la paie étant souvent régulière, une petite structure doit examiner cette obligation au lieu de supposer qu’elle en est toujours dispensée.
Un outil peut aider à gérer les consentements ou centraliser les demandes, mais il ne choisit pas à la place de l’entreprise la finalité, la base légale ou la durée pertinente. Avant d’automatiser un processus, il faut le comprendre. C’est particulièrement vrai quand plusieurs logiciels partagent des données : l’automatisation accélère une bonne méthode, mais elle peut aussi propager rapidement une erreur.
Sanctions : des plafonds, pas une facture automatique
Pour certaines catégories de manquements, le plafond administratif peut atteindre 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu. Pour les infractions les plus graves visées par le règlement, il peut atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial. Il s’agit de plafonds légaux, et non d’un tarif appliqué mécaniquement à chaque incident.
Les autorités disposent aussi de pouvoirs correcteurs : avertissements, injonctions, limitations ou interdictions de traitement peuvent perturber l’activité autant qu’une sanction financière. La gravité des faits, leur durée, le nombre de personnes touchées, les mesures prises et la coopération de l’organisme font partie des éléments examinés. Une réponse rapide et documentée ne garantit pas l’absence de conséquence, mais elle permet de montrer que l’entreprise prend ses responsabilités.
En pratique, une démarche de conformité peut se résumer à quatre gestes : cartographier, justifier, protéger et prouver. La boutique n’a pas besoin de transformer chaque décision en projet juridique lourd ; elle doit toutefois pouvoir expliquer ses choix et corriger les écarts constatés. Le RGPD devient gérable quand il est intégré aux processus métier plutôt que traité comme une formalité isolée.
Questions fréquentes sur la signification du RGPD
Que signifie exactement le sigle RGPD ?
RGPD signifie Règlement général sur la protection des données. Il s’agit du règlement européen (UE) 2016/679, applicable depuis le 25 mai 2018, qui encadre le traitement des données personnelles.
Une petite entreprise doit-elle respecter le RGPD ?
Oui, si elle traite des données personnelles dans le champ du règlement. La taille de l’entreprise ne crée pas une exemption générale : une petite boutique ou une association peut être concernée pour ses clients, ses salariés ou ses adhérents.
Faut-il toujours demander le consentement ?
Non. Le consentement est l’une des bases légales possibles. Selon le traitement, l’exécution d’un contrat, une obligation légale ou une autre base prévue par le RGPD peut être plus adaptée. La base doit être choisie et justifiée avant le traitement.
Quel délai s’applique à une demande d’accès aux données ?
L’organisme répond sans retard injustifié et, en principe, au plus tard dans un mois. Une prolongation de deux mois est possible dans certains cas de complexité ou de volume, à condition d’en informer la personne dans le premier mois et d’en expliquer les motifs.
Que faire après une violation de données personnelles ?
Il faut documenter l’incident, limiter ses effets et évaluer le risque pour les personnes. Si la violation est susceptible de créer un risque pour leurs droits et libertés, l’autorité de contrôle doit être notifiée dans les meilleurs délais et, si possible, sous 72 heures. Un risque élevé peut aussi imposer d’informer les personnes concernées.