Gérer des données sensibles à grande échelle est devenu un défi incontournable pour tous ceux qui déploient des applications modernes. Sur Kubernetes, la parade passe par les Secrets : une technologie pensée pour éviter le cauchemar du mot de passe dans le code source ou de la clé API traînant en clair dans un dépôt git. Pourtant, toutes les équipes qui s’y frottent font le même constat : sécuriser réellement ses secrets ne se limite pas à rajouter trois lignes de YAML. C’est la différence entre un cluster qui encaisse un piratage et un cluster qui part en fumée à la prochaine faille. La promesse de Kubernetes, c’est la centralisation des informations critiques et la possibilité de gérer l’accès de façon propre. Mais la réalité, c’est un écosystème où le moindre oubli entraîne un risque d’exposition catastrophique.
Au fil des audits et des post-mortems, une leçon s’impose : stocker les secrets, ce n’est pas les sécuriser. Chiffrer, limiter l’accès, auditer, fournir des rollbacks sûrs et assurer la rotation des identifiants : voilà le vrai tableau de bord des équipes qui veulent dormir tranquille, pas juste survivre aux incidents. Cela tombe bien, Kubernetes – supplémenté d’outils tierce partie comme l’External Secrets Operator et le CSI driver – couvre aujourd’hui toutes ces problématiques. Mais pour que cette boîte à outils serve vraiment la sécurité (et la sérénité du DSI), il faut arrêter les plans sur la comète et passer à l’action terrain : configuration de l’API server, integration d’un gestionnaire externe, RBAC minimal, audit… Tout ce qui sépare une organisation prête pour l’échelle de celle qui collectionne les alertes. Place aux repères pratico-pratiques, aux process concrets, et aux retours du front : gérer ses secrets sur Kubernetes sans se tirer une balle dans le pied, c’est maintenant.
- Secrets Kubernetes : le b.a.-ba – Comment ça fonctionne, pourquoi ils ne doivent jamais finir dans le code ou le git, méthodes d’injection sécurisée dans vos pods.
- Bonnes pratiques de stockage et de gestion : chiffrement au repos, rotation, RBAC, audit. Aucun secret dans la nature, tous surveillés et contrôlés.
- Déploiement avancé : synchronisation multi-cluster, intégration avec AWS, Azure, GCP, rotation automatique sans redémarrage.
- Audit, restriction d’accès et gestion du risque : monitorer réellement qui accède à quoi, constater les dérives avant l’incendie.
- Patterns pro : secrets immuables, gestion versionnée, rollback efficace et suppression sécurisée.
Sécurité des secrets Kubernetes : faire simple, éviter les pièges
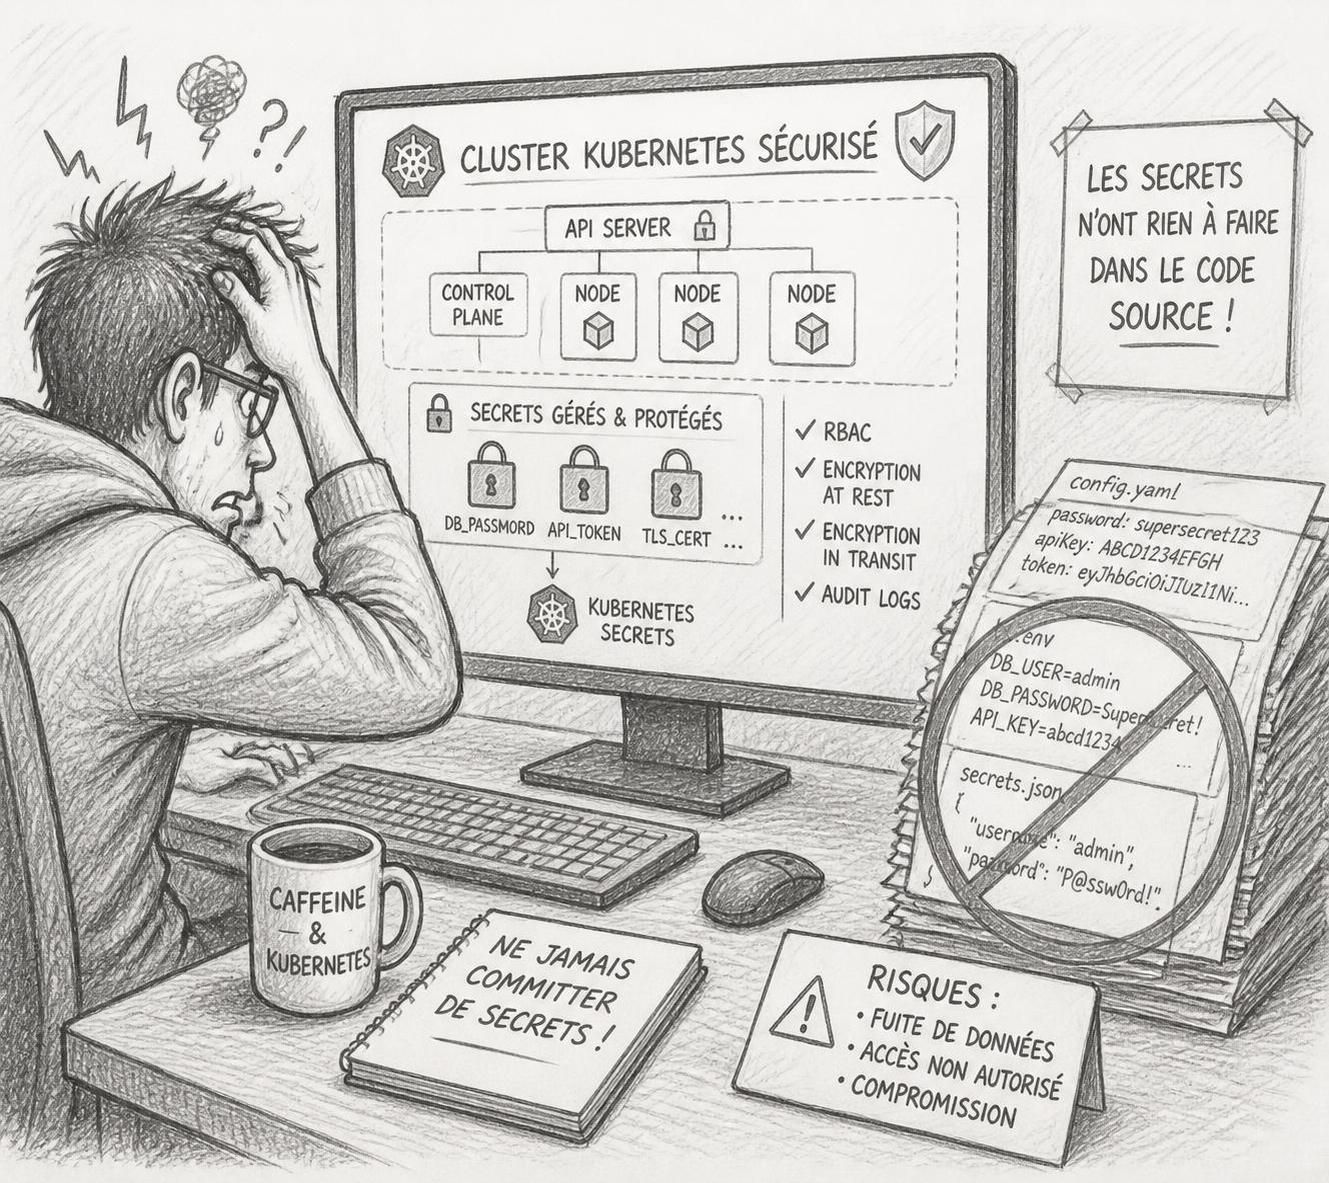
Le secret est l’oxygène du business digital : un mot de passe, une clé privée, une variable d’environnement… Raisonnez en termes d’impact : il suffit d’une fuite pour voir ses bases de données compromises ou son API swipée en une nuit. Or, trop de développeurs traitent encore ces données comme de simples configs, les glissant facilement dans un fichier, une image ou un pipeline non protégé.
Kubernetes a posé un cadre : le Secret est un objet spécifique, séparé des ConfigMaps, pensé pour isoler l’information sensible de la configuration classique. La logique se tient : si vos mots de passe trainent dans le YAML des pods, ou pire, dans les images Docker, chaque déploiement se transforme en bombe à retardement. Les secrets, eux, sont stockés dans l’API server du cluster, totalement décorrélés du code source. À l’heure où le cloud souverain revient au centre des réflexions, le sujet dépasse largement le cercle des devs, comme le souligne cet article fort instructif sur le cloud souverain.
Comment cela fonctionne-t-il en pratique ? Création en ligne de commande avec kubectl create secret, injection dans vos pods via variables d’environnement ou volumes montés : deux façons béton et centralisées de distribuer les secrets aux apps. À ce stade, l’erreur la plus courante est d’oublier que les données restent simplement encodées en base64, pas chiffrées. Toute personne ayant le droit d’accéder à l’API peut décoder ces infos. D’où un rappel vital : le secret, ce n’est pas l’invisibilité, c’est le contrôle.
Cas d’école : une startup e-commerce qui monte son cluster Kubernetes pour la production, tout est prêt, pipeline CI en place, les secrets sont poussés via YAML – puis synchronisés depuis le git. Raté. Un développeur récupère la mauvaise clé, la partage sur Slack… C’est la porte ouverte. Inversement, un process solide isole la gestion des secrets : personne ne touche le secret directement, accès limité, aucun dépôt git ni Slack n’abrite la moindre donnée critique. C’est là que la gestion rugueuse laisse place à la gestion fiable.
Fonctionnement et usage pragmatique
Dans l’univers Kubernetes, chaque équipe technique doit assimiler deux idées : séparer ce qui relève de la configuration classique (ConfigMap) de ce qui doit rester confidentiel (Secret) ; et ne jamais injecter le moindre secret via un chemin non sécurisé. Pour illustrer, voici comment créer et utiliser un Secret :
Créer un secret pour des identifiants de base de données :
- Commande kubectl :
kubectl create secret generic db-credentials –from-literal=username=admin –from-literal=password=P@ssw0rd! - Exemple YAML base64 :
apiVersion: v1
kind: Secret
metadata:
  name: db-credentials
type: Opaque
data:
  username: YWRtaW4=
  password: UEBzc3cwcmQh
- Injection dans un pod (env ou volume) :
env:
  - name: DB_USER
    valueFrom:
      secretKeyRef:
        name: db-credentials
        key: username
Cet usage réduit la surface d’attaque. Mais 2026 ou pas, la surface reste : qui peut exploiter ce secret via l’API, ou même lire le YAML ? Maitrisez la base, puis passez aux bonnes pratiques avancées, car c’est là que se joue la sécurité.
Chiffrement au repos et cycle de vie des secrets Kubernetes
Protéger ses secrets ne s’arrête pas à leur stockage : Kubernetes, par défaut, garde tout en clair dans l’étcd du cluster. C’est simple pour les tests, suicidaire pour la prod. Activer le chiffrement au repos passe par une configuration de l’API server : on définit dans un fichier YAML (EncryptionConfiguration), quelles ressources chiffrer (secrets, configmaps), et avec quel fournisseur. AES, KMS, SecretBox : à chacun sa politique selon son cloud et ses enjeux de souveraineté.
Imaginons la PME qui gère son infrastructure en multi-cloud, avec des enjeux de confidentialité renforcés par le RGPD. Elle configure son apiserver pour référencer une politique de chiffrement, et benchmarke ensuite la configuration via kubectl pour vérifier que l’étcd ne crache plus les secrets en clair. La première surprise : si les données restent visibles, c’est que le chiffrement n’est pas actif ! Erreur banale, impact fatal. Il faut surveiller les logs, automatiser les tests de compliance, et s’assurer que la rotation des clés soit possible sans redéploiement intégral.
Sur ce point, les plus aguerris admettent : pivoter une clé de chiffrement, c’est vite la panique si les process sont brumeux. La clé : ajouter une nouvelle clé dans la config, placer la nouvelle en tête de liste, redémarrer l’apiserver, puis réencrypter. Kubernetes permet, en une commande, de relancer le chiffrement de tous les secrets du cluster. Dernière étape, vérifier le résultat via une colonne customisée sur la ressource, pour s’assurer que tout est bien chiffré sous la nouvelle clé.
| Étape clé | Action Kubernetes | Points de vigilance |
|---|---|---|
| Activation du chiffrement | Configuration EncryptionConfiguration + redémarrage apiserver | Vérifier le YAML, surveiller les logs |
| Rotation de clé | Ajout nouvelle clé, relancer le réchiffrement | Contrôle post-opération sur le statut des secrets |
| Audit post-chiffrement | Commande kubectl sur les données brutes etcd | Absence totale de texte en clair |
En résumé : dans la réalité du cloud hybride en 2026, chaque cluster expose ses secrets à une compromission potentielle. Seul un chiffrement robuste — et des process de rotation éprouvés — offre un vrai gilet pare-balles.
Externalisation, synchronisation et rotation automatique : secrets en mouvement, sécurité adaptable
Les architectures modernes ne se contentent plus de stocker leurs secrets dans le cluster : pour le multi-cloud, la scalabilité et la conformité, la clé, c’est l’externalisation. L’External Secrets Operator (ESO), devenu incontournable, tire parti des gestionnaires de secrets cloud comme AWS Secrets Manager, HashiCorp Vault ou Azure Key Vault. L’idée est simple : ne garder dans Kubernetes que ce qui est strictement nécessaire, et synchroniser le reste de façon transparente et contrôlée.
Prenons l’exemple d’un SaaS en hypercroissance : ses apps tournent sur plusieurs clusters, chaque client gère ses propres credentials, et les régulations évoluent vite. En se branchant sur un gestionnaire externe avec ESO, chaque secret critique (clé API, token OAuth) est injecté dans Kubernetes à l’exacte demande, à la fréquence voulue, et surtout, il est versionnable et auditable. Si le secret change côté fournisseur (ex : un mot de passe exposé), ESO propage la modification sans intervention manuelle. Pour la conformité, il est possible d’annoter chaque synchronisation et de monitorer la fraîcheur des secrets avec Prometheus, histoire de détecter toute stagnation qui trahirait un provider en panne.
Dans certains cas, nul besoin de redémarrer les pods lors d’une rotation automatique : le CSI driver permet de monter les secrets comme fichiers direct dans les volumes du container, le tout rafraîchissable en temps réel. Les secrets sont alors mis à jour toutes les deux minutes sans coupure. Pour ceux qui ne veulent pas d’un CSI, une annotation suffit à automatiser le redémarrage des pods dépendants du secret. Car oublier la rotation, c’est s’exposer à une élévation de privilèges silencieuse : imaginer qu’une clé API inactive trotte encore dans l’un de vos containers ? Le cauchemar des saisons de soldes en e-commerce.
- Installation d’ESO via Helm sur votre cluster.
- Configuration d’un ClusterSecretStore (exemple AWS, Azure, GCP…)
- Définition d’un ExternalSecret, incluant les propriétés à synchroniser, le namespace, la politique de mise à jour (intervalle ou déclenchement manuel).
- Vérification via kubectl et monitoring Prometheus pour s’assurer que le flux fonctionne.
Le vrai luxe : un pipeline CI/CD qui ne voit JAMAIS passer les secrets, un git propre, des alertes proactives et des secrets mis à jour même si le provider cloud a une interruption. En bref : ce n’est plus de la gestion, c’est de l’anticipation.
RBAC, audit et limitation du scope : la réalité du contrôle d’accès pour les secrets Kubernetes
Protéger ses secrets, c’est aussi protéger leur accès. Un secret exposé à tout le namespace, c’est comme laisser la clé sous le paillasson. La gestion RBAC (Role-Based Access Control) sert justement à réduire le risque : chaque compte de service, chaque utilisateur, chaque pod détient le minimum de droits possible, ni plus ni moins. Tout le monde veut du “least privilege”, mais peu appliquent vraiment la méthode.
Une équipe marketing veut accéder aux credentials d’un Analytics Provider ? On crée un Role précis, scope sur le namespace, limité aux secrets autorisés. Le binding s’applique à un seul ServiceAccount. Sur le terrain, une erreur courante est d’utiliser le même service account partout, et de n’auditer son usage qu’après l’incident. Pour aller plus loin, Kubernetes propose la journalisation d’audit : chaque requête d’accès à un secret, qu’elle vienne d’un pod ou d’un admin, est loggée avec le level “Request”. Il devient alors possible de remonter les accès suspects, de sortir des stats sur la fréquence des “get” et des “list”, et de flaguer toute activité louche hors des heures ouvrées.
Le quota par namespace fait aussi la différence : Limiter à 50 secrets par namespace, c’est éviter la pollution et forcer le nettoyage régulier. Cela rejoint la logique d’hygiène appliquée dans l’IT, qui manque cruellement dans certains clusters. Enfin, n’oublions pas que la segmentation est la clef : un cluster où les secrets du staging se mélangent à ceux de la production, c’est l’assurance de suer à grosses gouttes lors d’un audit.
- Définir un Role scoping strictement les secrets à lire.
- Lier ce rôle à un ServiceAccount dédié.
- Activer la politique d’audit depuis l’apiserver avec un chemin de log spécifique.
- Automatiser la surveillance des logs pour détecter tout pattern inhabituel.
- Limiter le quota de secrets par namespace avec ResourceQuota.
Ce process, s’il peut sembler lourd, offre une traçabilité inégalée et protège des erreurs humaines aussi bien que des attaques ciblées. Contrôler l’accès, c’est rendre le risque mesurable, et donc actionnable avant qu’il ne devienne viral.
Secrets immuables, versionnement et rollback : patterns pro pour un business digital antifragile
L’arrivée des secrets immuables dans Kubernetes, c’est un tournant pour les workflows de déploiement avancés. Marquer un secret comme “immutable” garantit qu’aucune modification ne viendra écraser une version en cours d’utilisation : la configuration d’un pod dépend d’un secret ? Celui-ci est versionné, et chaque update se fait sur un nouveau nom. Résultat : rollback instantané, effet tunnel zéro, migration contrôlée. Cette approche plaît notamment aux fintechs et SaaS, où chaque rupture de service coûte cher – parfois plus que la donnée elle-même.
Process type : le secret v1 est créé lors du go-live, puis chaque évolution majeure génère un nouveau secret v2, v3, etc. Le déploiement référence explicitement la version courante, ce qui permet un retour arrière immédiat en cas d’incident. Pas besoin de purger ou rééditer un secret – on désactive et on nettoie seulement quand on est sûr que plus aucun pod ne l’utilise. Côté audit, cette granularité permet de tracer dans le temps qui utilisait quoi, quand, et d’éviter les “mystères” de rollback foireux vus sur les plateformes legacy.
Une anecdote typique : une équipe de plateforme SaaS se retrouve avec une évolution critique à pousser en pleine nuit ; deploy crash, deux teams veulent rollback mais personne ne sait si l’ancien secret est toujours monté. Avec le versionnement, la vérification se fait en une commande : si rien ne référence le secret v1, il est supprimé sans délai ni crainte de coupure.
Les entreprises qui adoptent ces patterns se donnent la souplesse d’une start-up, tout en verrouillant leurs process selon les standards d’un grand groupe. Décupler la robustesse sans brider l’innovation, c’est tout le propos. Et pour compléter la réflexion autour de la souveraineté et de l’assurance cloud, on pourra consulter ce dossier sur l’alternative cloud souverain.
Quels sont les risques si on stocke ses secrets en clair sur Kubernetes ?
Stocker ses secrets en clair dans un cluster Kubernetes, c’est exposer ses mots de passe, clés API ou certificats à quiconque accède à l’API ou à la base etcd. Un simple accès insuffisamment restreint ou une mauvaise gestion des droits permet de récupérer puis d’utiliser ou revendre les données sensibles, exposant toute l’infrastructure au piratage et à la fuite de données massives.
Comment automatiser la rotation des secrets sans interruption d’application ?
En intégrant le CSI driver pour secrets, il est possible de monter vos secrets comme des fichiers qui seront automatiquement rafraîchis sur mise à jour côté provider cloud (AWS, Azure, Vault…). Vos applications n’ont pas besoin d’être redémarrées, et la mise à jour est effectuée sans interruption de service ni intervention manuelle.
Quelle différence entre un Secret Kubernetes et une ConfigMap ?
Une ConfigMap contient de la configuration classique, non sensible (ex : URL, paramètre technique), stockée en clair et non sujet à restrictions fortes. Un Secret est réservé aux informations critiques (mots de passe, keypair, tokens), stocké dans une ressource distincte pensée pour l’accès restreint, le chiffrement, la rotation, et d’autres contrôles de sécurité avancés.
Comment vérifier que le chiffrement des secrets est activé et efficace sur mon cluster ?
Après activation de la politique EncryptionConfiguration et redémarrage de l’apiserver, créez un secret de test puis interrogez etcd directement sur la clé concernée : si aucune donnée n’apparaît en clair, le chiffrement fonctionne. Le suivi et l’audit des logs d’accès sont également essentiels pour attester que les accès sont bien encadrés pendant toute la durée de vie du secret.