Un plan de reprise d’activité informatique, c’est l’assurance-vie digitale d’une boîte en 2026. Face aux incendies de data centers, aux cyberattaques et à l’erreur humaine, la vraie question n’est plus « si » le sinistre va frapper, mais « quand » et surtout combien de temps – et d’argent – on va perdre. Des milliers d’entreprises françaises ont appris à la dure avec l’incendie d’OVHcloud que sans PRA solide, tout leur écosystème numérique pouvait prendre feu en quelques heures. Derrière les acronymes RTO/RPO, il y a des décisions business parfois vitales : combien d’heures (ou de minutes) d’arrêt pouvez-vous encaisser ? À combien de données perdues êtes-vous prêt à renoncer ? Mettre en place un PRA, ce n’est ni de la paperasse ni un projet IT pour comité stratégique : c’est une question de survie et un levier de crédibilité face aux assureurs, clients et partenaires.
Le PRA n’est plus seulement une bonne pratique. Entre la GDPR, NIS2 et la multiplication des cybermenaces, il est devenu un passage obligé. Mais la majorité des plans s’écroulent parce qu’on les teste mal, qu’on oublie les dépendances critiques ou qu’on les laisse prendre la poussière dans un classeur. Ce guide débroussaille le vocabulaire, démonte les idées reçues et donne les méthodes (et leur prix réel) pour concevoir un PRA qui fonctionne vraiment le jour J, pas juste sur le papier. Ce n’est pas la technique qui sauve la boîte, mais le fait d’avoir anticipé les scénarios, documenté les procédures et vérifié qu’elles marchent sous stress. Un PRA solide, c’est l’unique différence entre revenir dans la partie vite – ou regarder son business dégringoler pendant que les concurrents passent devant.
En bref :
- Un PRA, ce n’est pas qu’une sauvegarde : c’est un ensemble documenté, automatisé et testé régulièrement, prêt à faire redémarrer votre activité après le pire.
- RTO / RPO : le vrai choix business – combien de temps d’arrêt, combien de pertes de données, et face à quels coûts réels d’interruption.
- Des architectures variées, du simple backup à l’actif-actif, avec tarifs et contraintes différents (et attention à la fausse sécurité du cloud !).
- Le test fait la différence : sans simulation de crise, aucun PRA ne tient la route – et les audits l’exigent désormais.
- Obligations juridiques renforcées en 2026 : GDPR, NIS2, DORA, assurance… Un PRA incomplet peut coûter plus cher que le sinistre lui-même.
- Un PRA vivant : il évolue avec votre système d’information et l’organisation ; il ne doit jamais dormir dans un tiroir.
PRA informatique : comprendre le vrai rôle du plan de reprise le jour J
Disaster Recovery, continuité d’activité, RTO, RPO… Ces termes font désormais partie du quotidien de la direction d’entreprise, et pas seulement du DSI. Un PRA – Plan de Reprise d’Activité informatique – ne se limite pas à restaurer des fichiers : il s’agit de reconstruire ou de basculer l’ensemble du système d’information après un sinistre majeur, selon un scénario documenté, mesuré et validé par le métier. C’est le dernier filet de sécurité quand la machine s’arrête brutalement : ransomware, incendie de datacenter, panne réseau nationale ou erreur humaine (toujours sous-estimée). En 2021 déjà, l’incendie du datacenter OVH de Strasbourg avait envoyé un signal fort : 3,6 millions de sites web coupés, plusieurs jours d’arrêt, des jugements rappelant que la responsabilité technique du PRA incombe au client.
Deux indicateurs clés pilotent toute la démarche : le RTO (Recovery Time Objective, durée max d’interruption acceptable) et le RPO (Recovery Point Objective, quantité maximale de données perdues). Ces chiffres ne sont jamais arbitraires. On les négocie avec la direction : combien de milliers d’euros par heure l’entreprise peut-elle perdre ? Sur quelles applications miser l’investissement PRA ? Un e-commerce pourra exiger un RTO de deux heures, mais son intranet RH peut supporter plusieurs jours… À chaque business son niveau d’exigence. C’est là que tout commence : aligner la reprise sur la valeur métier, et non sur des choix techniques faits dans la précipitation.
Ce n’est ni la dernière sauvegarde ni le dernier service cloud à la mode qui fait la valeur d’un PRA. La vraie mise à l’épreuve, c’est le test de crise. Documentation accessible, procédures exécutables, acteurs identifiés : rien ne doit reposer sur l’impro. Un PRA non testé est un danger planqué, pas une solution. Et contrairement aux idées reçues, le cloud ne supprime pas les besoins de PRA : il , les déplace et les multiplie (qui garantit vos accès, vos comptes, vos autorisations ?). Dans un monde où l’incident majeur n’est plus de la fiction, mais une variable à intégrer à la stratégie, le PRA devient un standard du langage business.
Distinction entre PRA et PCA : garder la maîtrise du business
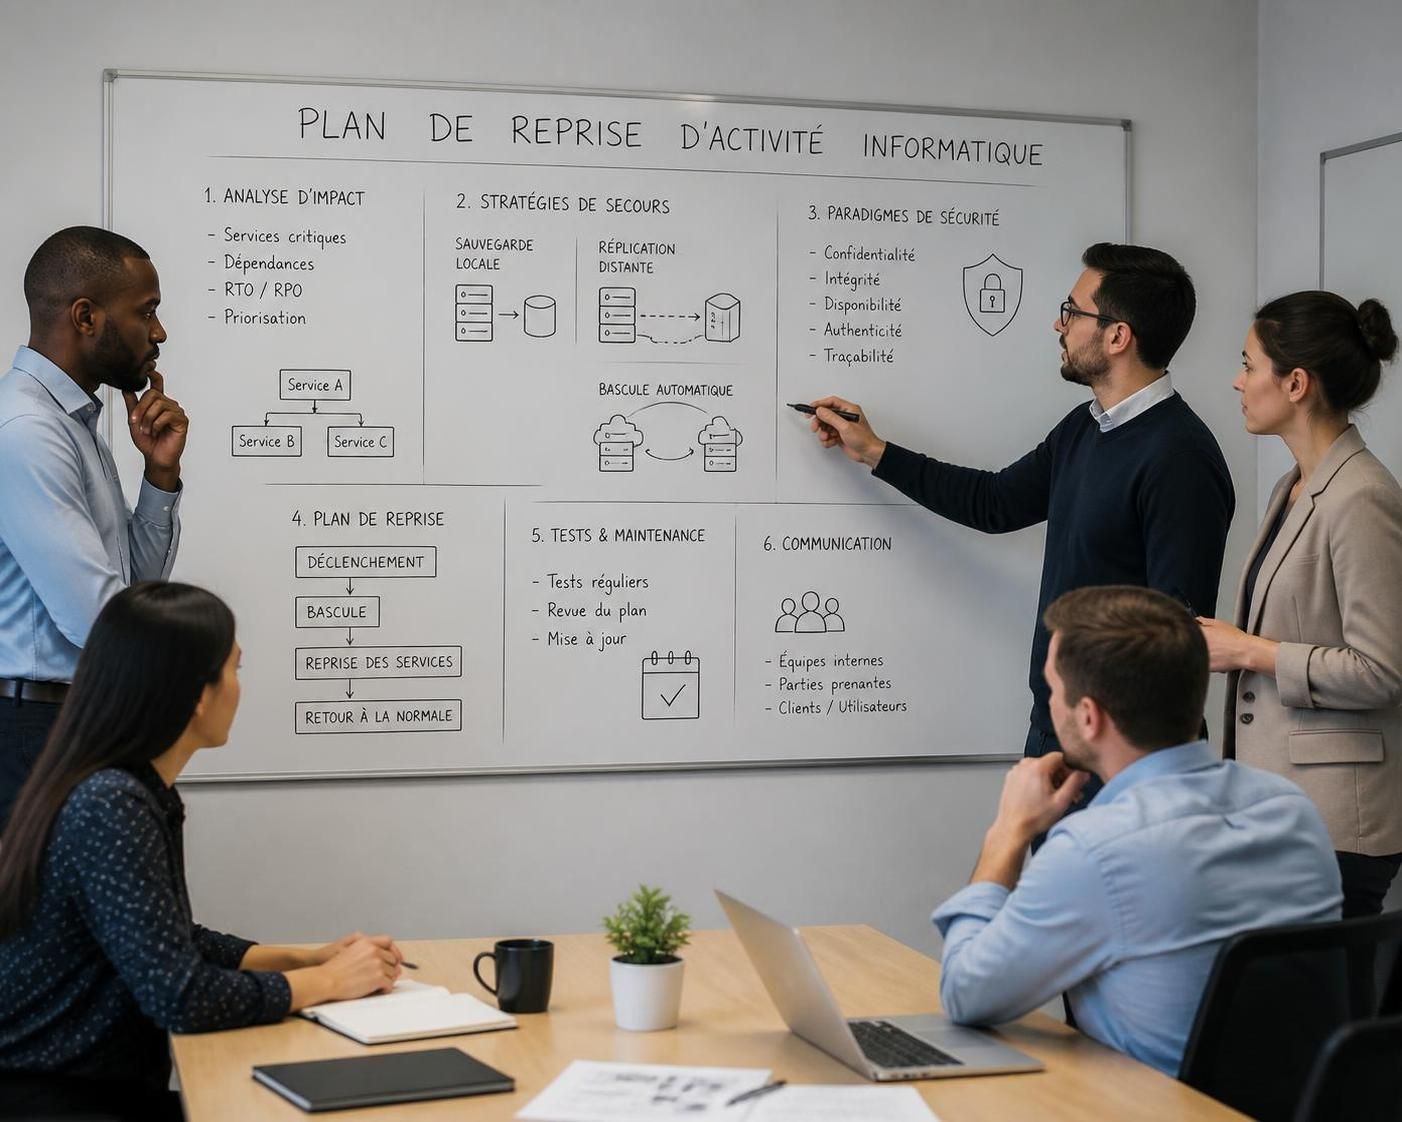
Il y a souvent confusion entre PRA (Plan de Reprise d’Activité) et PCA (Plan de Continuité d’Activité). Le PCA vise à maintenir les opérations critiques – même en mode totalement manuel ou dégradé : commandes papier, téléphone, procédures offline. Le PRA, lui, se concentre sur la reconstruction technique du SI. Une boutique peut continuer à livrer en notant ses ventes sur un bon vieux carnet… Mais elle n’attendra pas trois semaines de récupération informatique pour retrouver sa productivité d’avant. C’est la symbiose entre PCA et PRA qui garantit la survie réelle de l’organisation. Ceux qui séparent leurs responsabilités – et documentent clairement ces rôles – sont les seuls à sécuriser vraiment la reprise, même sous pression.
Définir RTO, RPO et tiering applicatif : l’équation budgétaire du PRA
Ceux qui pensent que le PRA est une question « tout ou rien » n’ont jamais aligné les chiffres avec la direction. Tout commence par une analyse d’impact métier (BIA, Business Impact Analysis) : quelles applications ne peuvent pas s’arrêter, combien de temps et de données pouvez-vous perdre en restant compétitif ? Le PRA se joue souvent à quelques curseurs : le RTO (Recovery Time Objective), c’est le temps maximal jugé acceptable entre l’incident et la remise en service. Le RPO (Recovery Point Objective) vise la quantité de données – en heures ou minutes – que l’on accepte de sacrifier. Viser du “zéro perte” ou de la continuité en trois clics : c’est faisable, mais rarement rentable sur tout le parc applicatif. L’ADN du PRA, c’est de moduler l’effort selon la criticité : ERP, CRM, gestion de production en premier rang ; intranet, archives mail ou GED peuvent patienter.
Pourquoi c’est crucial ? Parce que le coût suit la criticité : dimensionner du PRA haut de gamme sur un système secondaire, c’est jeter l’argent par les fenêtres. Les meilleures pratiques s’appuient sur la cartographie du SI : on classe les applications en tiers (de cœur de métier à services périphériques), puis on bâtit le PRA en conséquence. Ce n’est jamais le DSI seul qui tranche, mais souvent un comité mêlant direction, responsables métiers, sécurité – et parfois même le DAF. Chaque choix budgétaire doit pouvoir être défendu devant la hiérarchie ou devant les actionnaires : pourquoi investir 30 000 € dans la réplication temps réel d’une application si elle n’impacte que des fonctions non vitales ?
Voici un exemple de tableau de dimensionnement PRA, parfait pour challenger les a priori techniques face à la réalité métier :
| Stratégie | RTO typique | RPO typique | Coût indicatif |
|---|---|---|---|
| Restauration depuis sauvegardes externalisées | 2-10 jours | 4-24 h | Faible : stockage + procédures |
| Site de secours froid | 2-5 jours | 4-24 h | Modéré |
| Site tiède (infrastructure prête, réplication périodique) | 4-24 h | 1-4 h | 30-60 % de la production |
| Site chaud / actif-passif répliqué | 1-4 h | minutes | 60-100 % de la prod |
| Actif-actif multi-sites | quasi nul | quasi nul | > 100 % + complexité |
| DRaaS (réplication à la demande / cloud) | 1-8 h | 15 min – 4 h | Au VM/mois : 1 500 à 5 000 € (PME typique) |
Chaque ligne de ce tableau doit guider la discussion métier : quels services placer dans chaque case ? Pour approfondir sur la priorisation des systèmes et la gestion des flux critiques, la lecture sur les architectures ERP modernes permet d’aller plus loin dans le mapping applicatif. Les arbitrages doivent toujours se faire à froid, documents à l’appui, sans pression de crise.
Construire et automatiser son PRA informatique : étapes, erreurs, bonnes pratiques
Documenter un plan ne suffit pas. La construction d’un PRA, c’est un mix de méthode, d’automatisation et de discipline. Démarrer sans analyser l’impact métier, c’est le crash annoncé : on dépense là où ce n’est pas vital, et on néglige le vrai cœur business. D’abord, on liste les processus critiques et on chiffre (autant que possible) leur valeur : combien coûte une heure d’arrêt de la gestion commerciale ou de la chaîne logistique ? Ensuite, il s’agit de fixer les RTO/RPO réalistes (et négociés), puis de choisir la stratégie technique de sauvegarde ou de réplication adaptée à chaque niveau.
Les experts du PRA insistent sur la règle 3-2-1 (3 copies, 2 supports, 1 hors site), parfois renforcée par une couche immuable : la meilleure défense contre les ransomwares reste la séparation physique. Un plan qui stocke backup et prod dans le même datacenter n’a qu’une illusion de sécurité, comme l’ont appris amèrement des milliers d’entreprises en 2021. À la phase suivante, l’automatisation joue son rôle : runbooks, scripts de bascule, orchestration cloud ou infrastructure as code. Car sous stress, les oublis tuent les démarches papier. Les clouds privés ou publics amènent flexibilité mais de nouvelles dépendances : jamais oublier d’isoler les accès, les annuaires ou les systèmes de licence réseau.
La force des PRA performants, c’est la rigueur de la documentation et du stockage : les procédures doivent être accessibles hors ligne, dans au moins deux versions (papier et digital hors SI), avec un annuaire de crise (contacts, prestataires, process de décision). Pour chaque bascule, on prévoit aussi le retour à la normale, parfois plus complexe que l’aller. Et pour lutter contre « l’homme-clé », une règle : tout doit pouvoir être exécuté par un autre membre de l’équipe, pas seulement l’auteur du script.
- Rédiger des procédures de bascule et de retour pas à pas, précises, compréhensibles par tous
- Automatiser la réplication et la sauvegarde avec un maximum d’isolation entre production et backup
- Mener des exercices réguliers : restauration partielle, bascule totale, retour en prod – en conditions réelles si possible
- Documenter chaque anomalie et corriger en continu le PRA après chaque modification d’infrastructure
La checklist suivante synthétise les points prioritaires à ne jamais négliger :
- Impact métier validé par la direction
- Objectifs RTO / RPO décidés par application
- Sauvegardes externalisées et immuables
- Procédures écrites, accessibles hors SI
- Rôles et contacts de crise connus (avec un plan B)
- Tests récents, rapports et suivi d’action
Pour aller plus loin dans la prévention des pièges – dépendances non cartographiées, liens SaaS critiques, prestataires absents lors de la crise – l’article sur les risques de la protection des données en entreprise complète parfaitement cette démarche.
PRA et tests de bascule : la preuve terrain du plan de reprise d’activité
Un PRA jamais testé n’existe pas. Cette phrase, tous les DSI la connaissent, mais peu la vivent : il y a encore trop de plans qui dorment dans un tiroir, jamais soumis à la réalité d’un chaos. Les tests de bascule, c’est là que tout se joue. Aussi bons soient les scripts et la documentation, s’ils ne sont pas éprouvés : le jour du sinistre, c’est la panique assurée. Les retours d’expérience sont formels : lors du premier test complet, on découvre toujours des dépendances oubliées, des accès périmés, des sauvegardes inutilisables, ou un partenaire absent. Le PRA tangible, c’est celui qui a échoué, appris, corrigé et réussi – plusieurs fois, sous des angles différents.
Trois niveaux de tests sont incontournables : la revue sur table (simulation orchestrée, sans arrêt réel), la restauration partielle (bascule réelle d’un service en mode isolé, chronométrée), enfin la bascule complète (exercice grandeur nature sur tout le SI ou le cœur critique). Aucun stade ne remplace les autres. La discipline pragmatique, c’est de les planifier chaque année, chacun sur son périmètre. Exemple : une PME peut tester mensuellement une restauration unitaire (sur backup), basculer un service critique un semestre sur deux, puis simuler une crise globale une fois l’an.
Le rapport de test, c’est le sésame du PRA. On compare RTO/RPO réels aux objectifs fixés ; on liste les écarts et on programme un plan d’action avant la revue suivante. Il ne suffit pas de réussir une fois : le véritable enjeu, c’est la régularité – car le SI évolue tout le temps : nouveaux serveurs, changements de cloud, départs/arrivées d’équipes. Chaque événement peut obsolétiser un PRA du jour au lendemain. Les assureurs, les auditeurs et la réglementation (GDPR, NIS2, DORA) exigent cette transparence et cette documentation horodatée.
Encore trop d’entreprises négligent certains points : backups stockés dans le datacenter principal ; procédure de bascule stockée… sur le même système sinistré ; documentation qui date d’une migration oubliée ; ou PRA que seul le “monsieur informatique” sait piloter. En corrigeant ces failles à chaque test, on transforme l’hypothèse rassurante en vraie maîtrise du risque numérique.
À retenir pour chaque évolution de SI : si le PRA ne suit pas, il vaut zéro. Tester après chaque changement majeur, c’est la première preuve que la sécurité est bien un réflexe – pas une case cochée lors de l’audit.
Obligations, coûts et limites : ce que change la réglementation PRA en 2026
Le paysage juridique a changé la donne ces dernières années. Fini le temps où le PRA était “bon à avoir” : aujourd’hui, il est imposé par plusieurs textes majeurs, et son absence est synonyme de responsabilité engagée. Le RGPD, par l’article 32, impose de rétablir la disponibilité des données à caractère personnel “dans des délais appropriés” après un incident. Oublier cette étape peut entraîner signalements, amendes et perte de confiance des clients. Pour les secteurs critiques (santé, finance, télécoms, industrie), la directive européenne NIS2 et le règlement DORA renforcent encore la barre : backup, tests, documentation, tout doit être carré et démontrable sur simple demande d’un audit. En cas de non-conformité, même l’assurance cyber peut refuser de couvrir les pertes subies lors d’un sinistre majeur.
Le coût d’un PRA repose à 80 % sur le niveau d’exigence choisi : pour une PME, les architectures vont de quelques centaines d’euros par mois (sauvegardes externalisées immuables) à plusieurs milliers (DRaaS haute disponibilité, plusieurs tiers 1). Mais le calcul qui compte reste le coût de l’arrêt. En moyenne, une heure d’arrêt coûte plusieurs milliers d’euros (voire plus dans les secteurs à flux tendu) : c’est ce chiffre qui doit guider la décision, pas le coût de l’outil au kilo-octet.
Les points réglementaires à surveiller en continu :
- Conformité RGPD : accès rapide et restaurabilité effective des données personnelles
- Mise à jour documentaire des plans PRA validés et testés
- Sauvegardes hors site testées, PRA documenté exigé par l’assurance
- Preuve de communication de crise : plans accessibles hors du SI, annuaire de contacts, plans B
L’erreur à éviter : croire que le cloud vous exonère de tout risque. Les incidents cloud, suppressions de comptes ou erreurs humaines chez votre fournisseur ne relèvent pas de leur responsabilité. La souveraineté numérique, thème de plus en plus critique, impose de penser PRA même chez les plus “cloud first” : pour en savoir plus, l’analyse sur les enjeux de la souveraineté numérique donne des pistes d’actions concrètes. La seule vraie sécurité, c’est le test terrain, la documentation à jour… et l’anticipation du prochain incident majeur.
Quelle est la différence majeure entre PRA et PCA ?
Le PCA vise à maintenir le business en fonctionnement – parfois en mode dégradé, même sans SI – lorsque survient une crise. Le PRA s’occupe de reconstruire ou basculer le système informatique après coup. Les deux approches se complètent : PCA pour l’activité, PRA pour l’IT.
À quelle fréquence faut-il tester son PRA ?
Idéalement, les tests doivent être planifiés au moins une fois par an pour l’ensemble du système critique (bascule totale), complétés par des restaurations partielles mensuelles sur des applications clés. Chaque changement d’architecture doit également être suivi d’un test spécifique.
Un PRA est-il obligatoire légalement ?
Oui, pour la majorité des entreprises soumises à RGPD, NIS2 ou DORA : il s’agit d’une obligation de moyens et de preuve. L’absence de PRA ou un plan obsolète peut engager la responsabilité du dirigeant et entraîner refus d’assurance ou amende.
Le PRA s’applique-t-il aussi au cloud ?
Absolument. Le cloud ne dispense pas de PRA. Il faut s’assurer de sauvegardes hors du cloud principal, d’une isolation des droits, et de procédures de restauration testées en cas de perte d’accès ou d’incident régional.
Quels sont les pièges principaux à éviter dans la mise en place d’un PRA ?
Les plus courants : plan non testé, sauvegardes collées à la prod, dépendances externes ou SaaS ignorées, documentation hors d’usage lors du sinistre et procédures non exécutables par d’autres que leur auteur.