En quelques années, la conteneurisation a fait passer le monde digital d’une course d’obstacles permanente à une gestion taillée pour la performance. Derrière chaque déploiement express et chaque montée en charge fluide se cachent aujourd’hui des conteneurs. Si les géants du numérique, les startups agiles, et même les PME plus traditionnelles déclarent leur flamme à Docker et Kubernetes, ce n’est pas un hasard. Loin de l’effet de mode, le conteneur incarne désormais la réponse concrète aux défis du cloud, du DevOps et de la modernisation logicielle. Autrefois, chaque déploiement ressemblait à une partie d’échecs contre l’infrastructure. En 2026, ceux qui veulent scaler, pivoter et sécuriser leur business digital misent massivement sur la conteneurisation. Mais derrière la promesse, quels sont les vrais leviers ? Portabilité, rapidité, agilité, sécurité : la révolution n’est pas qu’esthétique. Démêlons le storytelling du réel, et voyons pourquoi tout le monde parie désormais sur les conteneurs pour gagner en efficacité… et ne pas perdre la prochaine manche digitale.
En bref :
- Portabilité extrême : développez une fois, déployez partout, sur n’importe quel cloud ou infrastructure physique.
- Gain de temps et d’agilité : accélération du cycle de développement, des tests à la production, sans friction.
- Ressources optimisées : moins gourmand que les machines virtuelles, plus efficace pour faire tourner des applications à grande échelle.
- Sécurité et isolation : chaque application fonctionne dans son “bac à sable”, limitant les risques de propagation des failles.
- Automatisation native : orchestration facilitée via Kubernetes, intégration facile dans des workflows DevOps.
- Simplification de la gestion : installation, rollbacks et mises à jour beaucoup moins risqués.
- Adoption transversale : des géants du cloud aux freelances, tout le monde s’y met pour rester compétitif.
- La compréhension du DevOps est incontournable pour vraiment profiter de la conteneurisation : voir les promesses du DevOps.
Conteneurisation informatique : définition, architecture et rôle clé dans le business digital
La conteneurisation informatique ne se résume pas à empiler des technos à la mode. Elle résout des problèmes concrets, vécus au quotidien : déployer vite, partout, sans surprises ni dramas d’intégration. En langage opérationnel, un conteneur, c’est une unité logicielle ultra-légère, formatée pour tourner de la même façon peu importe l’environnement. Derrière cette promesse, il y a toute une architecture – et beaucoup de retours d’expérience qui ont modelé les outils actuels.
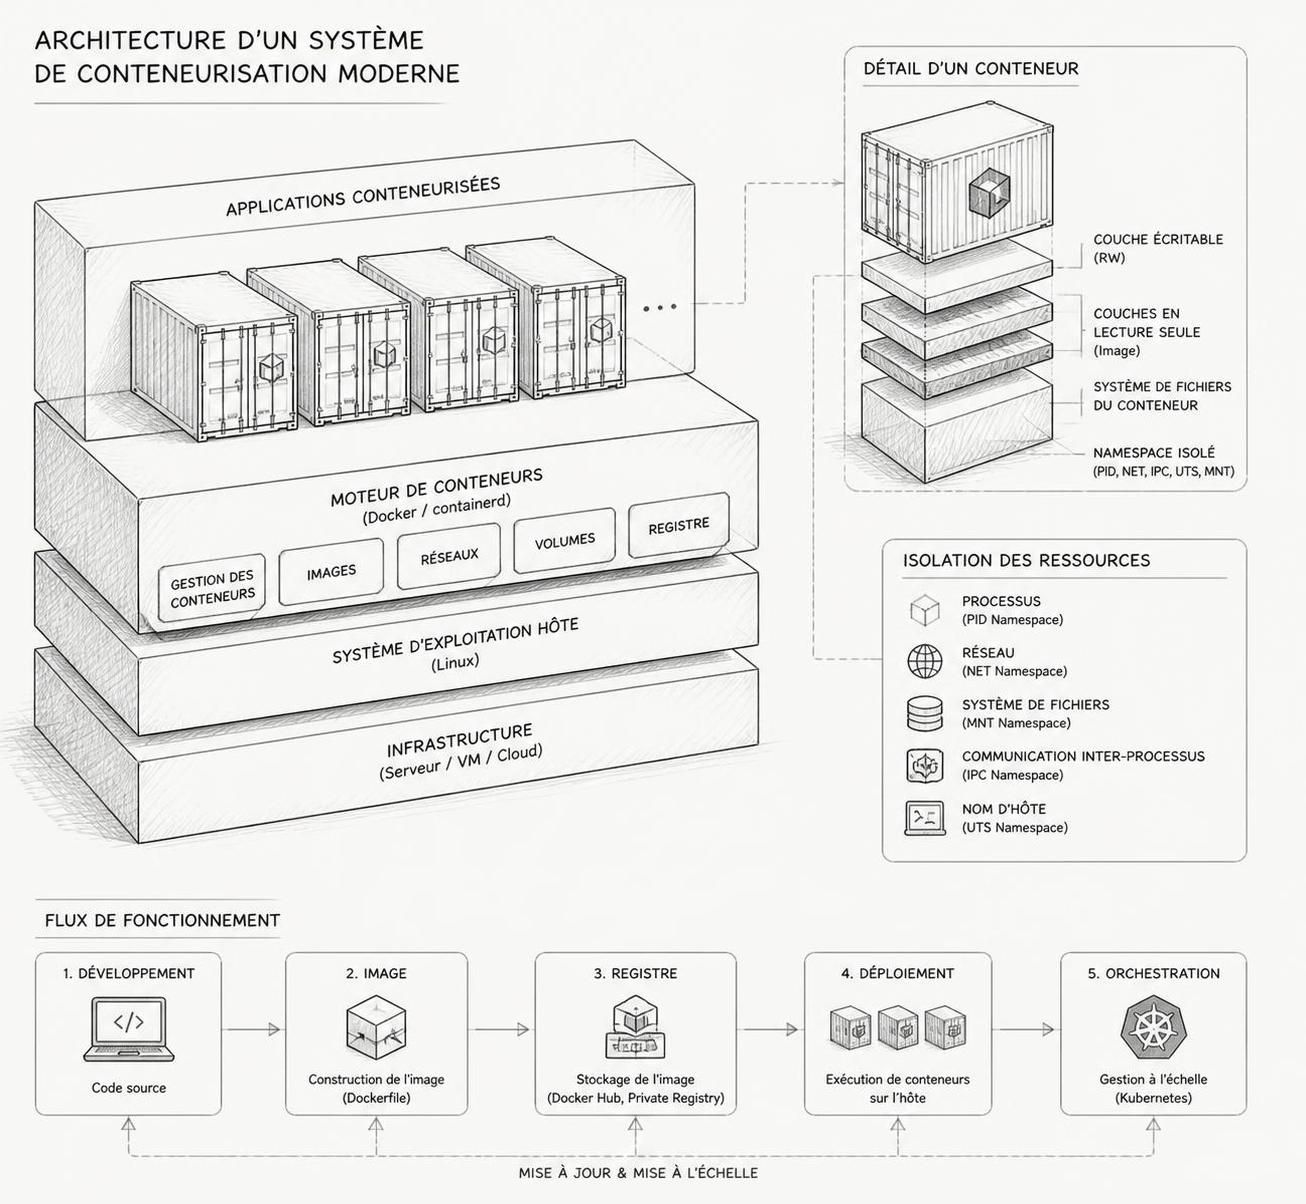
Décrypter la structure d’un conteneur, c’est comprendre pourquoi ce modèle met tout le business digital sur orbite. À la base, il y a une infrastructure physique – serveur, PC ou cloud – sur laquelle repose le système d’exploitation (souvent Linux, mais Windows a aussi son mot à dire aujourd’hui). Juste au-dessus, le moteur de conteneur (type Docker Engine ou CRI-O) joue le chef d’orchestre : il isole, distribue et gère les ressources pour chaque conteneur, sans multiplier les surcharges de virtualisation typiques des VM.
Le vrai game changer vient des images de conteneur, ces “recettes pré-emballées” figées, intègres et reproductibles. Elles contiennent l’application, ses dépendances, son runtime, ses configurations — tout ce qu’il faut pour s’exécuter de la même façon chez le développeur en hoodie ou sur le cloud d’un grand groupe. Cette standardisation, validée par l’Open Container Initiative (OCI), garantit stabilité et interopérabilité.
Pourquoi est-ce décisif pour le business web ? Parce que l’enjeu majeur, c’est d’éviter le classique “ça marche chez moi, pas chez eux”. Créer une image, c’est s’assurer du même fonctionnement dans toutes les étapes : dev, test, prod, scaling… Exemple concret : une startup SaaS qui déploie sur AWS peut répliquer sa stack sur Google Cloud ou sur site client sans devoir bricoler les configurations à chaque migration. Résultat : moins de bugs, moins de friction, plus de focus sur l’essentiel – l’innovation, pas la maintenance.
Côté modèles économiques, cette architecture module aussi les coûts. En optimisant l’utilisation des ressources physiques (CPU, RAM), les conteneurs permettent de faire tourner plus d’applications sur moins de machines — grosse réduction sur la facture cloud et meilleure rentabilité.
| Couche de la conteneurisation | Rôle clé | Bénéfices concrets |
|---|---|---|
| Infrastructure (serveur ou cloud) | Porte la charge matérielle | Optimise l’utilisation des machines existantes |
| Système d’exploitation | Assure la compatibilité OS | Flexibilité, Linux dominant mais ouverture croissante |
| Moteur de conteneur | Isoler et gérer les conteneurs | Démarrage rapide, multi-conteneurs isolés |
| Image de conteneur | Recette figée et portable | Déploiement sans surprises, “Write once, run anywhere” |
| App & dépendances | Code et librairies embarqués | Évite les conflits de versions et les “works on my machine” |
Cas concret d’une évolution accélérée grâce à la conteneurisation
Prenons une agence web qui veut lancer dix mini-sites pour ses clients e-commerce. Chaque site, c’est son stack PHP, sa version de librairies, son CMS, ses microservices essentiels. Avant les conteneurs ? Il fallait bricoler des VM — lentes, coûteuses, et avec des risques de conflits majeurs sur la prod. En 2026, la même agence monte ses stacks dans des images Docker, les push sur un registre, et les déploie selon la demande. Si un client veut pivoter ou repartir à zéro, c’est une question de minutes, pas de jours.
Les avantages compétitifs de la conteneurisation pour le business digital
Parler de conteneurisation, c’est parler de ROI mesurable. L’avantage indéniable de cette technologie, c’est qu’elle ne se contente pas de “faire comme avant en plus joli”. Elle apporte de véritables ruptures dans la façon de construire, lancer et optimiser un business digital rentable, à l’heure où le time-to-market plafonne tout projet web.
Premier axe structurant : la portabilité universelle. Un code source encapsulé dans un conteneur est indifférent à l’infrastructure. Que ce soit un cloud américain, européen, un serveur sur site ou même un laptop pour la démo client, la promesse reste la même : consistance de fonctionnement, zéro casse lors des migrations, protection contre le lock-in fournisseur. C’est particulièrement vital pour les freelances, SaaS ou e-commerce qui picorent les meilleurs deals sur plusieurs clouds ou changent d’environnement au gré du dev et de la croissance.
Deuxième avantage : la scalabilité et la réactivité. Les conteneurs démarrent en quelques secondes, sans les surcharges héritées des hyperviseurs. Résultat : un client subit un pic de trafic ? Kubernetes scale automatiquement les instances pour gérer la charge, puis les éteint quand la pression retombe. Facture maitrisée, conversion optimisée. Pour les équipes DevOps, c’est aussi plus de sérénité : rollbacks instantanés, mises à jour atomiques, gestion des pannes facilitée. Pour les détails, comprendre le DevOps et ses promesses reste essentiel quand vous abordez cette transformation.
Troisième point : l’optimisation des ressources. Là où une VM classique embarque un OS complet, chaque conteneur se contente du minimum — ce qui réduit drastiquement la consommation mémoire et CPU. Résultat : davantage d’applications sur une même machine, moins de serveurs à entretenir, et des économies massives sur les coûts cloud. C’est le genre de levier qui peut faire la différence sur des marges tendues ou lors d’une phase de scaling intensif.
Quatrième force : la sécurité par l’isolation. Chaque conteneur évolue dans son bac à sable, limitant l’impact d’une faille ou d’une compromission. Si une appli tombe, les autres continuent de tourner. Ce cloisonnement structurel rassure les équipes IT et limite la propagation d’incidents en environnement multi-clients ou multi-applications. Ce n’est pas la sécurité absolue, mais un vrai progrès par rapport à l’historique du “tout sur la même VM” sans barrière nette.
- Démarrage ultra-rapide : on parle de secondes, là où une VM prenait des minutes.
- Déploiement automatisé : orchestrateurs type Kubernetes pour tout piloter à grande échelle.
- Flexibilité maximale : adaptation aux clouds, à l’on-premise ou aux archis hybrides, sans friction.
Microservices, agilité et DevOps : la fin des monolithes inefficaces
Le design microservices est souvent cité comme LA killer feature de la conteneurisation. Plutôt que coder une usine à gaz monolithique difficile à faire évoluer, les équipes découpent le projet en briques autonomes : une brique “paiement”, une “panier”, une “recommandation produit”, etc. Chaque équipe déploie, scale et met à jour sa brique sans craindre de chambouler tout le système. En cycle DevOps, c’est la clé pour livrer vite, tester sans stress et automatiser les déploiements en continu.
Au final, la conteneurisation, ce n’est pas juste une question de technique, c’est un booster direct du business web moderne.
De Docker à Kubernetes : déploiement, orchestration et réalités du terrain
Impossible de parler conteneurisation sans aborder la galaxie Docker et l’ascension fulgurante de Kubernetes. Docker a démocratisé la création et la gestion de conteneurs au quotidien, simplifiant la vie des équipes dev et ops partout sur la planète web. Aujourd’hui, ce n’est plus un “nice to have”, c’est la base de la stack logicielle pour accélérer chaque étape des chantiers digitaux.
La vraie révolution arrive avec Kubernetes (K8s), désormais standard sur les clouds publics et les plateformes privées. Pourquoi un tel engouement ? Parce que piloter 1, 10 ou 10 000 conteneurs en mode artisanal, ce n’est juste plus gérable – encore moins dès qu’il faut absorber des variations de trafic, assurer l’auto-réparation, tester et déployer en continu. Kubernetes orchestre tout : il planifie les lancements, maintient l’état souhaité, automatise les rollbacks, gère le réseau et la découverte de services. Et tout cela, sans créer de dépendance à un cloud unique.
Un point souvent sous-évalué : la gestion fine des ressources et le monitoring natif. Une startup qui crashait ses serveurs faute d’optimisation mémoire trouve dans Kubernetes des outils de pilotage et d’alerte puissants. La montée en charge devient un non-sujet : on anticipe, on mesure, on ajuste en live. Quant à la gestion des versions et la sécurité, les configs YAML offrent granularité et auditabilité.
Illustration côté business : une société SaaS qui doit répondre à un Black Friday déployant des dizaines de microservices sur plusieurs clouds, testant les nouvelles features sans downtime et réagissant en quelques clics à des incidents. C’est moins de perte de CA, plus de capacité à réagir vite et à continuer à délivrer de la valeur sans sombrer dans l’impro.
- Déploiement automatisé, self-healing, monitoring natif : vous gérez la complexité sans exploser la dette technique.
- Passer à l’échelle sans embaucher une armée d’ingénieurs IT : Kubernetes gère la douleur pour vous.
Gérer les défis d’intégration et de compétences
Tout n’est pas magique. Passer à la conteneurisation pose des questions : quels modèles d’images ? Quelles politiques de sécurité ? Qui va écrire (et maintenir) tout le YAML et les pipelines CI/CD ? Les outils sont nombreux, la tentation de surtech est réelle. Les entreprises qui gagnent sont celles qui savent prioriser, standardiser, et soutenir leurs équipes via la formation et l’automatisation. D’où l’importance de bons partenaires Tech, et de comprendre chaque brique avant de tout vouloir automatiser.
Comparaison des conteneurs et des machines virtuelles : efficacité, coût et choix stratégique
Entre conteneurs et machines virtuelles (VM), la confusion reste fréquente alors que leurs logiques s’opposent. Historiquement, la VM était le pilier de la virtualisation : on installait un OS complet sur chaque “mini-serveur” pour faire tourner une appli. Résultat : lourdeur, ressources fragmentées, démarrages lents et un patchwork d’infra à maintenir.
Les conteneurs renversent cette logique : une même instance du système d’exploitation hôte, des applications isolées, des ressources mutualisées au maximum. Pour les DSI et CTO, l’équation économique n’a plus rien à voir.
- Densité : des dizaines de conteneurs là où il n’était viable d’installer que quelques VM, à ressources matérielles égales.
- Temps de déploiement : 2-3 secondes pour un conteneur contre plusieurs minutes pour une VM.
- Flexibilité : reconfiguration ou rollback express d’un serveur de prod sans downtime grâce au versioning d’images.
- Sécurité : la granularité native de l’isolation applicative, renforcée par les politiques Kubernetes.
| Critère | Conteneur | Machine virtuelle |
|---|---|---|
| Temps de démarrage | En secondes | En minutes |
| Consommation de ressources | Optimisée (partage d’OS) | Lourde (OS complet par VM) |
| Portabilité | Très élevée | Limitée |
| Scaling | Instantané (orchestration native) | Difficile (clonage de VM) |
| Gestion | Simplifiée (déploiement, rollback) | Complexe (gestion de patchs et OS) |
L’exemple parlant ? Une fintech qui lance des algos IA d’analyse de transaction. Si chaque test impliquait une VM, la facture cloud serait explosive et les cycles de dev, interminables. Avec les conteneurs, les équipes peuvent itérer, corriger, reconvertir en quasi temps réel – sans que le CFO fasse la moue devant la colonne “infrastructure”.
Quels cas choisir encore la VM ?
Il subsiste des situations où les VM gardent leur place : pour des applications héritées incompatibles Linux, ou dans le cas d’isolement hardware poussé. Mais dès qu’il s’agit de moderniser un parc, de lancer un nouveau SaaS ou de migrer vers le cloud, la balance penche largement pour les conteneurs. Les décideurs avisés privilégient d’abord l’analyse de leur legacy, puis la phase d’expérimentation conteneur, avant de tout basculer.
Conteneurisation appliquée : cloud privé, sécurité, gouvernance et résilience
Avec la généralisation des architectures cloud, la conteneurisation s’est imposée comme le fondement de l’agilité business. Le cloud privé surtout, bâti sur Docker et orchestré par Kubernetes, offre une alternative stratégique pour les secteurs exigeant souveraineté et contrôle (banques, santé, services publics). Les typologies d’adoption évoluent en 2026 : hébergement partagé pour la rapidité, cloud privé managé pour le contrôle, on-premise pour une maîtrise totale des données et de la conformité (plus de détails ici).
Le véritable enjeu, ce n’est plus seulement de “faire tourner” des conteneurs, mais de piloter leur cycle de vie : création, monitoring, scaling, patch de sécurité rapide, et destruction sans trace. Les plateformes modernes proposent désormais des solutions intégrées pour le monitoring (Prometheus, Grafana intégrés à K8s), la traçabilité, la conformité réglementaire (auditabilité, chiffrement).
- Sécurité : isolation applicative, politiques réseau, gestion centralisée des secrets (Vault, AWS Secrets Manager).
- Gouvernance : contrôle d’accès granulaire, segmentation des workloads, conformité RGPD ou industrie spécifique.
- Résilience : redémarrage automatique, déploiement multi-régions, tolérance aux pannes native.
Une illustration : une multiclinique gère ses dossiers patients sur un cloud privé. Les volumes de data explosent, l’équipe IT déploie un cluster Kubernetes sur site, garantit le chiffrement, automatise la montée en charge en cas d’épidémie, et isole chaque département pour répondre aux normes de confidentialité. Le déploiement d’une fonction “téléconsultation” peut ainsi se faire en quelques jours, sans impact sur le SI général, ni risque pour la sécurité ou la compliance.
Le point d’attention en 2026 ? La nécessaire montée en compétence : s’équiper d’outils c’est bien, structurer les process et former les équipes, c’est indispensable pour récolter les fruits de cette nouvelle donne digitale.
Quels sont les vrais bénéfices de la conteneurisation par rapport aux VM pour un business digital ?
La conteneurisation permet une portabilité sans précédent, un déploiement accéléré, une meilleure optimisation des ressources et une gestion centralisée de la sécurité et des mises à jour. Contrairement aux VM, les conteneurs mutualisent l’OS hôte, réduisent la consommation et simplifient la montée en charge.
Quel est le profil d’entreprise qui gagne le plus à basculer sur de la conteneurisation ?
Les SaaS, e-commerce, fintechs, laboratoires IA et tout business digital reposant sur l’agilité, le multi-cloud ou une croissance rapide bénéficient pleinement de la conteneurisation. Les PME ou ETI cherchant à moderniser leur parc trouvent aussi un ROI rapide.
Peut-on utiliser la conteneurisation sur un cloud privé ou sur son propre datacenter ?
Oui, les plateformes modernes permettent de déployer des infrastructures conteneurisées en cloud privé, sur site ou en hybride – avec des outils comme Kubernetes, Docker, et des solutions sur-mesure pour la souveraineté et la gouvernance des données.
Quels sont les principaux défis de la conteneurisation pour les équipes IT ?
La création et la maintenance des images, l’adaptation des politiques de sécurité, la formation aux outils et la gouvernance des pipelines sont des challenges majeurs. L’automatisation, la standardisation et la formation continue sont des leviers incontournables pour limiter les risques.
Les conteneurs sont-ils adaptés à tous les types d’applications ?
La plupart des applications modernes (web, microservices, APIs, outils SaaS) tirent parti des conteneurs. Les applications très anciennes ou gravement dépendantes d’un OS particulier devront passer par une phase d’adaptation ou de refonte progressive.