Une analyse d’impact relative à la protection des données, ou AIPD, peut sembler être un dossier de conformité réservé aux grandes entreprises. En réalité, une PME qui développe un outil de suivi, une boutique qui exploite des profils clients ou une structure qui installe des caméras peut aussi être concernée. Le critère décisif n’est pas la taille de l’organisation, mais le niveau de risque que le traitement fait peser sur les droits et libertés des personnes.
Le RGPD prévoit cette démarche avant la mise en œuvre d’un traitement susceptible d’engendrer un risque élevé. L’objectif est très concret : comprendre quelles données sont utilisées, pourquoi elles le sont, ce qui pourrait porter préjudice aux personnes et quelles mesures peuvent réduire ce risque. Une AIPD bien menée ne se résume donc pas à remplir un formulaire. Elle aide à arbitrer les choix de conception avant qu’ils ne deviennent coûteux à corriger.
Dans les lignes qui suivent, une jeune entreprise fictive, NovaFit, servira de fil conducteur. Elle veut lancer une application qui analyse les habitudes d’activité de ses utilisateurs et leur propose des recommandations personnalisées. Son cas permet de distinguer les situations où l’analyse est obligatoire de celles où elle constitue surtout une bonne pratique, puis de suivre une méthode accessible avec les ressources de la CNIL.
En bref :
- L’AIPD n’est pas automatique : elle est requise lorsque le traitement est susceptible d’engendrer un risque élevé pour les personnes.
- Le profilage à grande échelle, les données sensibles traitées à grande échelle et la surveillance systématique d’espaces publics font partie des situations à examiner de près.
- Les listes de la CNIL sont un point de départ, mais l’absence d’un traitement dans une liste ne suffit pas à conclure qu’une analyse est inutile.
- La démarche doit précéder le lancement et documenter le traitement, sa nécessité, ses risques et les mesures de protection prévues.
- Le logiciel PIA de la CNIL peut guider une équipe de PME, sans remplacer l’analyse de fond ni la décision du responsable de traitement.
PIA et AIPD RGPD : comprendre l’analyse d’impact avant de lancer un traitement
L’AIPD, aussi appelée DPIA dans les documents européens, est une analyse préventive prévue par l’article 35 du RGPD. Elle vise à repérer et à réduire les risques qu’un traitement de données personnelles pourrait créer pour les personnes concernées. Le terme PIA désigne souvent la démarche ou l’outil proposé par la CNIL ; en pratique, ces appellations renvoient au même objectif de protection des données dès la conception.
La distinction importante est celle entre risque pour le système informatique et risque pour les personnes. Une panne de serveur menace la disponibilité d’un service. Une AIPD se demande aussi si une personne pourrait subir une discrimination, une atteinte à sa réputation, une perte de confidentialité ou une décision injuste à cause des données utilisées. La sécurité technique compte, mais elle ne couvre pas à elle seule toutes les conséquences possibles.
Pour NovaFit, la question ne se limite pas à savoir si l’application chiffre ses bases de données. Il faut comprendre si les données d’activité permettent d’inférer un état de santé, si des recommandations peuvent influencer des décisions importantes ou si un employeur pourrait accéder aux résultats. Une option technique apparemment secondaire, comme le partage des données avec un partenaire publicitaire, peut modifier profondément le niveau de risque.
Une démarche de responsabilité, pas un formulaire administratif
Le responsable du traitement porte la responsabilité de décider si une AIPD est nécessaire et de s’assurer qu’elle est réalisée. Le délégué à la protection des données, lorsqu’il existe, doit être associé et conseiller l’organisation ; les équipes produit, métier, juridique et technique apportent chacune une partie de l’analyse. Un sous-traitant peut fournir des informations utiles sur ses services, mais il ne reprend pas automatiquement la responsabilité du responsable de traitement.
Cette répartition évite deux erreurs courantes. La première consiste à déléguer tout le sujet au service informatique, alors que la finalité et les usages relèvent aussi des équipes métier. La seconde consiste à confier l’exercice à un prestataire sans que les décideurs comprennent les risques mis en évidence. Une analyse utile doit éclairer un choix : réduire les données collectées, modifier une fonctionnalité, limiter les accès ou renoncer à un usage.
Dans une petite structure, la démarche reste réalisable sans monter une équipe dédiée. Un responsable produit décrit les usages, un profil technique explique les flux et les protections, et le référent données examine les droits et les obligations. La valeur de l’AIPD vient de la qualité des décisions qu’elle déclenche, pas de l’épaisseur du document.
Quand l’analyse d’impact RGPD est-elle obligatoire ? Les critères à vérifier
L’article 35 du RGPD impose une AIPD lorsqu’un type de traitement, notamment par l’utilisation de nouvelles technologies, est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes. Le texte cite trois situations caractéristiques : l’évaluation systématique et approfondie de personnes fondée sur un traitement automatisé, notamment le profilage, lorsqu’elle sert à prendre des décisions produisant des effets juridiques ou comparables ; le traitement à grande échelle de catégories particulières de données ou de données relatives aux condamnations et infractions ; et la surveillance systématique à grande échelle d’une zone accessible au public.
Ces exemples ne forment pas une liste fermée. La CNIL a publié une liste de types d’opérations pour lesquels elle estime l’AIPD nécessaire, ainsi qu’une liste de traitements dispensés dans certaines conditions. La première comporte quatorze catégories, mais un traitement absent de cette liste peut quand même nécessiter une analyse si son niveau de risque est élevé. Il faut donc examiner le contexte réel, les personnes concernées, les données et les conséquences possibles, plutôt que chercher une correspondance mécanique avec un intitulé.
Les lignes directrices européennes invitent notamment à examiner des critères tels que l’évaluation ou le classement des personnes, la prise de décision automatisée, la surveillance, les données sensibles, l’ampleur du traitement, le rapprochement de données, les personnes vulnérables, l’usage innovant d’une technologie ou l’exclusion d’un service. La présence de plusieurs critères renforce généralement l’indication d’un risque élevé ; elle doit conduire à une évaluation documentée, pas à une conclusion automatique sans analyse.
Appliquer les critères à un exemple concret
NovaFit envisage de traiter les données d’activité de milliers d’utilisateurs, dont certaines peuvent révéler des informations relatives à la santé. L’application établit un profil individuel et recommande des programmes selon les habitudes détectées. La combinaison du profilage, de données potentiellement sensibles, de l’ampleur du traitement et de l’utilisation d’un système automatisé justifie une analyse sérieuse de l’obligation d’AIPD.
À l’inverse, une entreprise qui conserve les coordonnées professionnelles de quelques clients pour envoyer des factures ne se trouve pas, par ce seul fait, dans une situation imposant une AIPD. Mais un traitement initialement simple peut changer de nature si l’entreprise ajoute du scoring, croise les données avec des sources externes ou prend des décisions automatisées concernant l’accès à un service. Le périmètre doit être vérifié à partir des usages réellement prévus, pas seulement du nom du logiciel.
En cas de doute, l’organisation peut consigner les critères examinés, les listes de la CNIL consultées et les raisons de sa décision. Cette trace facilite les réexamens ultérieurs et montre que l’obligation a été évaluée sérieusement. Elle ne remplace pas l’AIPD lorsqu’elle est requise, mais évite une décision orale difficile à justifier par la suite.
Les étapes d’une AIPD RGPD : méthode pratique pour structurer l’analyse
Une AIPD est plus simple à conduire si le projet est encore en conception. L’article 35 prévoit qu’elle soit réalisée avant le traitement ; attendre la mise en production peut obliger à refaire des choix coûteux, comme la collecte des données, les règles de conservation ou l’architecture des accès. Le logiciel PIA gratuit de la CNIL accompagne la démarche avec des questions et des éléments à documenter. Il sert de guide, mais ne remplace ni les échanges internes ni le jugement de l’organisation.
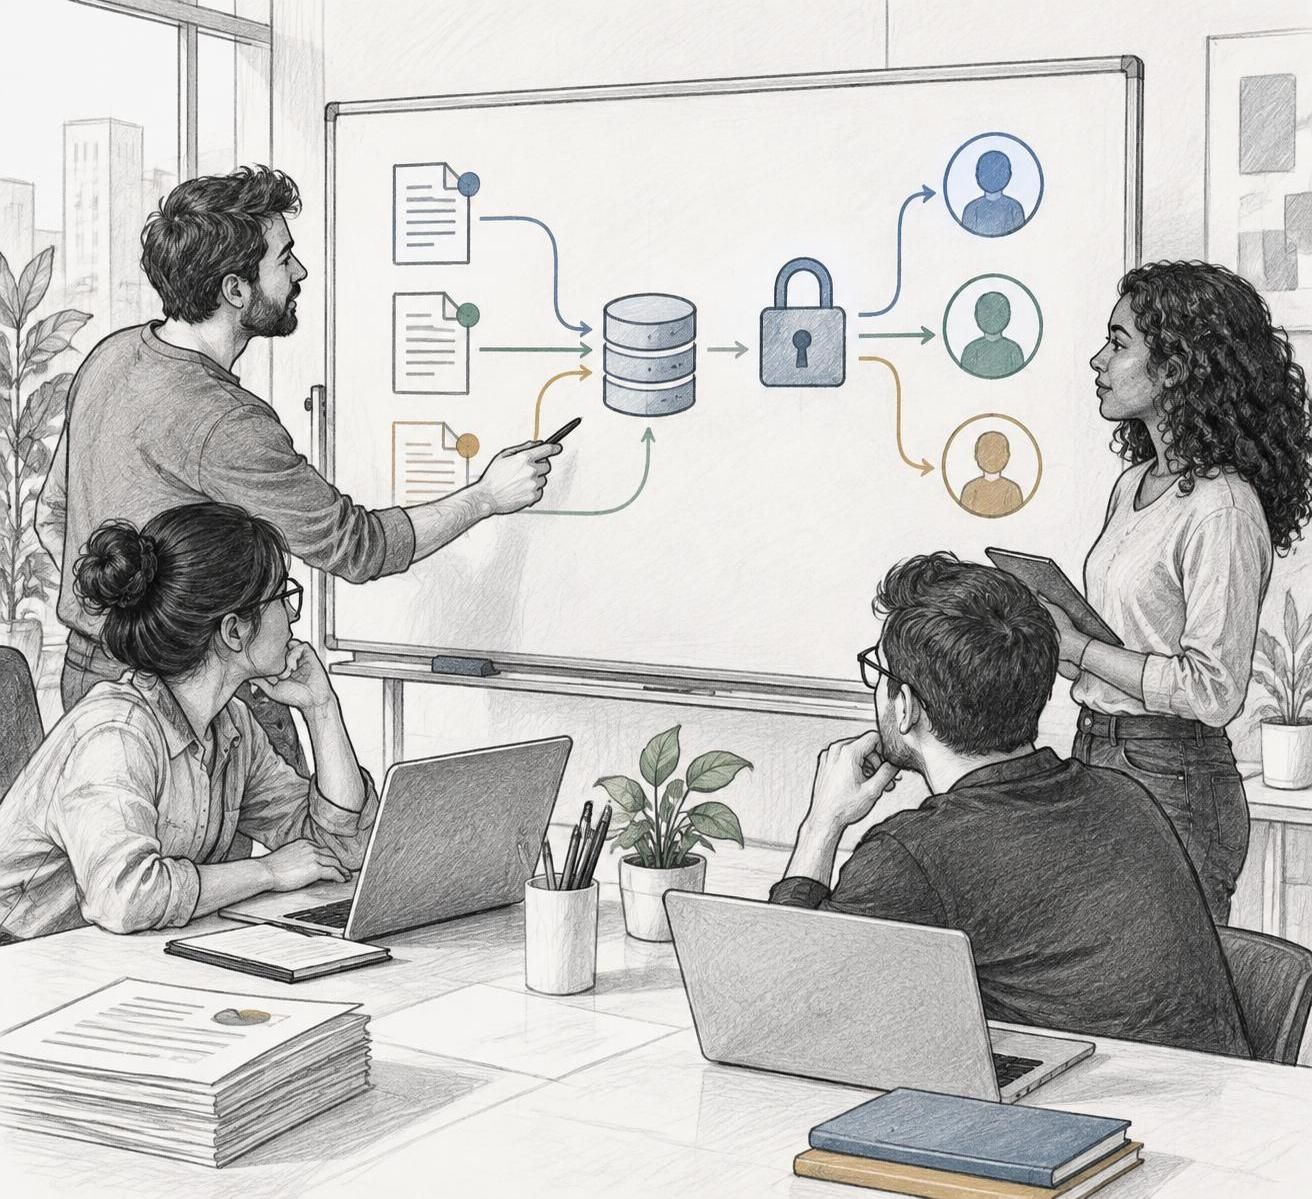
La première étape consiste à décrire précisément le traitement : finalités, catégories de personnes, types de données, destinataires, durées de conservation et flux entre les outils. Pour NovaFit, cela signifie cartographier l’inscription, la collecte via le téléphone, l’analyse, la personnalisation, l’hébergement et les éventuels échanges avec des partenaires. Une représentation simple des flux révèle parfois une transmission oubliée ou une donnée conservée sans utilité claire.
Évaluer la nécessité, les risques et les mesures de protection
La deuxième étape porte sur la nécessité et la proportionnalité. Chaque donnée collectée doit avoir une raison liée à la finalité annoncée, et l’organisation doit vérifier qu’elle ne conserve pas davantage que nécessaire. NovaFit peut se demander si une recommandation exige réellement l’historique complet des déplacements ou si des données agrégées suffisent. Une réduction de collecte est souvent plus efficace qu’une couche de sécurité ajoutée après coup.
La troisième étape consiste à identifier les risques pour les personnes, en examinant les scénarios plausibles et leurs effets. Un accès non autorisé aux habitudes d’activité peut révéler les horaires d’une personne ; un profil mal interprété peut conduire à des recommandations inadaptées ; une réutilisation des données peut dépasser les attentes exprimées lors de l’inscription. Pour chaque scénario, l’équipe évalue les conséquences et leur vraisemblance, sans confondre incident informatique et atteinte aux droits.
La quatrième étape définit les mesures destinées à réduire ces risques : limitation des accès, chiffrement adapté, séparation des environnements, durées de conservation définies, information claire, mécanismes d’exercice des droits et tests de sécurité. Il faut ensuite réévaluer le risque résiduel, c’est-à-dire celui qui demeure après ces mesures. Si ce risque reste élevé, le responsable doit consulter l’autorité de contrôle compétente avant de mettre le traitement en œuvre, conformément à l’article 36 du RGPD.
Une liste de travail peut aider une équipe à ne pas perdre le fil :
- Décrire les finalités, les personnes, les données, les flux et les destinataires.
- Justifier la nécessité de chaque donnée et vérifier la proportionnalité des usages.
- Analyser les conséquences possibles pour les personnes, y compris les usages détournés.
- Définir des mesures de réduction des risques et désigner leurs responsables.
- Réévaluer le risque résiduel, puis décider de poursuivre, modifier ou suspendre le projet.
Une bonne AIPD aboutit à des arbitrages compréhensibles : supprimer une donnée non essentielle, restreindre un accès ou reporter une fonctionnalité risquée. La méthode est utile lorsqu’elle transforme des risques abstraits en décisions concrètes et vérifiables.
Documenter et faire vivre l’analyse d’impact : éviter une conformité figée
Un document rédigé avant le lancement ne protège pas durablement l’organisation s’il ne correspond plus au fonctionnement réel du service. Une AIPD doit être revue lorsque le traitement évolue de manière significative : nouvelle finalité, nouvelles catégories de données, changement de public, extension importante du nombre de personnes, ajout d’un partenaire ou recours à une nouvelle technologie. Une évolution peut aussi venir d’un changement dans les conséquences possibles pour les utilisateurs.
NovaFit, par exemple, peut démarrer avec des recommandations accessibles uniquement à l’utilisateur. Si l’entreprise prévoit ensuite un tableau de bord destiné aux employeurs, le contexte change : les personnes concernées peuvent craindre des décisions professionnelles fondées sur leurs habitudes. Ce nouvel usage appelle une réévaluation, même si l’application et son nom restent identiques. Une AIPD n’est pas un laissez-passer permanent pour toutes les fonctionnalités futures.
Relier le document aux décisions et aux contrôles du projet
Pour qu’elle reste exploitable, l’analyse doit identifier les mesures retenues, les personnes responsables et, lorsque c’est pertinent, les échéances de mise en œuvre. Une mesure telle que « renforcer la sécurité » est trop vague pour être suivie. Il vaut mieux préciser, par exemple, que seuls certains rôles peuvent accéder aux données identifiantes, que cet accès est journalisé et que sa configuration sera vérifiée avant l’ouverture du service.
Il est aussi utile de relier l’AIPD aux autres documents de conformité : registre des traitements, contrats avec les sous-traitants, politique de conservation, notices d’information et procédures de gestion des incidents. Si ces éléments se contredisent, le dossier perd sa valeur opérationnelle. Une revue à chaque évolution importante du produit, complétée par des contrôles périodiques, permet de détecter les écarts entre le scénario évalué et les usages réels.
Les équipes produit peuvent intégrer ces vérifications dans leurs processus habituels : revue de conception, validation avant mise en production et suivi des changements. Cette logique de protection des données dès la conception évite de traiter la conformité comme une tâche isolée, ajoutée en fin de projet. Elle permet aussi de répartir clairement les responsabilités entre métier, technique et gouvernance des données.
Une organisation n’a pas besoin d’un cabinet externe pour chaque analyse. Elle doit toutefois mobiliser les compétences adaptées et demander un accompagnement lorsqu’elle ne parvient pas à caractériser les risques, à évaluer les conséquences ou à définir des garanties suffisantes. Une analyse maintenue à jour vaut mieux qu’un document impeccable devenu déconnecté du produit.
Outil PIA de la CNIL, consultation et erreurs à éviter
Le logiciel PIA de la CNIL aide à organiser les étapes et à formaliser les éléments de l’analyse. Pour une PME, il constitue un point d’appui utile : il rend visibles les questions à traiter et évite de partir d’une page blanche. Il ne décide cependant pas à la place du responsable si le risque est acceptable, et un questionnaire rempli rapidement ne suffit pas à démontrer que les choix sont pertinents.
La CNIL publie également des ressources pour comprendre le périmètre de l’obligation et les situations dans lesquelles elle considère qu’une analyse est requise ou dispensée. Ces listes ne doivent pas être utilisées comme des cases à cocher isolées. La liste des traitements soumis à AIPD n’est pas exhaustive : même si une activité n’y figure pas, son contexte peut présenter un risque élevé. À l’inverse, une dispense ne peut être transposée à un traitement dont les caractéristiques ont changé.
Il faut éviter trois raccourcis. Le premier est de confondre cybersécurité et protection des personnes : une infrastructure bien protégée peut malgré tout permettre un profilage disproportionné. Le deuxième est de commencer l’analyse après le lancement, alors que des décisions structurantes sont déjà difficiles à modifier. Le troisième est de traiter l’AIPD comme un exercice individuel du DPO ou du développeur, sans faire participer les personnes qui connaissent les usages et les contraintes métier.
Un cas fictif le montre bien : NovaFit prévoit d’abord un partage agrégé de statistiques avec un partenaire. En atelier, l’équipe découvre que certains profils peu nombreux pourraient être réidentifiés par recoupement. Elle modifie alors les seuils d’agrégation et interdit les exports détaillés. Ce type d’ajustement, décidé avant l’ouverture du service, est précisément l’intérêt d’une démarche préventive.
Si le risque résiduel demeure élevé malgré les mesures prévues, la consultation préalable de l’autorité de contrôle est nécessaire avant le lancement. Cette étape n’est pas une sanction, mais un mécanisme destiné à examiner une situation où les garanties envisagées ne suffisent pas à réduire le risque. Il est préférable d’anticiper cette éventualité dans le calendrier du projet plutôt que de la découvrir à la veille de la mise en production.
Pour prolonger la démarche, une recherche vidéo sur la méthode et les ressources de l’autorité française peut compléter la lecture des textes officiels. Les vidéos ne remplacent pas les lignes directrices ni l’examen des particularités du traitement.
Une seconde recherche peut aider les équipes à comprendre la mise en œuvre pratique de l’outil et la protection des données dès la conception. Les informations doivent toujours être rapprochées du RGPD et des ressources actualisées de la CNIL.
Le bon réflexe est simple : examiner le risque en amont, documenter les arbitrages et réouvrir l’analyse dès que le traitement change.
Tous les traitements de données personnelles nécessitent-ils une AIPD ?
Non. L’analyse est obligatoire lorsque le traitement est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes. Les critères de l’article 35 du RGPD et les listes de la CNIL sont des repères, mais chaque traitement doit être examiné selon ses caractéristiques réelles.
Qui est responsable de la réalisation de l’AIPD ?
Le responsable du traitement doit s’assurer que l’analyse est menée. Il associe les compétences utiles, notamment le délégué à la protection des données s’il existe, ainsi que les équipes métier et techniques. Un sous-traitant peut contribuer en apportant des informations sur son service.
À quel moment faut-il réaliser une analyse d’impact RGPD ?
Elle doit être menée avant la mise en œuvre du traitement, idéalement dès la conception du projet. Elle doit ensuite être réexaminée en cas d’évolution significative des finalités, des données, du public ou des usages.
Que faire si le risque reste élevé après les mesures de protection ?
Si le risque résiduel demeure élevé malgré les mesures prévues, le responsable du traitement doit consulter l’autorité de contrôle compétente avant de lancer le traitement, conformément à l’article 36 du RGPD.